Sous-sections de l'authentification avancée du courrier électronique
<spf>alignement pour dmarc

Alignement de domaine SPF pour DMARC
DMARC est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité.
Pour l'alignement des domaines, elle exige que :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoi
Pour l'obtenir dans le cadre du SPF (Sender Policy Framework), vous devez gérer deux domaines :
- l'adresse d'envoi, qui est visible par les destinataires
- l'adresse de l'expéditeur (également appelée « expéditeur de l'enveloppe » ou « adresse de retour »), qui est cachée
DMARC propose deux types d'alignement SPF : l'alignement souple et l'alignement strict.
Si vous ne spécifiez pas d'alignement strict, l'alignement souple est utilisé par défaut.
alignement détendu
Avec un alignement souple, seul le domaine racine de l'adresse Mail-From doit correspondre au domaine racine de l'adresse From.
L'alignement souple autorise l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines.
exemple:
-
Si votre domaine d'envoi est mail.abc.com et votre domaine d'expédition est abc.com,
votre e-mail passera le test d'alignement SPF (les domaines racines « abc.com » correspondent).
-
Si votre domaine d'envoi est abc.mail.com et votre domaine d'expédition est abc.com,
votre e-mail ne passera pas l'alignement SPF (les domaines racines « mail.com » et « abc.com » ne correspondent pas).
alignement strict
En cas d'alignement strict, le domaine de l'adresse Mail-From doit correspondre exactement au domaine de l'adresse From.
exemple:
-
Si votre domaine d'envoi est mail.abc.com et que votre domaine d'expédition est également mail.abc.com,
votre e-mail passera le test d'alignement SPF (les domaines « mail.abc.com » correspondent).
-
Si votre domaine d'envoi est mail.abc.com et votre domaine d'expédition est abc.com,
votre e-mail ne passera pas l'alignement SPF (les domaines « mail.abc.com » et « abc.com » ne correspondent pas).
<spf>vérifier en ligne
<dkim>alignement pour dmarc

Alignement de domaine DKIM pour DMARC
DMARC est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité.
Concernant l'alignement des domaines, elle exige que :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoi
Pour l'obtenir dans DKIM (DomainKeys Identified Mail),
le domaine de signature DKIM (DKIM-Signature : d=…) doit correspondre au domaine d'envoi.
DMARC autorise deux types d'alignement DKIM : l'alignement souple et l'alignement strict.
Si vous ne spécifiez pas d'alignement strict, l'alignement souple est utilisé par défaut.
alignement détendu
Avec un alignement assoupli, seul le domaine racine de signature DKIM doit correspondre au domaine d'envoi.
L'alignement assoupli permet l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines.
exemple:
-
Si votre domaine de signature DKIM est mail.abc.com et votre domaine d'expéditeur est abc.com,
votre e-mail passera l'alignement DKIM (les domaines racines « abc.com » correspondent).
-
Si votre signature DKIM est abc.mail.com et que votre domaine d'expéditeur est abc.com,
votre e-mail ne passera pas l'alignement DKIM (les domaines racines « mail.com » et « abc.com » ne correspondent pas).
alignement strict
En cas d'alignement strict, le domaine de signature DKIM doit correspondre exactement au domaine de l'adresse d'envoi.
exemple:
-
Si votre domaine de signature DKIM est mail.abc.com et que votre domaine d'envoi est mail.abc.com,
votre e-mail passera l'alignement DKIM (les domaines « mail.abc.com » correspondent).
-
Si votre domaine de signature DKIM est mail.abc.com et votre domaine d'expéditeur est abc.com,
votre e-mail ne passera pas l'alignement DKIM (les domaines « mail.abc.com » et « abc.com » ne correspondent pas).
<dkim>vérifier en ligne
<dmarc>détecte les faux courriels

dmarc a expliqué
DMARC signifie : Authentification, rapport et conformité des messages basés sur le domaine.
Il s’agit d’une norme d’authentification des courriels, développée pour lutter contre l’usurpation d’identité par un nom de domaine.
Expéditeurs :
- authentifier leurs courriels avec SPF et DKIM
- publier une « politique DMARC » sur la manière de traiter les courriers non authentifiés
Récepteurs :
- agir en cas de courrier non authentifié, en fonction de la politique DMARC de l'expéditeur
- faire rapport sur le résultat à l'expéditeur
Avec certains fournisseurs de messagerie, cela influe considérablement sur la délivrabilité. Voir :
Comment DMARC fonctionne avec Google Mail et Office 365 en 2020. *
« Office 365 est généralement compatible avec l’authentification SPF et DKIM.
Pour garantir une délivrabilité optimale et une réception dans la boîte de réception, il est nécessaire d’associer ces authentifications à DMARC. »
* = lien vers un site web externe, s'ouvrira dans une nouvelle page
Comment faire fonctionner DMARC ?
DMARC utilise SPF (Sender Policy Framework) et DKIM (Domain Keys Identified Emails)
pour gérer les situations où un e-mail échoue aux tests d'authentification.
Le protocole SPF exige que vous indiquiez les serveurs utilisés pour l'envoi de vos courriels.
Consultez la documentation relative à la configuration SPF pour en savoir plus et la paramétrer correctement.
Les serveurs SMTP de RealSender signent tous les courriels sortants avec la signature DKIM.
Une configuration est nécessaire si vous souhaitez signer avec le même domaine que l'expéditeur.
Consultez la documentation sur la configuration DKIM pour en savoir plus.
RealSender vous fournit une boîte aux lettres qui collecte les rapports DMARC générés par les destinataires.
- Au départ, vous devez définir la balise de politique sur « none » (p=none),
ce qui signifie que le fournisseur de messagerie ne traitera pas les courriels usurpés ou hameçonnés.
Vous devez ensuite ajouter un enregistrement TXT sur votre domaine (exemple.com), qui devrait ressembler à ceci :
_dmarc.example.com. EN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
-
Dès le lendemain, vous recevrez les rapports DMARC RUA en ligne.
Il se peut que vous ayez oublié d'authentifier une campagne e-mail envoyée par un tiers.
Dans ce cas, authentifiez-la et vérifiez que le prochain envoi réussit les tests DMARC.
-
Lorsque les rapports seront corrects pendant quelques semaines, demandez aux fournisseurs de messagerie de rejeter/bloquer les courriels frauduleux/d'hameçonnage.
L'enregistrement TXT _dmarc de votre domaine devra être modifié comme suit :
"v=DMARC1 ; p=rejeter ; rua=mailto:dmarc.example@rsbox.com"
Inconvénients de DMARC
Si votre organisation met en œuvre DMARC, vous devrez effectuer une vérification minutieuse
avant d'introduire toute nouvelle méthode d'envoi d'e-mails.
DMARC applique des politiques strictes concernant les tests SPF et DKIM ;
cela peut entraîner
le rejet par les fournisseurs de messagerie de courriels qui, autrement, réussiraient ces tests.
Même si tout est correctement configuré, la vérification peut échouer :
- la vérification SPF, si l'e-mail a été redirigé (transféré) ou envoyé via une liste de diffusion
- La vérification DKIM, si le message a été modifié, invalide la signature DKIM
<dmarc>rua signale en ligne
<dmarc>rua signale en ligne

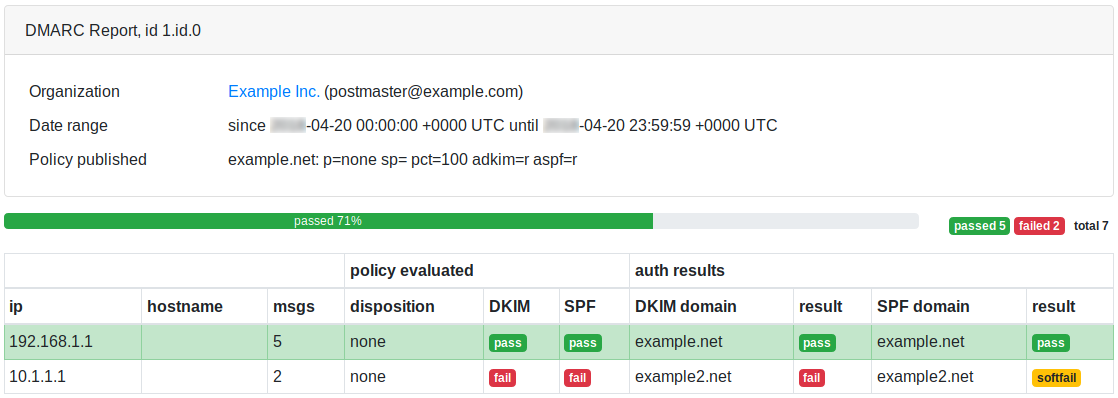
RealSender collecte et analyse pour vous les rapports dmarc rua(*).
* = rua signifiant : URI de rapport pour les données agrégées.
Dans RealSender, le « rua » est l'adresse e-mail fournie aux clients,
à laquelle sont envoyés les rapports agrégés par les domaines
ayant reçu des e-mails prétendant provenir de votre domaine.
Les rapports sont générés chaque jour à 13h00 (CET) et contiennent les données des sept derniers jours.
Voici un exemple de rapport DMARC en ligne :