comment envoyer des e-mails privés
Comment envoyer des e-mails privés et cryptés ?
Le courrier électronique n'est ni privé ni sécurisé.
Il n'a pas été conçu dans le respect de la confidentialité et de la sécurité.
Toute personne qui manipule vos courriels pendant leur transit peut les lire,
y compris votre fournisseur d'accès Internet, un pirate informatique ou la NSA (Agence nationale de sécurité des États-Unis).
Résumé:
- Confidentialité des e-mails : que se passe-t-il aujourd’hui ?
- du côté « légal »
- du côté « illégal »
- Confidentialité du courriel : les défis
- Anonymat et confidentialité
- Chiffrement de bout en bout
- Confidentialité du courriel : les solutions
- < technique > Pretty Good Privacy - également connu sous le nom de PGP
- < technique > Comment utiliser le chiffrement PGP
- Alternatives faciles au chiffrement PGP
Que se passe-t-il aujourd'hui ?
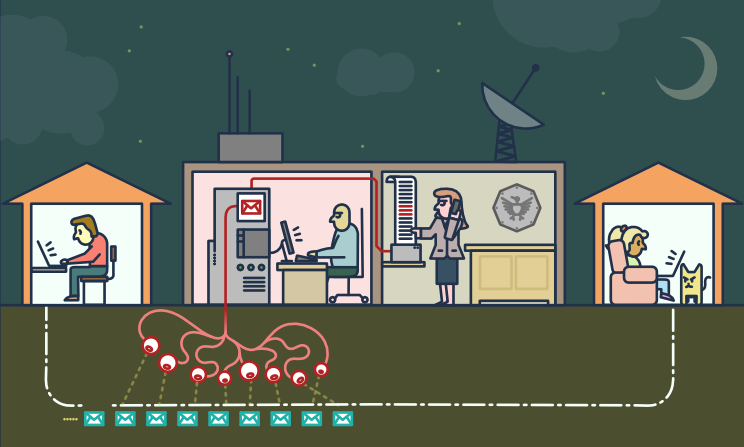
du côté « légal »
« La valeur d'une information ne se révèle que lorsqu'on peut la relier
à un autre élément qui arrivera plus tard.
Puisqu'on ne peut relier des points que l'on ne possède pas, cela nous pousse
fondamentalement à tout collecter et à le conserver indéfiniment. »
- - Gus Hunt de la CIA parle de Big Data, sur le Huffington Post
- - Gus Hunt de la CIA parle de Big Data, sur YouTube
« Ils disent que ce ne sont que des métadonnées, que des métadonnées, […]
avec qui vous parlez, quand vous leur parlez, où vous avez voyagé.
Ce sont tous des événements de métadonnées.
PRISM concerne le contenu. […] Ils peuvent tous le voir car il n'est pas chiffré. »
Des dizaines d'études psychologiques prouvent
que lorsqu'une personne sait qu'elle est potentiellement surveillée,
son comportement devient beaucoup plus conformiste et docile.
[…] La surveillance de masse crée une prison mentale […]
du côté « illégal »
Les escrocs peuvent également utiliser des logiciels malveillants pour infiltrer le réseau informatique d'une entreprise
et accéder aux échanges de courriels concernant des questions financières.
L’escroquerie au faux ordre de virement (BEC), également appelée compromission de compte de messagerie (EAC),
est l’un des crimes en ligne les plus coûteux.
Dans une escroquerie BEC, les criminels envoient un courriel qui semble provenir d’une source connue et
qui formule une demande légitime […]
les défis
Anonymat et confidentialité
L'anonymat est différent de la confidentialité
[…] nous chiffrons les messages
afin que, même si l'on voit que nous avons envoyé un message,
on ne puisse pas le lire ;
mais parfois, nous ne voulons même pas que l'on voie que nous avons envoyé un message.
L'anonymat sur Internet est difficile à atteindre.
Il exige une connaissance approfondie des outils que l'on choisit d'utiliser.
Ce guide vous donnera peut-être une idée de sa complexité :
Fournisseurs de messagerie privée
La confidentialité est plus facile à obtenir.
Même si vous n'avez rien à cacher, l'utilisation du chiffrement
contribue à protéger la vie privée des personnes avec lesquelles vous communiquez
et complique la tâche des systèmes de surveillance de masse.
Si vous avez quelque chose d'important à cacher, vous êtes en bonne compagnie ;
ce sont les mêmes outils que les lanceurs d'alerte utilisent pour protéger leur identité
tout en mettant en lumière les violations des droits de l'homme, la corruption et autres crimes.
La première étape essentielle consiste à se protéger
et à rendre la surveillance de ses communications aussi difficile que possible.
Chiffrement de bout en bout
Le chiffrement de bout en bout (e2ee) des courriels peut être utilisé pour garantir
que seuls l'expéditeur et les destinataires d'un message peuvent en lire le contenu.
Sans cette protection, il est facile pour les administrateurs réseau,
les fournisseurs de messagerie et les agences gouvernementales de lire vos messages.
La mise en œuvre du chiffrement de bout en bout (E2EE) exige une vigilance constante de la part de l'expéditeur et du destinataire.
Une simple erreur de l'une des parties concernées peut suffire à compromettre la sécurité du chiffrement E2EE.
Les métadonnées des courriels, telles que l'adresse de l'expéditeur, celle du destinataire, la date et l'heure, ne peuvent être protégées par le chiffrement de bout en bout.
L'objet du courriel peut également rester vulnérable et facilement lisible, même avec le chiffrement de bout en bout.
les solutions
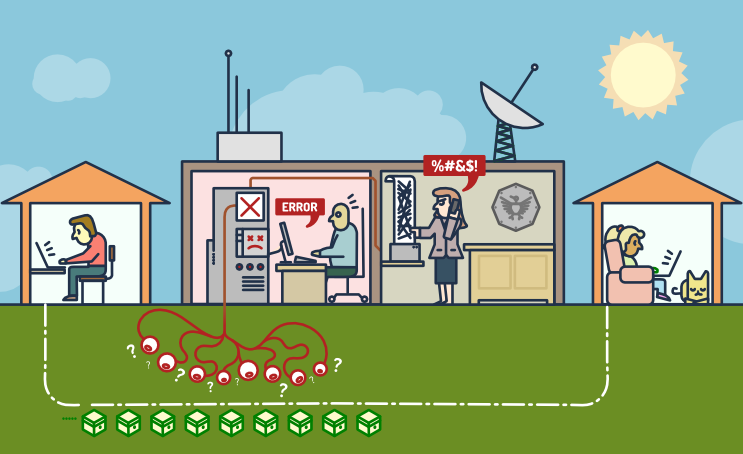
< technique > Pretty Good Privacy - également connu sous le nom de PGP
Le logiciel PGP suit la norme de chiffrement OpenPGP
(RFC 4880) pour le chiffrement et le déchiffrement des données.
PGP chiffre le corps de votre courriel en un code
que seule la personne autorisée peut lire.
PGP fonctionne sur quasiment tous les ordinateurs et smartphones.
Sa licence est libre et son utilisation est gratuite.
Chaque utilisateur possède une clé publique et une clé privée uniques,
qui sont des chaînes de chiffres aléatoires.
Votre clé publique n'est pas une clé physique, car elle se trouve dans un répertoire en ligne où chacun peut la télécharger.
On utilise votre clé publique, associée à PGP, pour chiffrer les courriels qu'on vous envoie.
Votre clé privée est comparable à une clé physique, car vous la conservez sur votre ordinateur.
Vous utilisez PGP et votre clé privée pour déchiffrer les courriels chiffrés que d'autres personnes vous envoient.
Si un courriel chiffré avec PGP tombe entre de mauvaises mains, il sera totalement illisible.
Sans la clé privée du destinataire légitime, il est quasiment impossible de le lire.
Pour nous protéger de la surveillance, nous devons apprendre quand utiliser PGP
et commencer à partager nos clés publiques chaque fois que nous partageons des adresses électroniques.
< technique > Comment utiliser le chiffrement PGP
Pour utiliser PGP, vous aurez besoin d'une clé publique et d'une clé privée (appelées ensemble paire de clés).
Chacune est une longue chaîne de chiffres et de lettres générée aléatoirement et qui vous est propre.
Vos clés publique et privée sont liées par une fonction mathématique spécifique.
Une application permettant de gérer les clés et le chiffrement/déchiffrement des messages est nécessaire ;
voici une sélection des plus populaires :
-
Mailvelope est une extension de navigateur gratuite et open source, disponible pour Mozilla Firefox et Google Chrome.
C'est probablement la manière la plus simple d'aborder PGP.
« Mailvelope » est un tutoriel bien réalisé. -
L'application Mozilla Thunderbird intègre tout le nécessaire pour envoyer des messages signés PGP.
Introduction au chiffrement de bout en bout dans Thunderbird. -
GnuPG est une implémentation complète et gratuite du standard OpenPGP.
Un guide PGP pour débutants utilisant Gpg4Win [Installation facile en 5 minutes] explique comment l'utiliser.
Alternatives faciles au chiffrement PGP
PGP est la meilleure solution pour sécuriser les communications avec un partenaire qui l'utilise déjà.
Demander à votre interlocuteur de passer à PGP peut s'avérer difficile.
Les services qui permettent de partager un secret une seule fois constituent une alternative.
Lorsqu'il s'agit d'envoyer un message unique, il existe des applications web open source
qui permettent de saisir des informations qui ne peuvent être consultées qu'une seule fois.
Une fois la page ouverte par le destinataire, les informations sont supprimées
et il ne reste plus qu'un lien brisé dans vos journaux de discussion ou vos e-mails.
Ce n'est pas aussi fiable que l'utilisation de PGP par toute l'équipe, mais c'est beaucoup plus simple à configurer et à expliquer.
Nous avons pu l'utiliser pour envoyer des informations de connexion à des personnes peu versées en informatique, et elles l'ont trouvé facile à utiliser.
Exemple (sans ajouter de mot de passe) :
Imaginons que vous ayez un mot de passe. Vous voulez le communiquer à votre collègue, Jane. Vous pourriez le lui envoyer par courriel, mais il se retrouverait alors dans sa boîte de réception, qui est peut-être sauvegardée, et probablement stockée sur un dispositif contrôlé par la NSA. Si Jane reçoit un lien vers le mot de passe et ne le consulte jamais, le mot de passe est perdu. Si la NSA s'empare du lien et consulte le mot de passe… eh bien, elle l'obtient. Jane ne peut plus récupérer le mot de passe, mais elle sait désormais que quelqu'un consulte non seulement sa messagerie, mais aussi les liens qu'elle clique.Certains de ces services, tous gratuits et open source, sont listés ci-dessous.
Vous pouvez également choisir d'héberger une instance sur votre propre serveur web.
PrivateBin (une version sécurisée de Pastebin) est développé en PHP.
Son code source est disponible sur GitHub (3100 étoiles).
Les instructions d'utilisation sont disponibles sur un autre site web.
OneTimeSecret est développé en Ruby.
Le code et les instructions de OneTimeSecret sont publiés sur GitHub - 1200 étoiles
SnapPass est écrit en Python. Il a été initialement développé par Pinterest.
Le code et les instructions SnapPass sont publiés sur Github - 600 étoiles