Vous obtenez le contrôle des e-mails dans certaines sous-sections
passerelle de messagerie sécurisée
Vous rencontrez des problèmes avec la réception de vos e-mails ?
Nous sommes là pour vous aider !
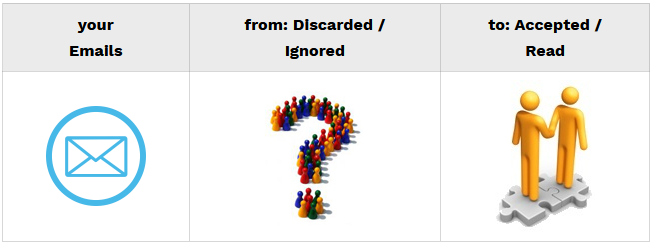
e-mails |
Ignoré |
Lu |
|---|---|---|
 |
 |
 |
adresses IP sur liste blanche
Envoyez des e-mails sans vous soucier de l'authentification
messages signés numériquement
Messages électroniques signés numériquement : authentification SPF, DKIM et authentification sécurisée des courriels
adresse IP dédiée
Les adresses IP sont importantes pour l'envoi de messages électroniques
paramètres de sécurité
Passez en toute sécurité de votre serveur de messagerie actuel à RealSender
Sous-sections de la passerelle de messagerie sécurisée
adresses IP sur liste blanche
Envoyez des e-mails sans vous soucier de l'authentification des utilisateurs.
Nous mettons à votre disposition un port ouvert pour le passage des données,
en vérifiant uniquement les adresses IP de votre connexion.
Il vous suffit de déclarer les adresses IP depuis lesquelles vous vous connectez
et vous êtes prêt à envoyer vos e-mails.
messages signés numériquement
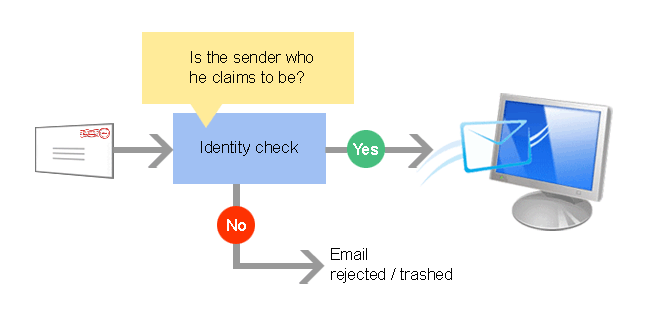
Pour se prémunir contre les abus liés au courrier électronique, de plus en plus de serveurs de messagerie
vérifient l'identité de l'expéditeur avant de délivrer le message.
Si vous envoyez des e-mails sans RealSender, vos destinataires ne peuvent pas être sûrs
que le message reçu a bien été généré par vous.
En envoyant des e-mails via RealSender, tous les messages
sont signés numériquement, ce qui permet aux destinataires de leur faire confiance.
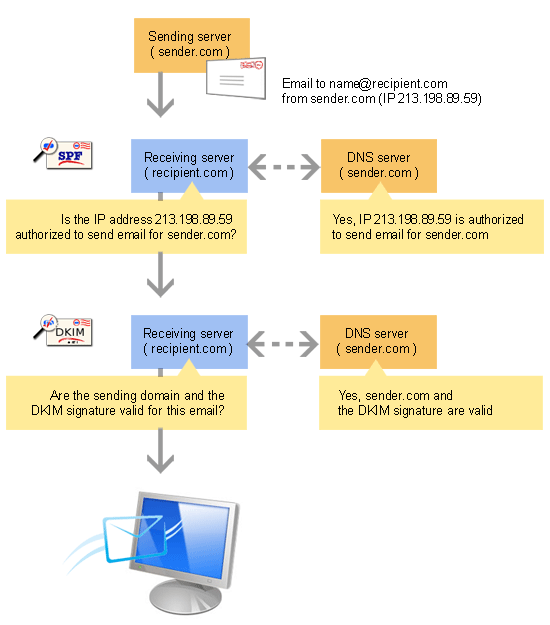
Il existe deux normes pour vérifier l'identité de l'expéditeur : SPF et DKIM.
RealSender propose les deux.
- SPF déclare quels sont les serveurs SMTP autorisés pour un domaine donné
- DKIM signe numériquement chaque message envoyé depuis un domaine donné et son serveur SMTP associé.
Toutes les informations nécessaires à la vérification des messages signés DKIM
sont enregistrées et stockées dans les paramètres DNS du domaine.
adresse IP dédiée
L’« adresse de protocole Internet » ou « adresse IP »
est similaire à un numéro de téléphone sur votre téléphone fixe ou votre appareil mobile.
Il s'agit d'informations personnelles identifiables qui sont automatiquement enregistrées
par un autre ordinateur lors de toute communication établie via Internet.
Aucun autre appareil connecté à Internet ne possède la même adresse IP.
Cette adresse IP est indispensable à la communication entre deux appareils.
Les adresses IP « dédiées » sont importantes pour l'envoi de courriels
car leur réputation a un impact important sur leur acceptation ou leur refus.
Utiliser des adresses IP partagées pour les communications professionnelles
revient à envoyer systématiquement un commercial différent au même client.
Ne le connaissant pas, le destinataire se montrera méfiant.
Dans les cas extrêmes, si le même vendeur propose des produits différents chaque jour,
il est fort probable qu'il ne soit plus accepté lors de sa prochaine visite.
La plupart des services SMTP sur Internet attribuent des adresses IP partagées à leurs clients.
Chaque envoi d'e-mail se voit attribuer une adresse IP différente.
Un principe similaire s'applique aux fournisseurs d'hébergement cloud, qui proposent des services facturés à la minute.
Dans ce cas, ils fournissent une ou plusieurs adresses IP temporaires.
Depuis sa création en 2009, RealSender propose exclusivement des serveurs SMTP avec adresses IP dédiées.
Ainsi, chaque client bénéficie d'une adresse IP fixe.
L'association de cette adresse au nom de domaine de l'entreprise via l'authentification par e-mail renforce leur autorité.
Si vos communications sont régulières et attendues,
elles seront progressivement reconnues par les destinataires, qui leur accorderont une plus grande importance.
Cette confiance peut atteindre un niveau élevé, de sorte que toutes les communications transmises
seront automatiquement acceptées et considérées comme importantes ou prioritaires.
paramètres de sécurité
Passez de votre serveur de messagerie actuel à l'environnement sécurisé de RealSender.
Vous pouvez utiliser les mêmes identifiants d'authentification
ainsi que le nom d'hôte SMTP, lorsque celui-ci se trouve sous votre nom de domaine.
Vous pouvez envoyer des courriels en toute sécurité, même sans authentification.
Sujets abordés dans ce domaine :
expéditeurs autorisés
Seuls les expéditeurs déclarés sont autorisés à passer
protégé par fail2ban
Les accès non autorisés sont identifiés, bloqués et interdits après trois tentatives infructueuses
paramètres de sécurité supplémentaires
configurations de sécurité supplémentaires optionnelles
Sous-sections des paramètres de sécurité
expéditeurs autorisés
Chaque client se voit attribuer un serveur SMTP RealSender dédié.
C'est le seul moyen de maîtriser la réputation du serveur
et de vérifier quotidiennement la réputation du domaine de l'expéditeur.
Cette approche exige que seuls les expéditeurs déclarés soient autorisés à transmettre les messages.
Le système vérifie chaque message et l'accepte ou le rejette en fonction de la liste des expéditeurs autorisés.
Les « expéditeurs autorisés » de chaque compte RealSender
doivent faire référence à un ou plusieurs noms de domaine enregistrés par la même société.
Les partenaires de RealSender et les grandes organisations peuvent mettre à jour indépendamment
la liste des expéditeurs autorisés.
protégé par fail2ban
RealSender utilise l'application serveur Fail2ban pour sécuriser votre serveur SMTP dédié.
Cela vous protège contre les accès non autorisés et les attaques par déni de service (DoS).
Après trois tentatives infructueuses, l'adresse IP source est bloquée et bannie.
Les causes de la mise sur liste noire pourraient être les suivantes :
-
Tentative d'authentification avec des identifiants incorrects
(nom d'utilisateur ou mot de passe incorrect) -
Tentative d'authentification sur des canaux non sécurisés
(le système requiert une authentification TLS/SSL) -
L'adresse e-mail de l'expéditeur n'est pas autorisée à envoyer des e-mails
(voir les restrictions relatives aux expéditeurs autorisés par RealSender). -
La connexion SMTP a été interrompue pendant le processus d'authentification
(plusieurs connexions interrompues rendent le service SMTP indisponible pour les utilisateurs légitimes).
Le blocage a pour conséquence que le serveur SMTP ne répond plus aux tentatives de connexion ;
l’ordinateur effectuant la requête recevra le message suivant :
Connexion à l'adresse 93.184.216.34 refuséeComment gérer les adresses IP bannies par erreur :
- Il arrive que des adresses IP légitimes soient bannies suite à de nouvelles configurations ou pour d'autres raisons.
RealSender offre un accès direct aux journaux de Fail2ban pour vérifier ces bannissements, comme ceux-ci :
2024-08-26 01:38:01,199 fail2ban.filter [19671] : INFO [smtp] Trouvé 93.184.216.34 - 2024-08-26 01:38:00 2024-08-26 01:38:01,201 fail2ban.filter [19671] : INFO [smtp] Trouvé 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,404 fail2ban.filter [19671] : INFO [smtp] Trouvé 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,972 fail2ban.actions [19671] : AVIS [smtp] Bannissement de 93.184.216.34- Une fois que vous avez déterminé que votre adresse IP a été bannie,
contactez le support RealSender et demandez son inscription sur la liste blanche.
Les nouvelles connexions provenant de l'adresse IP ajoutée à la liste blanche seront ignorées et enregistrées comme suit :
2024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] Ignorer 93.184.216.34 par adresse IP 2024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] Ignorer 93.184.216.34 par adresse IP 2024-08-23 07:00:13,115 fail2ban.filter [30057]: INFO [smtp] Ignorer 93.184.216.34 par adresse IPparamètres de sécurité supplémentaires
Sujets abordés dans ce domaine :
stopper les mauvaises fixations
Option de sécurité permettant de bloquer tous les courriels contenant des pièces jointes potentiellement dangereuses
limiter le nombre de messages
option de sécurité permettant de limiter le nombre de messages envoyés par l'expéditeur
limiter le poids des messages
option de sécurité permettant de bloquer tous les courriels dépassant la limite de poids
convertir les gros accessoires
Option de sécurité permettant de convertir les pièces jointes volumineuses en liens
copie cachée de tous les courriels envoyés
Copie BCC transparente de tous les e-mails envoyés
Sous-sections des paramètres de sécurité supplémentaires
stopper les mauvaises fixations
L'option « bloquer les pièces jointes potentiellement dangereuses » bloque toutes les pièces jointes potentiellement nuisibles,
à l'exception de certaines extensions sûres que vous pouvez définir, comme : pdf, txt, gif, jpg et png.
L'envoi de pièces jointes non autorisées est bloqué.
Le message ne transite pas par le serveur SMTP,
le courriel est renvoyé à l'expéditeur avec cet avertissement :
La pièce jointe « example.zip » enfreint la politique de sécurité des courriels de votre entreprise. Sa livraison a été bloquée. Pour plus d'informations, veuillez contacter votre administrateur informatique.limiter le nombre de messages
Inspiré par un commentaire de Phil Pennock sur la liste de diffusion SAGE :
J'aimerais vraiment pouvoir limiter le nombre de courriels envoyés par client et par jour, avec possibilité d'augmentation si le client a des raisons légitimes d'envoyer du courrier...Un volume important de courriels est souvent généré par un compte compromis.
Cela peut nuire à la réputation de votre entreprise et à celle de votre serveur de messagerie.
L’option « limite du nombre de messages » vous permet de définir un nombre maximal d’e-mails quotidiens par expéditeur,
afin que tout excédent soit bloqué avant d’être diffusé sur Internet.
L’envoi de communications en « quantité excessive » est suspendu.
Les courriels sont immédiatement renvoyés à l’expéditeur, accompagnés d’un avertissement du type :
Une erreur s'est produite lors de l'envoi du courriel. Le serveur de messagerie a répondu : 450 4.7.1 <>... sender@example.com a dépassé le nombre de messages autorisés par jour.Pour lutter contre le spam, la plupart des serveurs SMTP proposent une option permettant de limiter le nombre de destinataires
d'un message. Dans Sendmail, cette option s'appelle « MaxRecipientsPerMessage ».
RealSender préconise de limiter le nombre de destinataires par message
afin de réduire les abus et d'éviter le risque d'envoyer des copies cachées (cc/bcc) à de nombreuses adresses.
Nous partageons une liste de 300 adresses @bogusemail.net à des fins de test :
bogusemail-test.txt
Les messages parviendront à un serveur de messagerie « trou noir ».
Vous pouvez les utiliser à votre convenance
pour vérifier le nombre de destinataires par message
autorisé par votre serveur SMTP.
limiter le poids des messages
Si vous envoyez une pièce jointe volumineuse à quelqu'un,
elle risque de ne pas être transmise car la taille des pièces jointes qu'il reçoit peut être plus petite.
L’option « limiter le poids des messages » vous permet de définir un poids maximal pour les messages
afin qu’ils soient bloqués avant même d’être téléchargés.
L'envoi de pièces jointes trop volumineuses est bloqué,
le courriel est immédiatement renvoyé à l'expéditeur,
accompagné d'un avertissement du type :
Le message que vous essayez d'envoyer dépasse la limite de taille globale (xxxx octets) du serveur, réduisez la taille du message et essayez de l'envoyer à nouveau.Vous pouvez également publier les pièces jointes volumineuses en ligne
sur votre espace web et les partager via un lien simple et léger.
Le courriel contenant le lien vers l'espace utilisateur contient les instructions suivantes :
Lien d'accès à votre espace web : (le contenu temporaire est supprimé après 7 jours) https://username:secretcode@rsXXX.realsender.com/view/ (copiez/collez dans : https://webspace.realsender.com) Exemple : https://rsXXX.realsender.com/view/example.mp4 (101 Mo)convertir les gros accessoires
L'application « filelink » de RealSender convertit automatiquement
toutes les pièces jointes dont la taille dépasse celle que vous définissez
en un lien, comme ceci :
[large file example.pdf] (43.96 MB) déplacé vers : http://rsXXX-realsender.com/files/e1eb3665a1a0766ea65616b6210cfd538c4950f8.pdf Le fichier sera SUPPRIMÉ après douze mois.Votre destinataire reçoit un message léger.
Il pourra télécharger la pièce jointe lorsqu'il en aura besoin.
Le domaine indiqué dans le lien peut être n'importe quel domaine dédié ou sous-domaine que vous souhaitez utiliser.
copie cachée de tous les courriels envoyés
Les courriels constituent le principal canal de communication des entreprises modernes.
Leur perte accidentelle porterait un préjudice considérable au capital intellectuel de l'entreprise.
Par ailleurs, il est généralement conseillé de conserver la correspondance commerciale pendant une durée maximale de dix ans.
!! Si votre entreprise utilise des boîtes mail personnelles du type nom.prénom@nomdelentreprise.com, vous devez en informer les expéditeurs avant d'activer cette fonctionGrâce à la fonction cci (copie carbone invisible),
RealSender transfère de manière transparente tous les e-mails envoyés.
-
Vous pouvez télécharger automatiquement
dans une boîte mail POP3 spéciale
configurée pour recevoir un grand nombre de messages en peu de temps
! Les messages stockés sont automatiquement supprimés après 7 jours.
Vous pouvez par exemple utiliser l'option « Consulter les messages d'autres comptes»
disponible dans Gmail, aussi bien dans la version gratuite que dans l'application G Suite.
-
vers une autre adresse e-mail
correctement configurée afin que les messages ne soient pas classés comme spam.
L'application G Suite de Gmail offre l'option «Configurer une passerelle de messagerie entrante».
pour les administrateurs de messagerie
Sujets abordés dans ce domaine :
paramètres du client de messagerie
Exemples de configuration de clients de messagerie : Outlook - Outlook 2007 - Outlook 2013/2016 - Mail (macOS) - Thunderbird - Zimbra Desktop
paramètres du serveur de messagerie
Exemples de configuration de serveurs de messagerie : Microsoft Exchange Server - Microsoft Office 365 - Zimbra Collaboration
application Xbox
un serveur de messagerie prêt à l'emploi qui reçoit tout message envoyé au domaine autorisé
application anti-spam
un filtre anti-spam basé sur l'authentification des e-mails et les expéditeurs autorisés
Sous-sections pour les administrateurs de messagerie
paramètres du client de messagerie
Pour commencer à utiliser RealSender :
- Demander un compte d'essai gratuit
- Modifiez les paramètres d'envoi (SMTP) de votre client de messagerie :
Outlook ( 2007 , 2013, 2016 ) , Mail ( macOS) , Thunderbird ou Zimbra Desktop.
Votre client n'est pas dans la liste ? Contactez-nous!
Consultez la section « Serveur de messagerie» si vous utilisez un système de messagerie centralisé.
Consultez la section « Logiciel de newsletter» si vous prévoyez d'envoyer des e-mails en masse.
- Modifiez les paramètres de votre domaine pour authentifier les messages envoyés avec SPF
(cela se fait généralement après la période d'essai).
- Pourquoi ? Si vous souhaitez que les e-mails provenant de votre domaine soient envoyés via un service tiers,
vous devez configurer votre enregistrement SPF pour autoriser la livraison depuis les adresses IP du fournisseur de services.
À défaut, vous risquez de voir tous les e-mails envoyés depuis votre domaine rejetés par les destinataires. - Configurer l'enregistrement SPF RealSender est simple :
il vous suffit d'ajouter include:spf.realsender.com à votre enregistrement SPF, et c'est tout.
Nous signons automatiquement les e-mails avec DKIM, vous n'avez donc rien d'autre à faire.
Des questions ? Contactez-nous!
Sous-sections des paramètres du client de messagerie
Perspectives
Outils > Options > Comptes
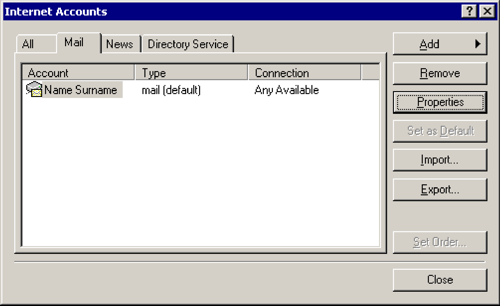
Courriel > [Propriétés]
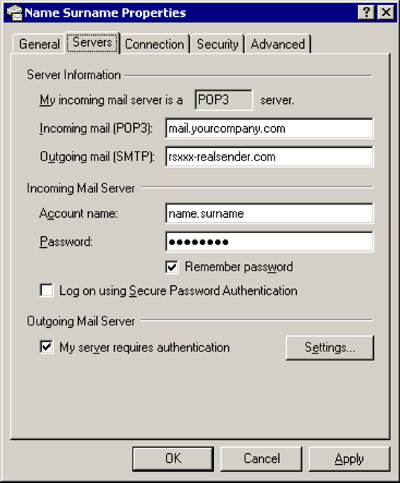
Serveurs
Courrier sortant (SMTP) : rsxxx.realsender.com
Serveur de messagerie sortante
[x] Mon serveur requiert une authentification
[Paramètres…]
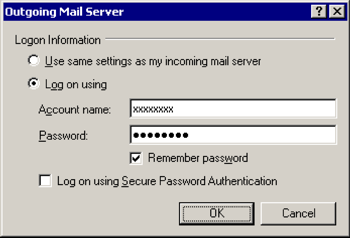
Serveur de messagerie sortante
[x] Connectez-vous en utilisant
Nom du compte : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)[x] Se souvenir du mot de passe
[D'ACCORD]
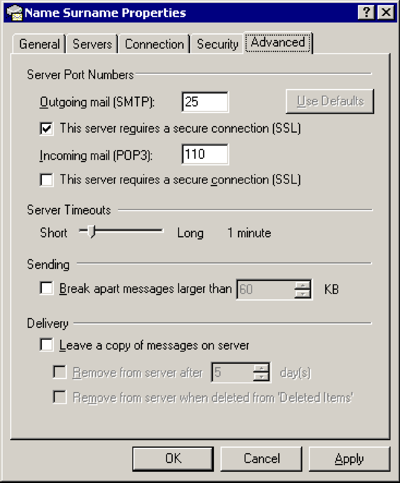
Avancé
Courrier sortant (SMTP) : 25
[x] Ce serveur requiert une connexion sécurisée (SSL)
[D'ACCORD]
Outlook 2007
Outils > Options…
Configuration de la messagerie > [Comptes de messagerie…]
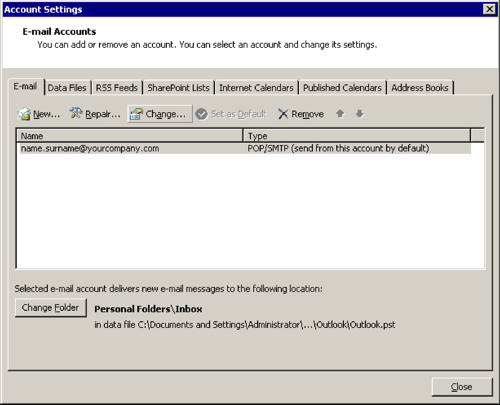
[Changement…]
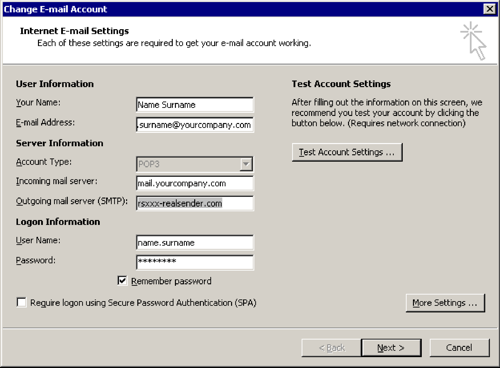
Changer de compte de messagerie
Serveur de messagerie sortante (SMTP) : rsxxx.realsender.com
[Plus de paramètres…]
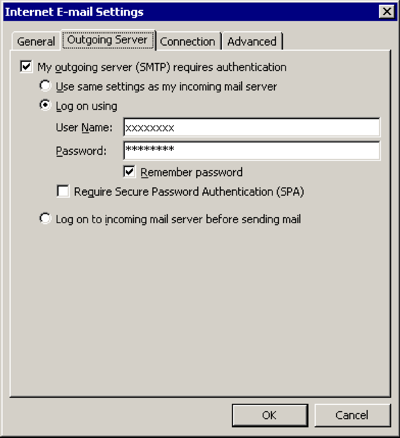
Serveur sortant
[x] Mon serveur sortant (SMTP) requiert une authentification
[x] Connectez-vous en utilisant
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)[x] Se souvenir du mot de passe
[D'ACCORD]
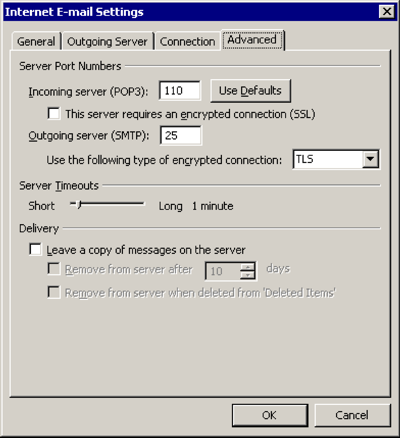
Avancé
Utilisez le type de connexion chiffrée suivant : TLS
[D'ACCORD]
Perspectives 2013-2016
Fichier > [Info]

[Paramètres du compte et des réseaux sociaux]
[Paramètres du compte…]
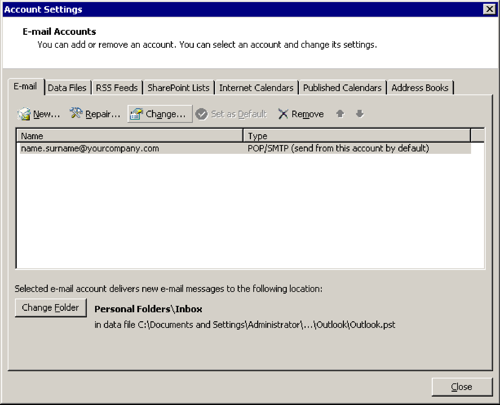
[Changement…]
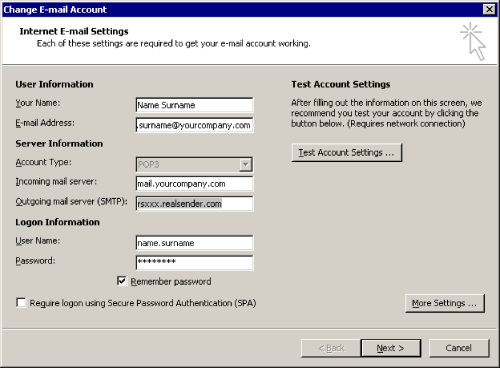
Changer de compte de messagerie
Serveur de messagerie sortante (SMTP) : rsxxx.realsender.com
[Plus de paramètres…]
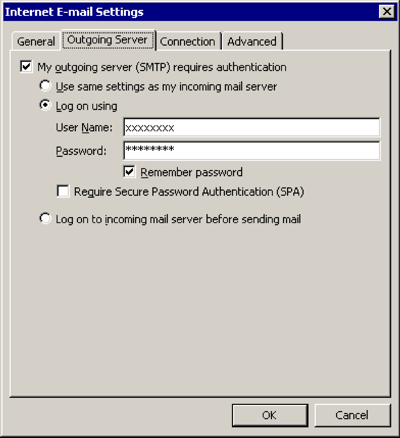
Serveur sortant
[x] Mon serveur sortant (SMTP) requiert une authentification
[x] Connectez-vous en utilisant
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)[x] Se souvenir du mot de passe
[D'ACCORD]
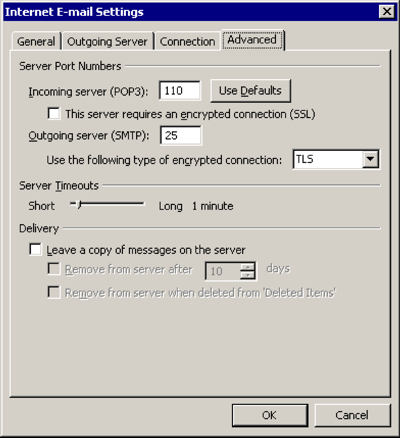
Avancé
Utilisez le type de connexion chiffrée suivant : TLS
[D'ACCORD]
Courrier Mac OS/X
Courrier > Préférences… > Paramètres du serveur
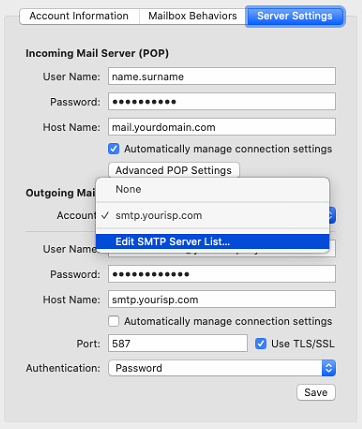
Serveur de messagerie sortante (SMTP) > Modifier la liste des serveurs SMTP…
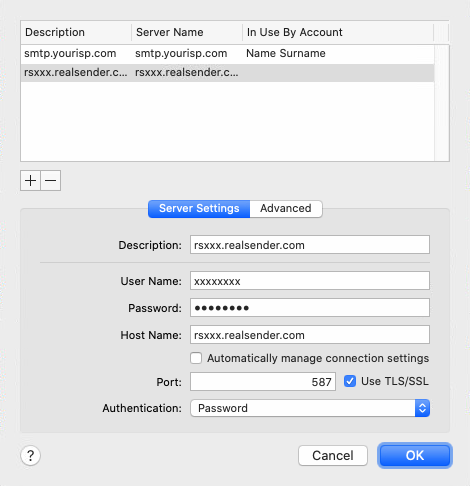
[+] Créer un compte
Description : rsxxx.realsender.com
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
Nom d'hôte : rsxxx.realsender.com
[ ] Détection et gestion automatiques des paramètres du compte
Port : 587 [x] Utiliser
l’authentification TLS/SSL : Mot de passe
[D'ACCORD]
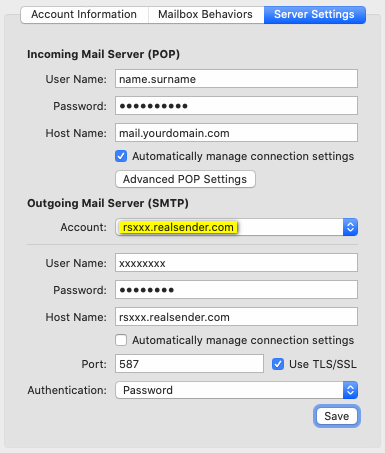
Serveur de messagerie sortante (SMTP)
Compte : rsxxx.realsender.com
[Sauvegarder]
Thunderbird
Outils > Paramètres du compte
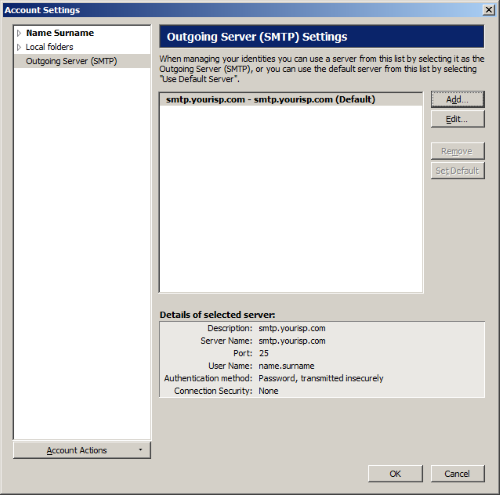
Serveur sortant (SMTP) > [Ajouter…]
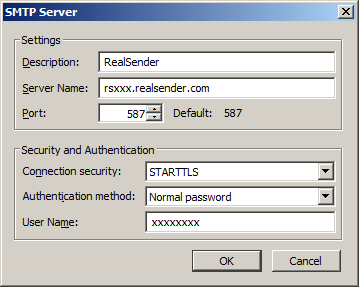
Paramètres
Description :
Serveur RealSender Nom : rsxxx.realsender.com
Port : 587
Sécurité et authentification
Sécurité de la connexion : STARTTLS
Méthode d’authentification : Mot de passe normal
Nom d’utilisateur : (celui que nous vous avons envoyé)
[D'ACCORD]
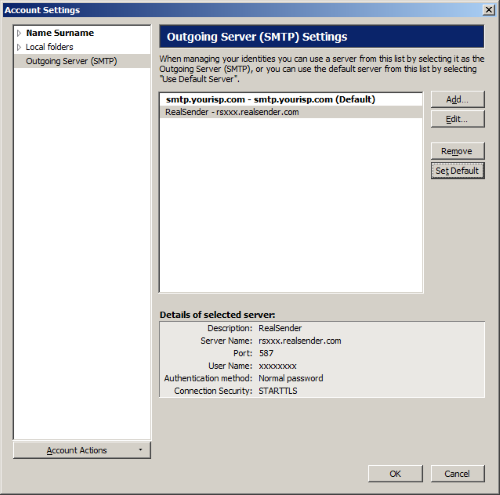
RealSender > [Définir par défaut]
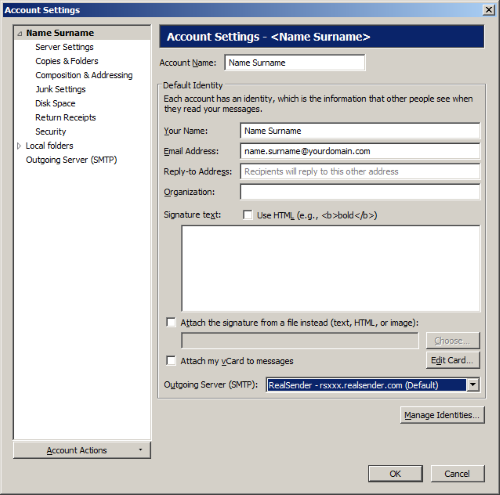
Paramètres du compte
(sélectionnez votre compte de messagerie dans l'arborescence à gauche)
Serveur sortant (SMTP) : RealSender
[D'ACCORD]
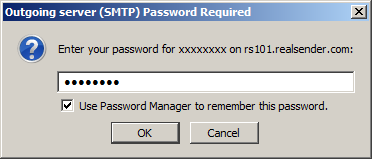
La première fois que vous envoyez un message
Mot de passe du serveur sortant (SMTP) requis
Veuillez saisir votre mot de passe pour… : (celui que nous vous avons envoyé)
[x] Utilisez un gestionnaire de mots de passe pour mémoriser ce mot de passe
[D'ACCORD]
Bureau Zimbra
Lancer le bureau > Configuration (en haut à droite)
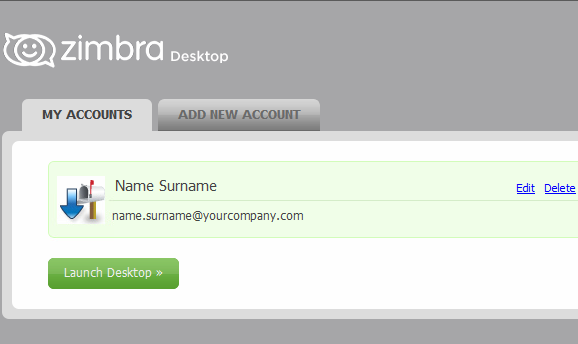
MES COMPTES > [Modifier]
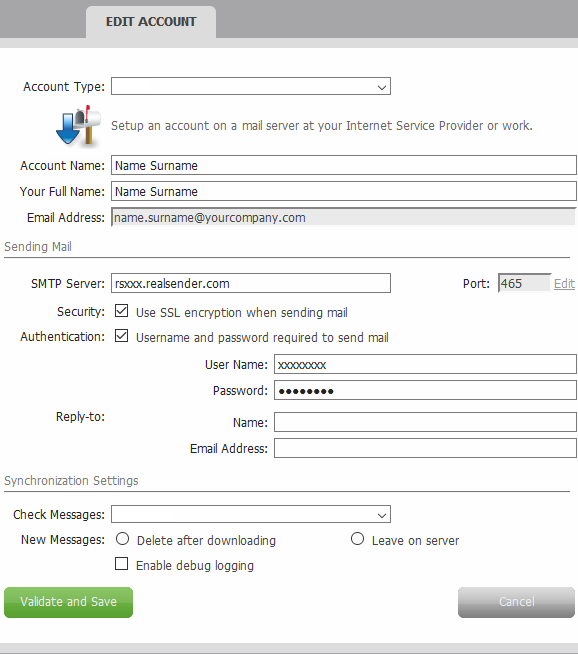
MODIFIER LE COMPTE
Envoi de courrier
Serveur SMTP : rsxxx.realsender.com
Sécurité : [x] Utilisez le chiffrement SSL lors de l'envoi de courriers électroniques
Authentification : [x] Nom d’utilisateur et mot de passe requis pour envoyer un courriel
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
[Valider et enregistrer]
paramètres du serveur de messagerie
Pour commencer à utiliser RealSender :
- Demander un compte d'essai gratuit
- Modifiez les paramètres d'envoi (SMTP) de votre serveur de messagerie :
Microsoft Exchange Server , Microsoft Office 365 ou Zimbra Collaboration.
Votre serveur n'est pas dans la liste ? Contactez-nous !
Consultez la page « Client de messagerie » si vous utilisez un client de messagerie personnalisé.
Consultez notre section « Logiciel de newsletter » si vous prévoyez d'envoyer des e-mails en masse. - Modifiez les paramètres de votre domaine pour authentifier les messages envoyés avec SPF
(cela se fait généralement après la période d'essai).
- Pourquoi ? Si vous souhaitez que les e-mails provenant de votre domaine soient envoyés via un service tiers,
vous devez configurer votre enregistrement SPF pour autoriser la livraison depuis les adresses IP du fournisseur de services.
À défaut, vous risquez de voir tous les e-mails envoyés depuis votre domaine rejetés par les destinataires. - Configurer l'enregistrement SPF RealSender est simple :
il vous suffit d'ajouter include:spf.realsender.com à votre enregistrement SPF, et c'est tout.
Nous signons automatiquement les e-mails avec DKIM, vous n'avez donc rien d'autre à faire.
Des questions ? Contactez-nous!
Sous-sections des paramètres du serveur de messagerie
Serveur Exchange
EAC
(Centre d'administration Exchange)

Flux de messagerie > Connecteurs d'envoi
[+] Nouveau connecteur d'envoi

nouveau connecteur d'envoi
*Nom :
Courriel Internet
Type :
[x] Internet (Par exemple, pour envoyer un courrier électronique)
[suivant]

modifier l'hôte intelligent
Veuillez spécifier un nom de domaine pleinement qualifié (FQDN), une adresse IPv4 ou une adresse IPv6 :
rsxxx.realsender.com
[sauvegarder]

nouveau connecteur d'envoi
*Paramètres réseau :
[x] Acheminer le courrier via des serveurs relais
(inchangé)
[suivant]

Nouveau connecteur d'envoi - authentification
Authentification de l'hôte intelligent :
[x] Authentification de base
[x] Proposer l'authentification de base uniquement après le démarrage de TLS*Nom d'utilisateur :
(celui que nous vous avons envoyé)*Mot de passe :
(celui que nous vous avons envoyé)
[suivant]

nouveau connecteur d'envoi - routage
*Espace d'adresse :
TYPE : SMTP
DOMAINE : *
COÛT : 1
[suivant]

nouveau connecteur d'envoi - quel serveur Exchange
[ÉCHANGER]
[ajouter ->] ÉCHANGE
[d'accord]

[finition]
Office 365
Centre d'administration Microsoft Office 365

Menu de gauche > Administration
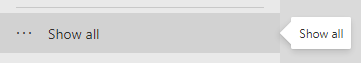
Centre d'administration Microsoft 365 > … Afficher tout
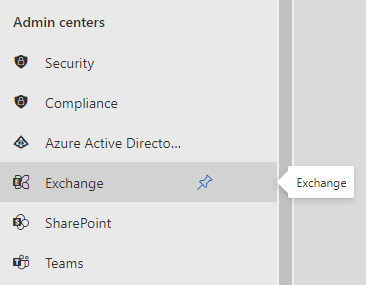
Centre d'administration Microsoft 365 > Centres d'administration > Exchange
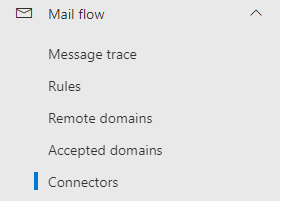
Centre d'administration Exchange > Flux de messagerie > Connecteurs
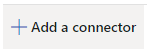
Connecteurs > Ajouter un connecteur
Nouveau connecteur
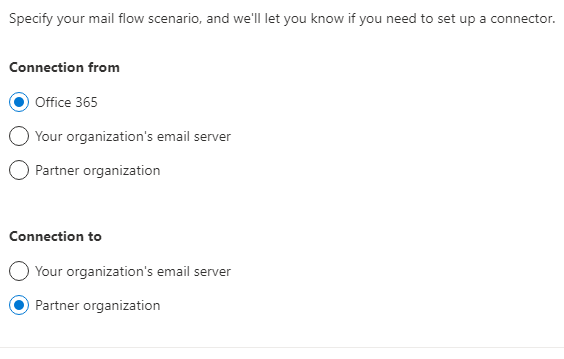
Connexion depuis : [x] Office 365 Connexion vers : [x] Organisation partenaire[Suivant]
Nom du connecteur
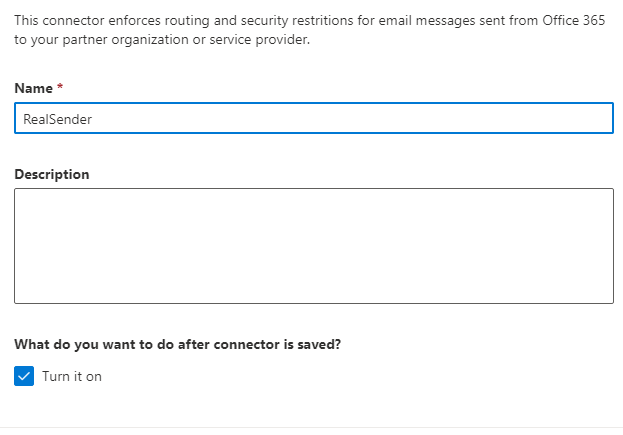
Ce connecteur applique des restrictions de routage et de sécurité aux messages électroniques envoyés depuis Office 365 vers votre organisation partenaire ou votre fournisseur de services. Nom : RealSender. Que souhaitez-vous faire après l’enregistrement du connecteur ? [x] L’activer[Suivant]
Utilisation du connecteur
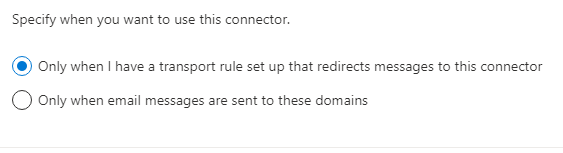
Indiquez quand vous souhaitez utiliser ce connecteur. [x] Uniquement lorsque j'ai configuré une règle de transport qui redirige les messages vers ce connecteur[Suivant]
Routage
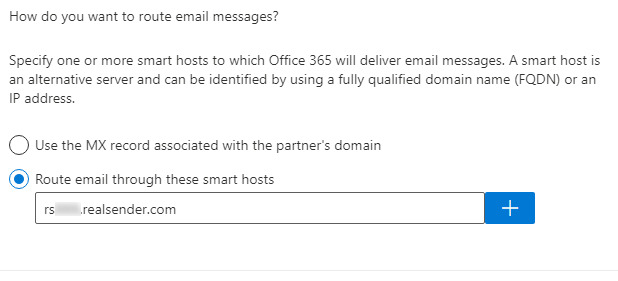
Comment souhaitez-vous acheminer les messages électroniques ? Spécifiez un ou plusieurs serveurs de messagerie (ou serveurs relais) vers lesquels Office 365 acheminera les messages. Un serveur de messagerie est un serveur alternatif et peut être identifié par son nom de domaine complet (FQDN) ou son adresse IP. [x] Acheminer les e-mails via ce serveur de messagerie : rsxxx.realsender.com [+][Suivant]
restrictions de sécurité
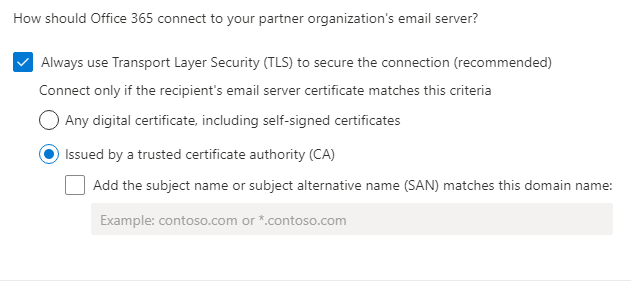
Comment Office 365 doit-il se connecter au serveur de messagerie de votre organisation partenaire ? [x] Utilisez toujours le protocole TLS (Transport Layer Security) pour sécuriser la connexion (recommandé). Connectez-vous uniquement si le certificat du serveur de messagerie du destinataire répond aux critères suivants : [x] Émis par une autorité de certification (AC) de confiance[Suivant]
Courriel de validation
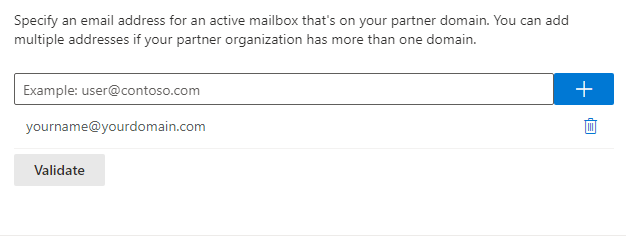
Veuillez indiquer une adresse e-mail pour une boîte aux lettres active sur le domaine de votre partenaire. Vous pouvez ajouter plusieurs adresses si votre organisation partenaire possède plusieurs domaines. votre_nom@votre_domaine.com [+] [Valider]Validation réussie
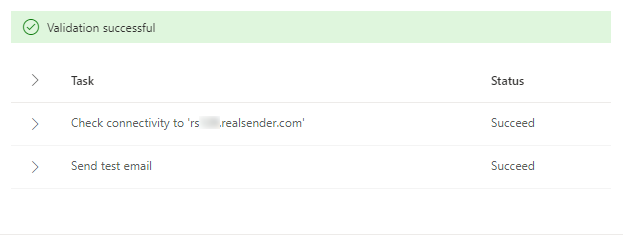
[Valider] Validation en cours... Validation réussie > État de la tâche > Vérification de la connectivité à « rsxxx.realsender.com » réussie > Envoi de l'e-mail de test réussi[Suivant]
Examiner le connecteur
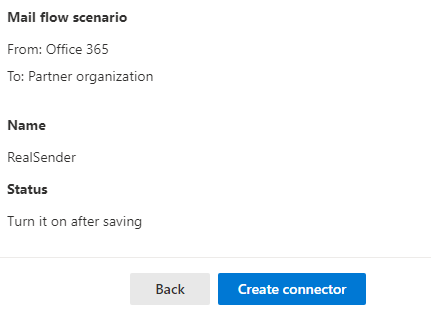
Scénario de flux de messagerie De : Office 365 À : Organisation partenaire Nom : RealSender Statut : Activer après l’enregistrement Utilisation du connecteur : Utiliser uniquement si une règle de transport redirige les messages vers ce connecteur. Routage : Acheminer les messages électroniques via les hôtes intelligents suivants : rsxxx.realsender.com Restrictions de sécurité : Toujours utiliser le protocole TLS (Transport Layer Security) et se connecter uniquement si le certificat du serveur de messagerie du destinataire est émis par une autorité de certification (CA) de confiance.[Créer un connecteur]
Collaboration Zimbra
Collaboration Zimbra
(édition réseau / open source)
> Console d'administration
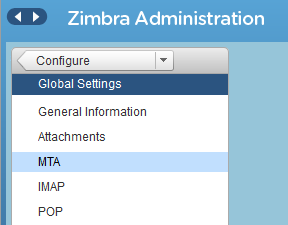
Administration de Zimbra
> Configure
> Paramètres globaux
> MTA
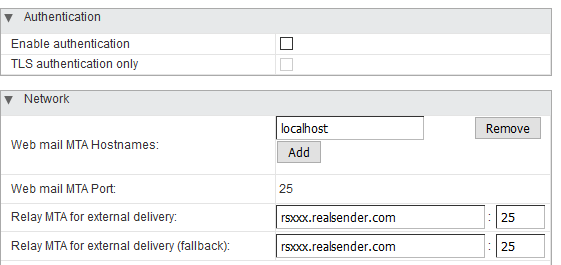
Authentification
Activer l'authentification [ ]
Authentification TLS uniquement [ ]
Réseau
Nom d'hôte du serveur de messagerie Web : localhost
Port du serveur de messagerie Web : 25Relais MTA pour la livraison externe : rsxxx.realsender.com : 25
Relais MTA pour la livraison externe (solution de repli) : rsxxx.realsender.com : 25
Veuillez informer notre équipe d'assistance que vous utilisez Zimbra Collaboration, afin que nous puissions configurer nos serveurs pour accepter la connexion sans aucune autre configuration de votre part (il n'est pas nécessaire de modifier les paramètres SMTP Postfix de Zimbra)
application Xbox
L'application « inxbox » de RealSender est un serveur de messagerie prêt à l'emploi
qui reçoit tout message envoyé au domaine autorisé.
Elle devient immédiatement opérationnelle dès que l'enregistrement MX y fait référence.
Il est souvent utilisé comme serveur de messagerie d'urgence.
Si votre service de messagerie habituel est indisponible,
inxbox acceptera immédiatement tout message qui lui sera envoyé.
Aucune configuration particulière n'est requise,
comme la spécification des adresses électroniques de chaque utilisateur.
Lorsqu'elle est configurée comme archive historique des courriels,
un processus automatique enregistre les messages
par destinataire, mois et année.
Caractéristiques principales :
archives historiques des courriels
enregistre de manière transparente tous les courriels
interface de messagerie web
un espace web sécurisé pour lire en ligne les messages électroniques inxbox
démo de l'application Xbox
une boîte aux lettres prête à l'emploi qui reçoit tout message et le conserve pendant une durée limitée
Sous-sections de l'application Xbox
archives historiques des courriels
Les courriels constituent le principal canal de communication des entreprises modernes.
Leur perte accidentelle porterait un préjudice considérable au capital intellectuel de l'entreprise.
Par ailleurs, il est généralement conseillé de conserver la correspondance commerciale pendant une durée maximale de dix ans.
!! Si votre entreprise utilise des boîtes mail personnelles du type nom.prénom@nomdelentreprise.com, vous devez en informer les expéditeurs avant d'activer cette fonctionNous vous fournissons un domaine de messagerie entrant dédié,
afin que l'application « inxbox » de RealSender archive de manière transparente
tous les e-mails, auxquels vous pouvez accéder via :
-
une boîte aux lettres POP3 spéciale
configurée pour accepter de grandes quantités de courriels en peu de temps -
un espace web sécurisé
accessible en ligne via une version personnalisée de notre interface de messagerie web
Un processus automatique archive les messages, classés par destinataire, mois et année.
Lorsqu'il est associé à la passerelle de messagerie sécurisée RealSender,
tous les courriels envoyés sont automatiquement dupliqués et archivés.
interface de messagerie web
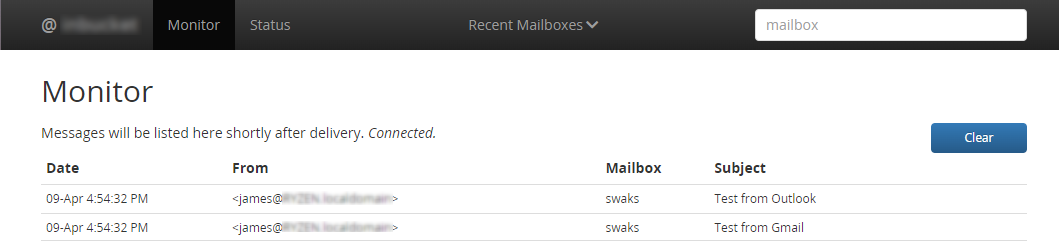
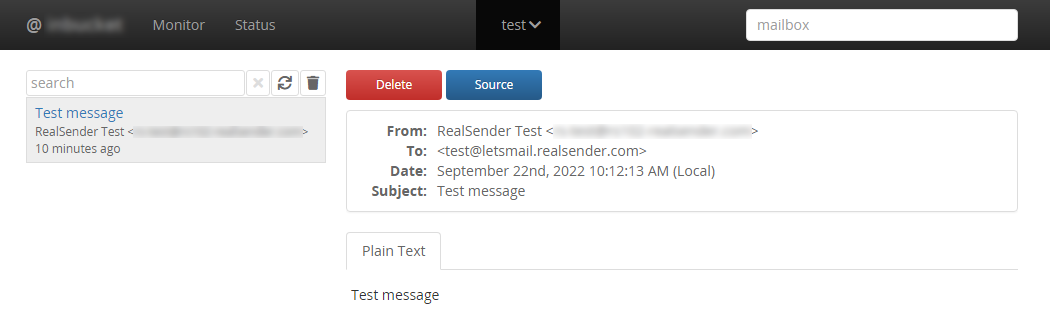
Fonctionnalités de l'interface Web :
- Lister les messages d'une boîte aux lettres
- Affiche le contenu d'un message particulier
- Affiche la source d'un message (en-têtes + corps)
- Affiche la version HTML d'un message (dans une nouvelle fenêtre)
- Liste des pièces jointes MIME avec boutons pour les afficher ou les télécharger
- Supprimer un message
- Moniteur : affichage en temps réel de tous les messages reçus
Une démo fonctionnelle est disponible dans notre espace (gratuit) d'outils pour administrateurs de publication :
» inxbox demo temporary email
démo de l'application Xbox
La démo de l'application inxbox est une boîte aux lettres temporaire prête à l'emploi qui reçoit tous les messages et les conserve en mémoire pendant une heure ! Tous les messages reçus sont visibles par tous !Essayez-le vous-même dès maintenant ! (1)
- Envoyez un message à : [votre_nom]@inxbox.realsender.com
- Ouvrez https://inxbox.realsender.com/monitor et vérifiez la réception
(utilisez le navigateur Google Chrome > Nouvelle fenêtre de navigation privée ou le navigateur Microsoft Edge).
Essayez-le vous-même dès maintenant ! (2) avec votre propre domaine
- Modifiez/ajoutez l'enregistrement MX de votre domaine à :
MX « 10 inxbox1.realsender.com » - Envoyez un message à : votre_nom@votre_domaine
- Ouvrez https://inxbox1.realsender.com/monitor et vérifiez la réception
(utilisez le navigateur Google Chrome > Nouvelle fenêtre de navigation privée ou le navigateur Microsoft Edge).
Attention : le nom de domaine associé est différent du point précédent
Télécharger les messages via pop3
- Configurez votre client de messagerie avec les paramètres suivants
- Type de serveur : Serveur de messagerie POP
- Nom du serveur (1) : inxbox.realsender.com - Port : 110 (par défaut)
- Nom du serveur (2) : inxbox1.realsender.com - Port : 110 (par défaut)
- Nom d'utilisateur : uniquement « votre nom » dans l'adresse du destinataire
- Mot de passe : toute valeur est acceptée
application anti-spam
Le courrier électronique est le principal vecteur des cyberattaques.
L’usurpation d’adresse de l’expéditeur peut être détectée grâce aux informations d’authentification du courriel.
L'application « spamstop » de RealSender affiche les résultats des contrôles d'authenticité
directement dans l'objet des messages reçus.
Il s'agit d'une solution anti-spam efficace lorsqu'elle est combinée à un filtre
qui segmente les messages en fonction des expéditeurs qui ne figurent PAS dans votre carnet d'adresses.
Il peut être activé pour l'ensemble du domaine ou même pour quelques adresses électroniques seulement.
Caractéristiques principales :
1 - Vérification du FPS
vérification de l'expéditeur d'email basée sur le SPF
2 - vérification DKIM
Vérification de l'expéditeur et du sceau de l'e-mail basée sur DKIM
3 - Alignement dmarc
au moins un des domaines doit correspondre au domaine d'envoi
4 - balises de spam doubles
Deux balises SPAM ont été ajoutées à l'objet pour signaler une fraude
filtre d'expéditeur côté client
pour ne recevoir dans votre boîte de réception que les expéditeurs que vous avez préalablement autorisés
Filtre d'expéditeur côté serveur
recevoir des courriels uniquement des expéditeurs que vous avez préalablement autorisés
paramètres de sécurité
pour protéger vos boîtes mail contre les expéditeurs indésirables et les pièces jointes dangereuses
Sous-sections de l'application anti-spam
1 - Vérification du FPS

Nous voulons nous assurer que l'adresse de l'expéditeur n'a pas été falsifiée/usurpée*.
* = faire apparaître le message comme provenant d'une autre personne que la source réelle
L'authentification SPF nous permet de vérifier si le message a été envoyé via un serveur SMTP autorisé.
Ces informations sont stockées dans le DNS du domaine, un emplacement sécurisé et indépendant du message électronique.
Uniquement si le message n'a PAS été authentifié correctement :
le symbole !! (attention) est ajouté à l'objet,
l'une des notes explicatives suivantes est insérée dans l'en-tête du message, ligne « X-RealSender » :
:: spf-none :: Le domaine de l'expéditeur ne contient aucune information permettant d'authentifier le courriel. :: spf-softfail :: Le serveur SMTP n'est pas répertorié parmi les serveurs autorisés, mais ce cas doit être traité comme un « échec logiciel ». :: spf-fail :: Le serveur SMTP n'est pas répertorié parmi les serveurs autorisés et le courriel doit être rejetéIl arrive que les informations enregistrées au niveau du domaine soient incorrectes ou incompréhensibles.
:: spf-permerror :: Une erreur permanente s'est produite (par exemple, un enregistrement SPF mal formaté)Une vérification SPF est effectuée sur l'adresse e-mail « Mail From », qui est masquée dans les en-têtes du courriel.
Seule l'adresse e-mail « From » est visible. Si leurs domaines racines sont différents, l'avertissement suivant s'affiche :
:: spf-diff :: les domaines racines « Mail From » et « From » sont différents2 - vérification DKIM

DKIM (DomainKeys Identified Mail) permet aux expéditeurs de prouver qu'ils ont bien envoyé un courriel et que celui-ci n'a pas été modifié après son envoi.
Pour ce faire, il appose une signature numérique (un sceau), liée à un nom de domaine, sur chaque courriel sortant.
Uniquement si le message n'a PAS été signé correctement :
le symbole !! (attention) est ajouté à l'objet,
l'une des notes explicatives suivantes est insérée dans l'en-tête du message, ligne « X-RealSender » :
:: dkim-none :: aucun en-tête DKIM-Signature (valide ou invalide) n'a été trouvé :: dkim-fail :: un en-tête DKIM-Signature valide a été trouvé, mais la signature ne contient pas de valeur correcte pour le message Il est parfois impossible d'effectuer la vérification :
:: dkim-invalid :: Un problème est survenu au niveau de la signature ou de l'enregistrement de clé publique. Autrement dit, la signature n'a pas pu être traitée. :: dkim-temperror :: Une erreur s'est produite. Cette erreur est probablement transitoire, par exemple une impossibilité temporaire de récupérer une clé publiqueLorsqu'un message est signé avec un domaine différent, une mention « diff » est ajoutée :
cet avertissement n'apparaîtra PAS si l'expéditeur réussit le contrôle SPF.
:: dkim-diff :: le message n'a PAS été signé par le domaine de l'expéditeur3 - Alignement dmarc

DMARC (Domain-based Message Authentication, Reporting and Conformance)
est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité de domaine.
Dans le chapitre « 3.1. Alignement des identifiants », il est indiqué :
Les technologies d'authentification du courrier électronique authentifient différents aspects (parfois disparates) d'un message. Par exemple, DKIM authentifie le domaine ayant apposé une signature au message, tandis que SPF peut authentifier soit le domaine figurant dans la partie « MAIL FROM » (RFC 5321.MailFrom) du protocole SMTP, soit le domaine EHLO/HELO (RFC 5321.EHLO/HELO), soit les deux. Ces domaines peuvent être différents et ne sont généralement pas visibles pour l'utilisateur final. DMARC authentifie l'utilisation du domaine « From » (RFC 5322.From) en exigeant qu'il corresponde à un identifiant authentifié. -- https://tools.ietf.org/html/rfc7489#section-3.1Cela signifie simplement :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoiCette approche est largement acceptée et généralement considérée comme
une bonne pratique pour identifier les domaines d'expéditeurs de confiance.
**RealSender MX Protect vérifie l'alignement « relâché » par défaut de dmarc :**
-
Pour l'authentification SPF,
le domaine racine de l'adresse d'envoi doit correspondre à celui de l'adresse de réception.
Un alignement assoupli permet l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines. -
Pour l'authentification DKIM,
le domaine racine de signature DKIM doit correspondre au domaine From.
Un alignement assoupli permet l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines.
**Résultats possibles :**
-
Les deux règles sont respectées,
le domaine de l'expéditeur est entièrement fiable et
le message arrive inchangé. -
Si une seule des deux règles est respectée,
le symbole ~ (tilde) est ajouté à l'objet, ou
l'une des notes explicatives suivantes est insérée dans l'en-tête du message.
~ ... sujet ... X-RealSender : ~ | spf=pass (domaine NON aligné) | dkim=pass | ~~ ... sujet ... X-RealSender : ~ | spf=pass | dkim=pass (domaine NON aligné) | ~- Aucun alignement n'est constaté ;
les avertissements « :: spf-diff :: » et « :: dkim-diff :: »
s'affichent dans le sujet.
4 - balises de spam doubles
De plus en plus d'entreprises utilisent DMARC pour protéger leurs expéditeurs contre l'usurpation d'identité.
Son utilisation requiert une authentification correcte via SPF ou DKIM et la concordance des domaines From et Mail-From.
Pour plus d'informations :
<dmarc> act on fraudulent email
Les messages provenant d'expéditeurs possédant l'enregistrement _dmarc,
s'ils ne sont PAS authentifiés, sont signalés par deux balises [ SPAM ] dans l'objet :
[ SPAM ] ... sujet du message ... [ SPAM ]Les messages sans enregistrement _dmarc, lorsque l'authentification SPF et DKIM échoue,
sont signalés avec une étiquette [suspecte] dans l'objet :
[suspect] ... sujet du message ... filtre d'expéditeur côté client
L'application « spamstop » de RealSender est une solution anti-spam efficace
lorsqu'elle est combinée à un filtre qui segmente les messages
en fonction des expéditeurs qui ne figurent PAS dans votre carnet d'adresses.
La plupart des clients de messagerie modernes proposent cette fonctionnalité.
Voici quelques exemples de configuration :
Microsoft 365 Outlook
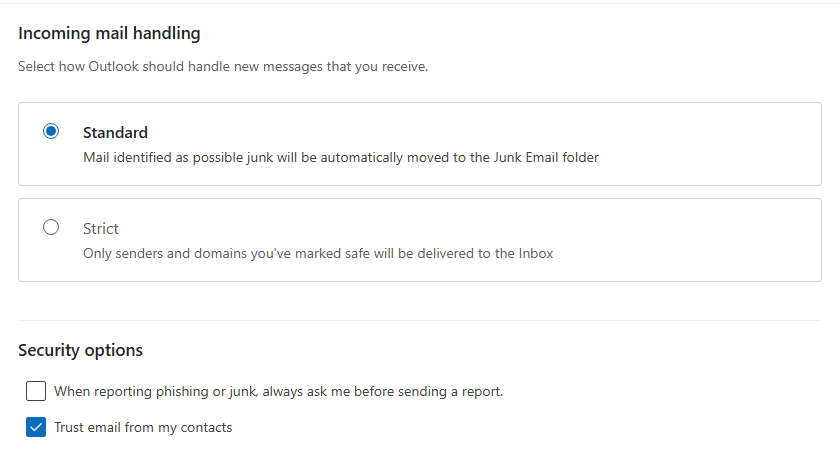
Dans les paramètres Outlook, activez l'option : « Faire confiance aux e-mails de mes contacts »
Mozilla Thunderbird
Dans Thunderbird, créez un filtre avec les règles suivantes : « L'expéditeur n'est pas dans mon carnet d'adresses »
Sous-sections du filtre d'expéditeur côté client
Microsoft 365 Outlook
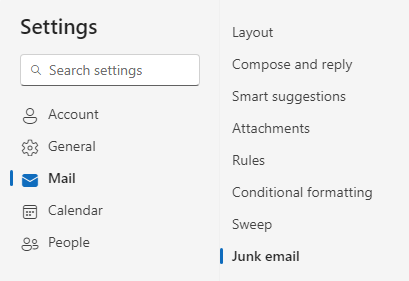
Ci-dessous figure l'écran « Paramètres » d'Outlook.
Dans « Courrier indésirable », cochez « Faire confiance aux courriels provenant de mes contacts ».
Appuyez sur [Enregistrer] pour enregistrer les modifications.
Mozilla Thunderbird
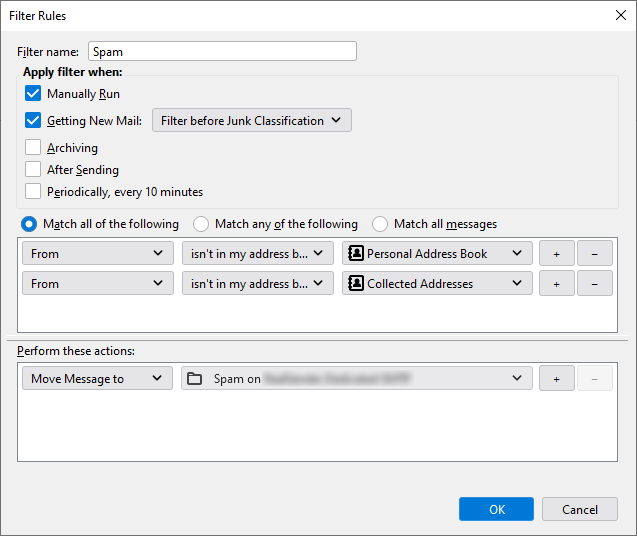
Ci-dessous figure une capture d'écran de l'outil « Filtre de messages » dans Thunderbird.
Ajoutez des conditions avec l’option « Correspond à TOUS les éléments suivants » :
- L'expéditeur n'est pas dans mon carnet d'adresses. Carnet d'adresses personnel
- L'expéditeur n'est pas dans mon carnet d'adresses. Adresses collectées
Effectuez les actions suivantes : Déplacer le message vers : Courrier indésirable.
Filtre d'expéditeur côté serveur
Tous les clients de messagerie ne proposent pas de méthodes sophistiquées de filtrage des courriels.
Dans ce cas, il est possible d'agir en amont.
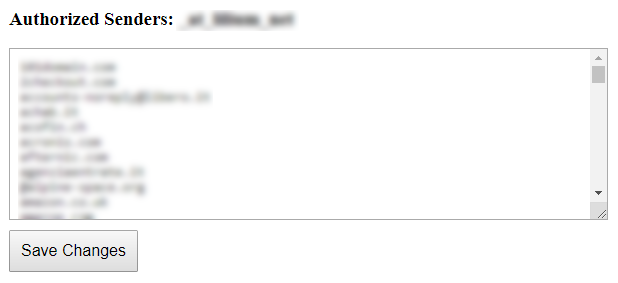
La fonctionnalité « Expéditeurs autorisés » vous permet de recevoir des messages
uniquement des expéditeurs que vous avez préalablement autorisés
(vous pouvez également spécifier le domaine entier, par exemple @example.com) :
Tous les messages habituels arriveront comme d'habitude dans votre boîte de réception.
Les spams seront dirigés vers une autre boîte aux lettres
ou vers le dossier « Courrier indésirable » de votre compte Microsoft 365 Exchange.
Aucun courriel ne sera perdu.
Vous pouvez consulter votre boîte aux lettres de messages supprimés une ou plusieurs fois par jour.
Vous gagnerez ainsi un temps précieux.
Sous-sections du filtre d'expéditeur côté serveur
Microsoft 365 Exchange
Cette configuration permet de déplacer correctement les courriels
provenant d'expéditeurs non autorisés vers le dossier Courrier indésirable de l'utilisateur.
Les messages filtrés par l'application SpamStop arriveront
avec les en-têtes et valeurs anti-spam suivants :
Rapport antispam X-Forefront : SFV : SKB(Message marqué comme spam par le filtre anti-spam
car l'adresse e-mail ou le domaine e-mail de l'expéditeur
ne figure PAS dans la liste des expéditeurs autorisés)
L'action suivante doit être activée :
définir le niveau de confiance anti-spam (SCL) de ces messages sur 6 (spam).
La valeur par défaut du SCLJunkThreshold est 4, ce qui signifie
qu'un SCL de 5 ou plus doit envoyer le message dans le dossier Courrier indésirable de l'utilisateur.
-
Dans le centre d'administration Exchange (CAE), accédez à Flux de messagerie > Règles.
-
Sur la page Règles, sélectionnez Ajouter > Créer une nouvelle règle dans la liste déroulante.
-
Dans la page « Nouvelle règle » qui s'ouvre, configurez les paramètres suivants :
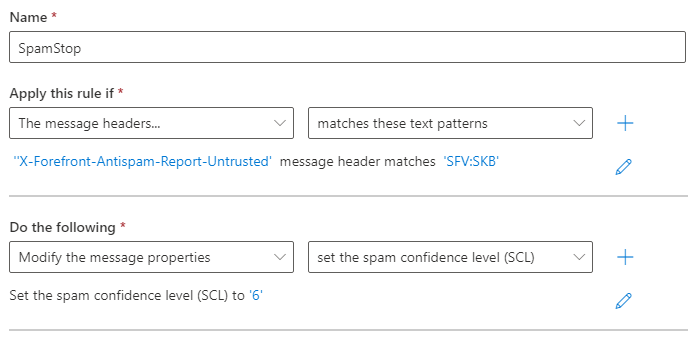
Nom : SpamStop
Appliquez cette règle si
l'en-tête du message « X-Forefront-Antispam-Report-Untrusted » correspond à « SFV:SKB ».
Procédez comme suit :
Modifiez les propriétés du message.
Définissez le niveau de confiance anti-spam « SCL » sur : « 6 ».
Enregistrez et activez la règle.
paramètres de sécurité
Ils ajoutent une couche de sécurité supplémentaire à vos courriels.
Pour protéger vos boîtes de réception
contre les faux expéditeurs et les pièces jointes dangereuses.
Options de sécurité activables sur demande :
Expéditeurs authentifiés uniquement
Recevoir des courriels uniquement de la part d'expéditeurs ayant passé les contrôles d'authentification
retirer les accessoires dangereux
supprimer toutes les pièces jointes potentiellement dangereuses des courriels
Sous-sections des paramètres de sécurité
Expéditeurs authentifiés uniquement
Ceci est utile si vous souhaitez uniquement recevoir des messages provenant d'expéditeurs vérifiés.
Tous les courriels ne répondant pas aux critères sont supprimés ou renvoyés.
Vous devez vous assurer que l'adresse électronique de l'expéditeur n'a pas été usurpée.
Ce contrôle peut être effectué en combinant l'authentification SPF et DKIM.
Le protocole SPF confirme l'adresse de l'expéditeur et sa relation avec le serveur ayant envoyé le message.
Le protocole DKIM garantit que les messages électroniques (y compris les pièces jointes) ne sont pas modifiés
après leur signature lors de l'envoi.
En théorie, c'est aussi simple que cela ; en pratique, SPF et DKIM peuvent tous deux faire référence
à un domaine différent de l'adresse électronique de l'expéditeur.
Nous vérifions que l'authentification SPF et la signature DKIM correspondent au domaine de l'adresse d'expédition.
Ainsi, seul l'expéditeur initial peut authentifier le courriel, ce qui garantit son origine.
retirer les accessoires dangereux
L'option « supprimer les pièces jointes dangereuses » bloque toutes les pièces jointes potentiellement dangereuses,
à l'exception de certaines extensions sûres comme pdf, txt, gif, jpg et png.
Le destinataire reçoit le message sans la pièce jointe.
Un avertissement est ajouté au début du contenu, comme ceci :
AVERTISSEMENT : Ce courriel enfreignait la politique de sécurité des courriels de votre entreprise et a été modifié. Pour plus d’informations, veuillez contacter votre administrateur informatique. La pièce jointe « example.zip » a été supprimée car elle représentait un risque pour la sécurité. Si vous avez besoin de ce document, veuillez contacter l’expéditeur afin de convenir d’un autre moyen de le recevoir.Une étude de cas intéressante, publiée sur Internet, se termine par cette phrase :
« Pour nous, le filtrage des pièces jointes a été une réussite »
– web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt (présentation PowerPoint)
pour les diffuseurs de courriels
Sujets abordés dans ce domaine :
paramètres du logiciel de newsletter
Exemples de configuration de logiciels de newsletter : GroupMail - Inxmail Professional - Joomla AcyMailing - MaxBulk Mailer - phplist - SendBlaster - WordPress MailPoet 3 - WordPress MailPoet 2 - WordPress Mailster
faciliter la désinscription
Configuration automatique de la désinscription en un clic aux e-mails
application de gestion des rebonds
pour analyser les messages rejetés, extraire les rejets définitifs et les rejets temporaires
application copymail
pour envoyer des e-mails en masse directement depuis votre client de messagerie
Sous-sections pour les diffuseurs de courriels
paramètres du logiciel de newsletter
Pour commencer à utiliser RealSender :
- Demander un compte d'essai gratuit
- Modifiez les paramètres d'envoi (SMTP) de votre logiciel de newsletter :
GroupMail - Inxmail Professional - Joomla, AcyMailing - MaxBulk Mailer - phplist
SendBlaster - Sendy - WordPress, MailPoet 3 - WordPress, MailPoet 2 - WordPress, Mailster.
Votre logiciel n'est pas dans la liste ? Contactez-nous !
Vous pouvez également tester l'application « copymail ».
Consultez la page « Client de messagerie » si vous utilisez un client de messagerie configuré individuellement.
Consultez la section « Serveur de messagerie » si vous utilisez un système de messagerie centralisé. - Modifiez les paramètres de votre domaine pour authentifier les messages envoyés avec SPF
(cela se fait généralement après la période d'essai).
- Pourquoi ? Si vous souhaitez que les e-mails provenant de votre domaine soient envoyés via un service tiers,
vous devez configurer votre enregistrement SPF pour autoriser la livraison depuis les adresses IP du fournisseur de services.
À défaut, vous risquez de voir tous les e-mails envoyés depuis votre domaine rejetés par les destinataires. - Configurer l'enregistrement SPF RealSender est simple :
il vous suffit d'ajouter include:spf.realsender.com à votre enregistrement SPF, et c'est tout.
Nous signons automatiquement les e-mails avec DKIM, vous n'avez donc rien d'autre à faire.
Des questions ? Contactez-nous!
Sous-sections des paramètres du logiciel de newsletter
Courriel de groupe
Courriel de groupe > Outils
Gérer les comptes > Nouveau
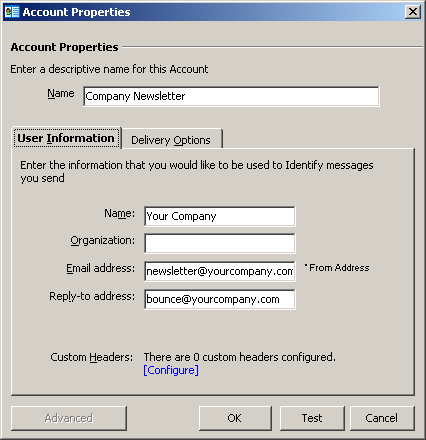
Propriétés du compte
Nom / Informations utilisateur :
veuillez remplir le formulaire avec les données de votre entreprise.
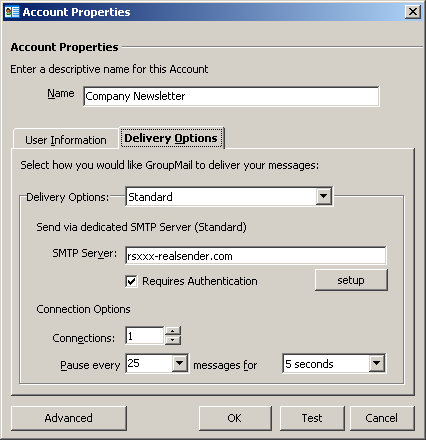
Options de livraison
Options de livraison : Standard
Serveur SMTP : rsxxx-realsender.com
[x] Authentification requise
[installation]
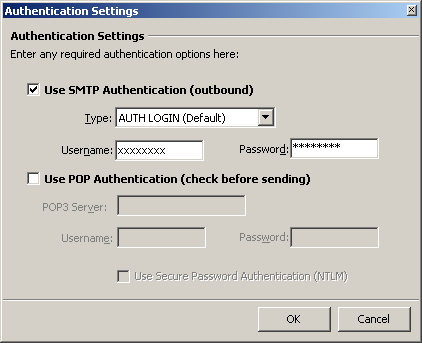
Paramètres d'authentification
[x] Utiliser l'authentification SMTP (sortante)
Type : AUTH LOGIN (Par défaut)
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
[D'ACCORD]
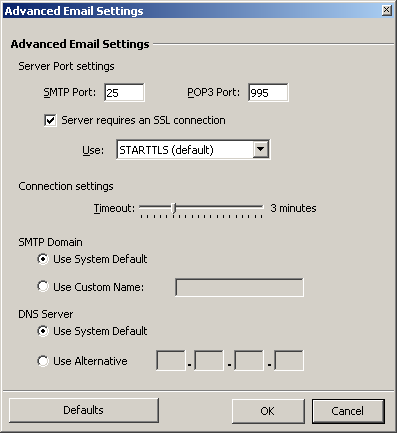
Paramètres avancés de messagerie
Port SMTP : 25
[x] Le serveur requiert une connexion SSL
Utilisation : STARTTLS (par défaut)
[D'ACCORD]
Inxmail Professionnel
Paramètres globaux > Administration
Serveur de messagerie > Envoi d'e- mails
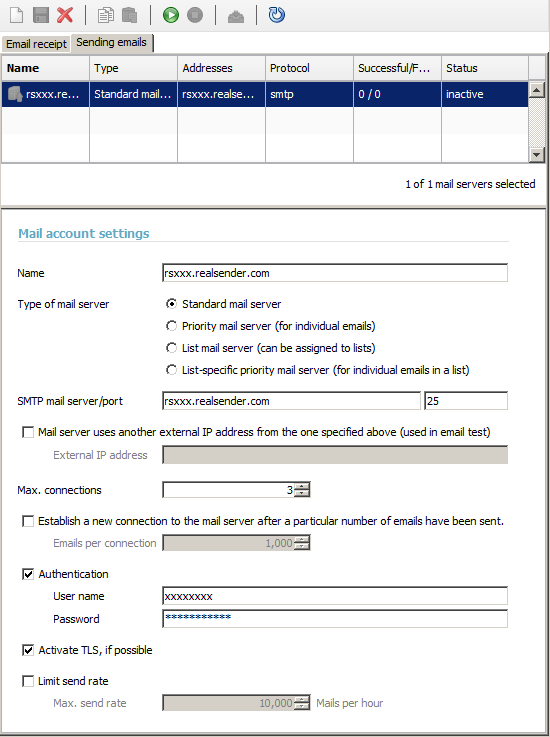
paramètres du compte de messagerie
Nom : rsxxx.realsender.com
Serveur de messagerie SMTP : rsxxx.realsender.com - Port : 25
Nombre maximal de connexions : 3
[x] Authentification
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)[x] Activer TLS, si possible
[Sauvegarder]
[Activer la connexion au compte du serveur de messagerie]
Joomla AcyMailing


Joomla > Composants
AcyMailing > Configuration
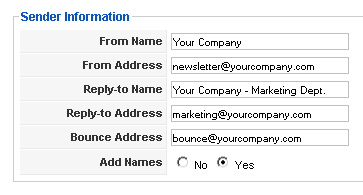
Informations sur l'expéditeur
Remplissez le formulaire avec les données de votre entreprise
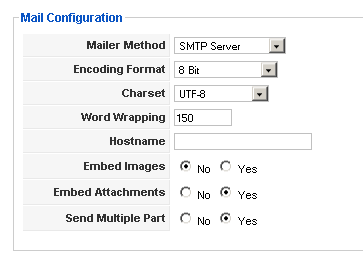
Configuration de la messagerie
Méthode d'envoi : Serveur SMTP
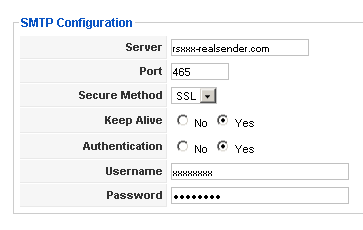
Configuration SMTP
Serveur : rsxxx.realsender.com
Port : 465
Méthode de sécurité : SSLMaintien en ligne : [x] Oui
Authentification : [x] OuiNom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
MaxBulk Mailer
[Paramètres]
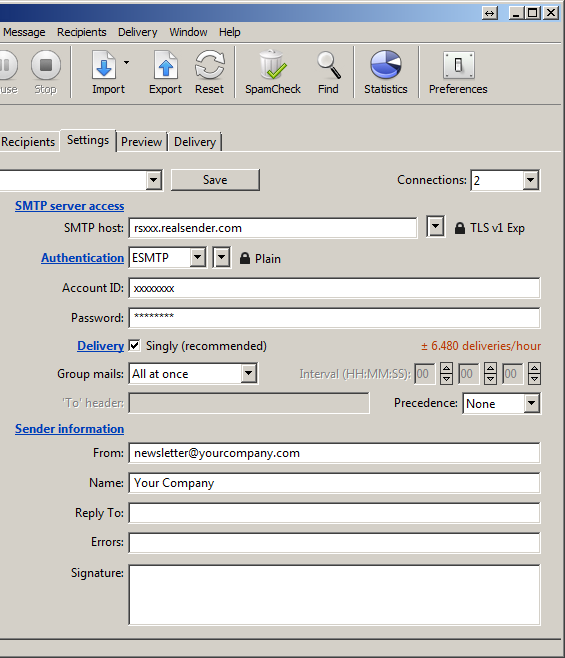
Paramètres
Connexions : 2
accès au serveur SMTP
Serveur SMTP : rsxxx.realsender.com - TLS v1 EXP
Authentification : ESMTP - Simple
Identifiant du compte : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
Livraison : [x] À l'unité (recommandé)
Courriel groupé : Tous en même temps
Informations sur l'expéditeur
De : (adresse e-mail de l'expéditeur)
Nom : (description de l'expéditeur)
Menu déroulant (en haut à gauche)
[Enregistrer le nouveau compte sous…]
Nom : rsxxx
[Créer]
phplist
Configuration testée sur :
phplist, version 3
Attention : effectuez une copie de sauvegarde avant
toute modification des fichiers de configuration de votre serveur phplist
(phplist config).
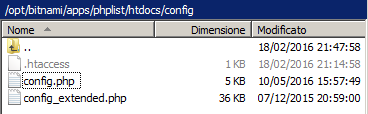
Remplissez le fichier phplist/htdocs/config/config.php
avec les données correctes :
[…]
définir('PHPMAILERHOST', 'rsxxx.realsender.com');
[…]
définir('PHPMAILER',1);
définir('PHPMAILER_SECURE','TLS');
$phpmailer_smtpuser = 'celui que nous vous avons envoyé'; $phpmailer_smtppassword = 'celui que nous vous avons envoyé';
$phpmailer_smtpport = 587;
$pageroot = '/';
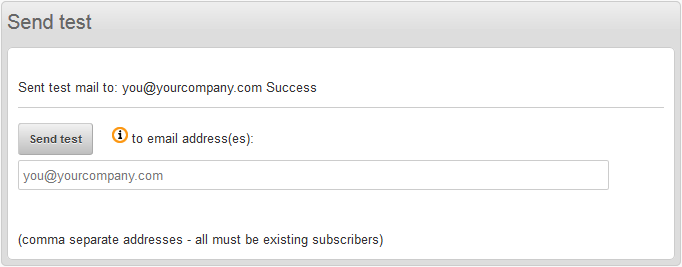
Envoyer un message de test (phplist > Campagnes > Envoyer une campagne > Envoyer un test) :
SendBlaster
Messages > Envoyer
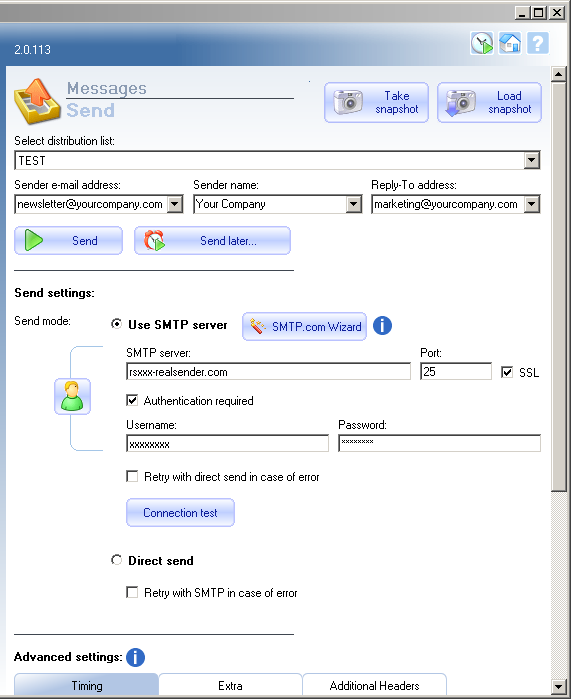
Paramètres d'envoi :
Mode d'envoi : [x] Utiliser le serveur SMTP
Serveur SMTP : rsxxx.realsender.com
Port : 25 - [x] SSL[x] Authentification requise
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
[Prendre une capture d'écran]
Sendy

Sendy

Sélectionnez une marque > [Ajouter une nouvelle marque]
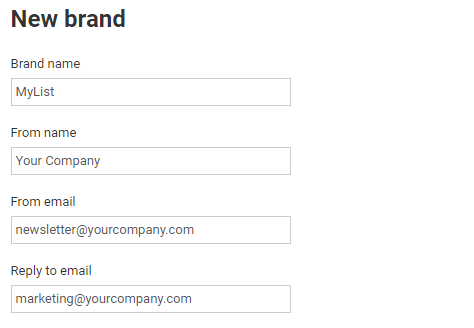
Nouvelle marque
Nom de marque
Du nom
De l'email
Répondre à l'e-mail
(Veuillez remplir le formulaire avec le nom de la liste et les données de votre entreprise)
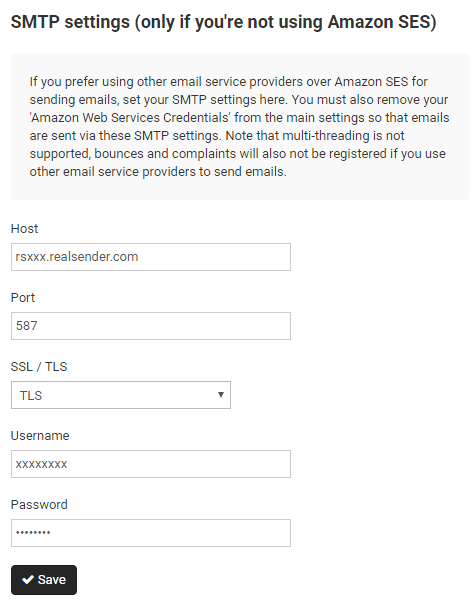
Paramètres SMTP
Hébergeur : rsxxx.realsender.com
Port : 587
SSL / TLS : TLS
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
[Sauvegarder]
WordPress MailPoet 3
WordPress
MailPoet > Paramètres
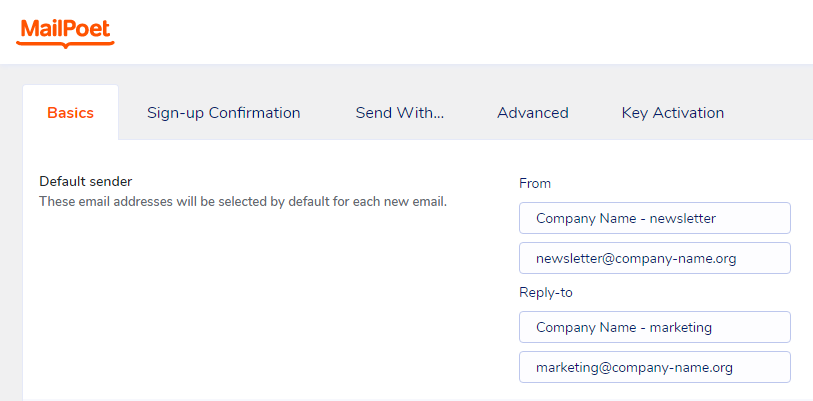
Informations de base > Expéditeur par défaut
(remplissez le formulaire avec les données de votre entreprise)
De :
Nom de l'entreprise - newsletter (description)
newsletter@nom-de-l'entreprise.org (adresse e-mail)Réponse à
Nom de l'entreprise - marketing (description)
marketing@nom-de-l'entreprise.org (adresse e-mail)
[Enregistrer les paramètres]
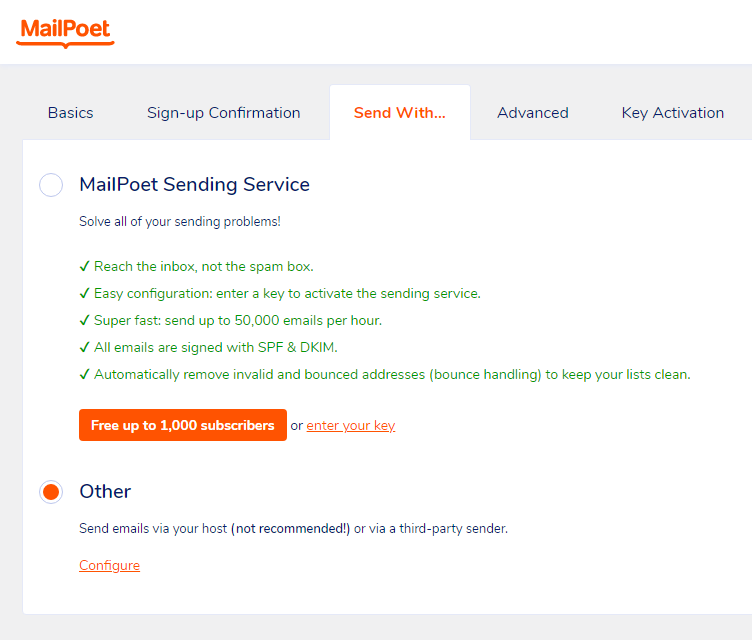
Envoyer avec…
[x] Autre
Envoyez vos e-mails via votre hébergeur (non recommandé !)
ou via un expéditeur tiers.[Configurer]
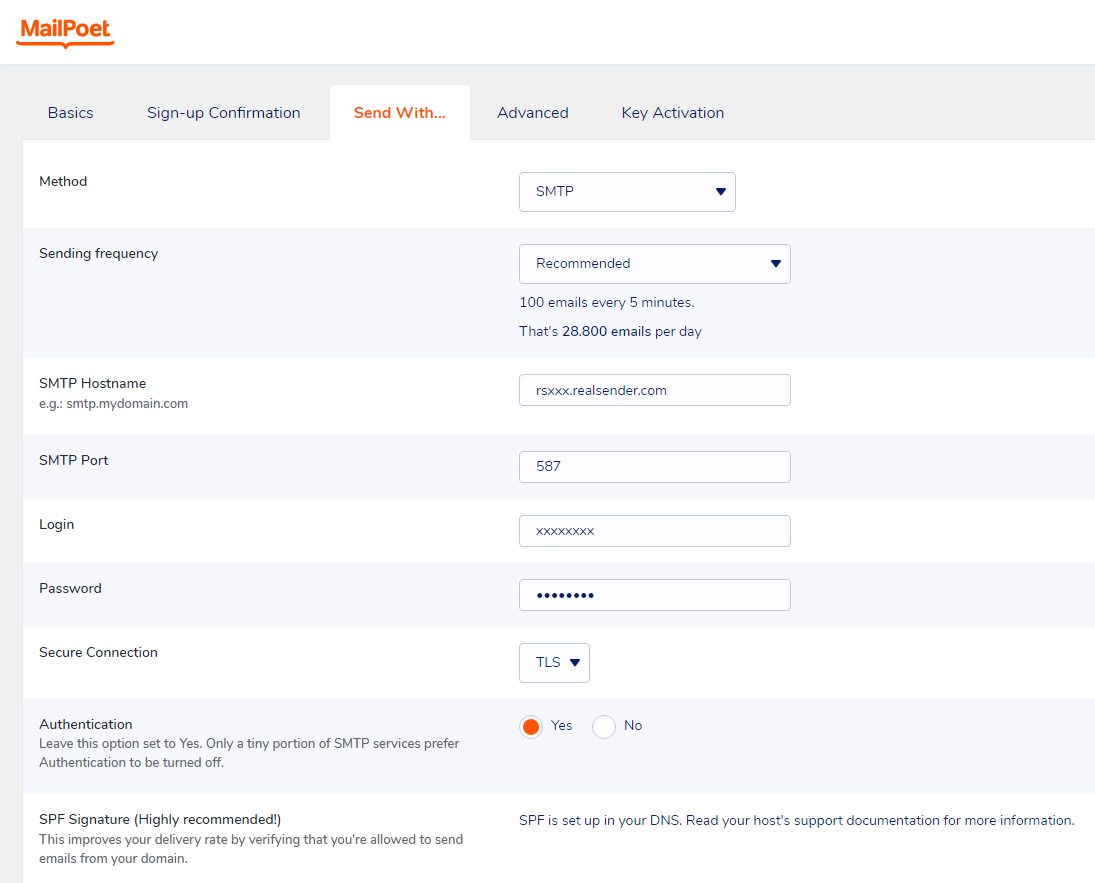
Envoyer avec…
Méthode : SMTP
Fréquence d'envoi : recommandée
(100 e-mails toutes les 5 minutes, soit 28 800 e-mails par jour).Nom d'hôte SMTP : rsxxx.realsender.com
Port SMTP : 587
Identifiant : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
Connexion sécurisée : TLS
Authentification : [x] Oui
[Enregistrer les paramètres]
Pour bénéficier des fonctionnalités et du support Premium,
choisissez l'option « Je veux juste la version Premium sans envoi » sur la page de tarification de Mailpoet.
Vous pouvez ainsi continuer à utiliser RealSender,
en le combinant avec une adresse e-mail dédiée pour recevoir les messages de retour.
Le plugin « Bounce Handler Mailpoet » devra également être installé.
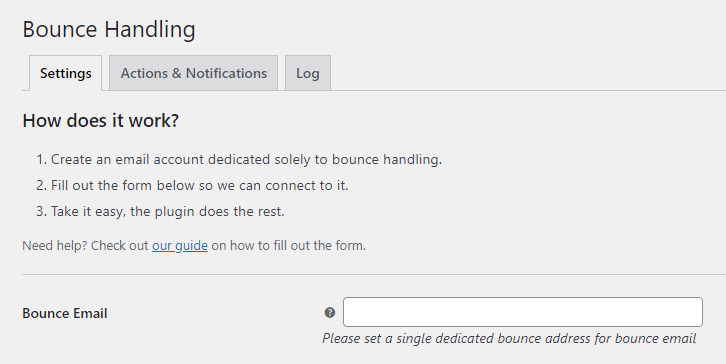
Gestion des rebonds
Courriel de retour :
Veuillez définir une adresse de retour unique et dédiée aux courriels de retour.
Veuillez contacter notre équipe d'assistance pour [obtenir la boîte aux lettres pour recevoir les messages non distribués](../../bouncehandler-app/newsletter-mailboxes)
WordPress MailPoet 2
WordPress
MailPoet > Paramètres
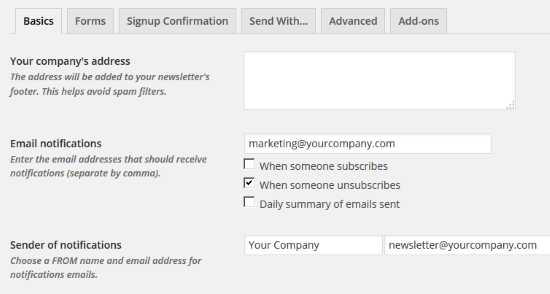
Bases
Notifications par e-mail :
veuillez renseigner l’adresse e-mail appropriée.Expéditeur des notifications :
veuillez indiquer
le nom et l’adresse électronique de l’expéditeur
[Enregistrer les paramètres]
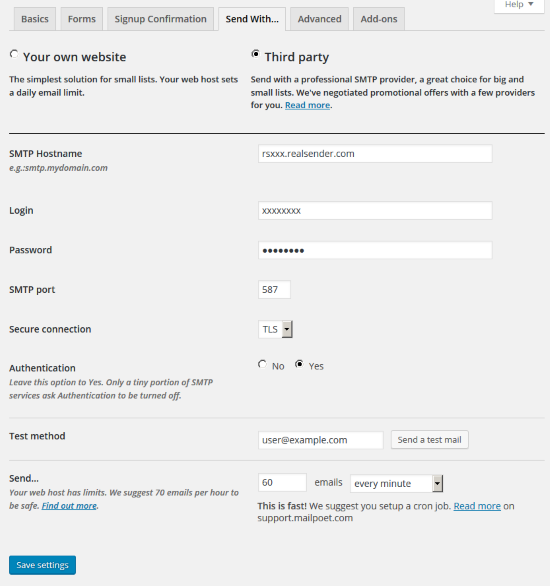
Envoyer avec…
[x] Tiers
Nom d'hôte SMTP : rsxxx.realsender.com
Identifiant : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
Port SMTP : 587
Connexion sécurisée : TLS
Authentification : [x] Oui
Envoyer… 60 e-mails par minute
[Enregistrer les paramètres]
WordPress MailPress
WordPress > Extensions
MailPress > Paramètres
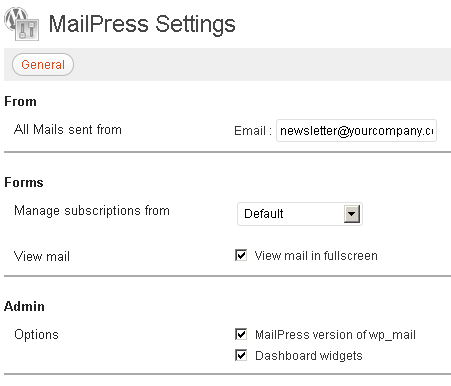
Général
De - Tous les courriels envoyés depuis :
veuillez remplir le formulaire avec l’adresse courriel et le nom de l’expéditeur.
Si c'est votre première configuration MailPress,
vous devez cliquer sur [Enregistrer les modifications]
pour voir les options de configuration supplémentaires (SMTP, Test, Journaux).
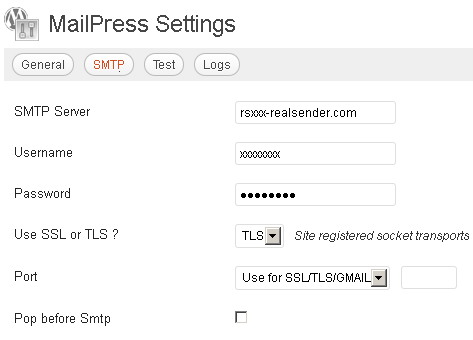
SMTP
Serveur SMTP : rsxxx.realsender.com
Nom d’utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)Utiliser SSL ou TLS ? TLS
Port : à utiliser pour SSL/TLS/Gmail
Courrier WordPress
WordPress
Paramètres > Newsletter
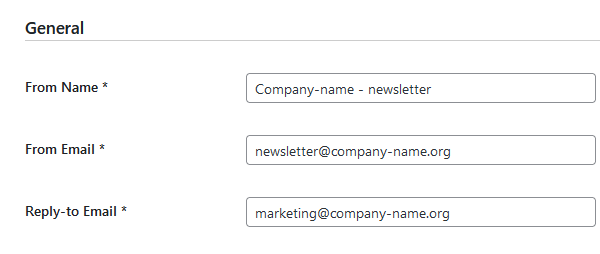
Général
Nom de l'expéditeur :
De l'e-mail :
Répondre à l'e-mail :
(Veuillez remplir le formulaire avec les données de votre entreprise)
[Enregistrer les modifications]
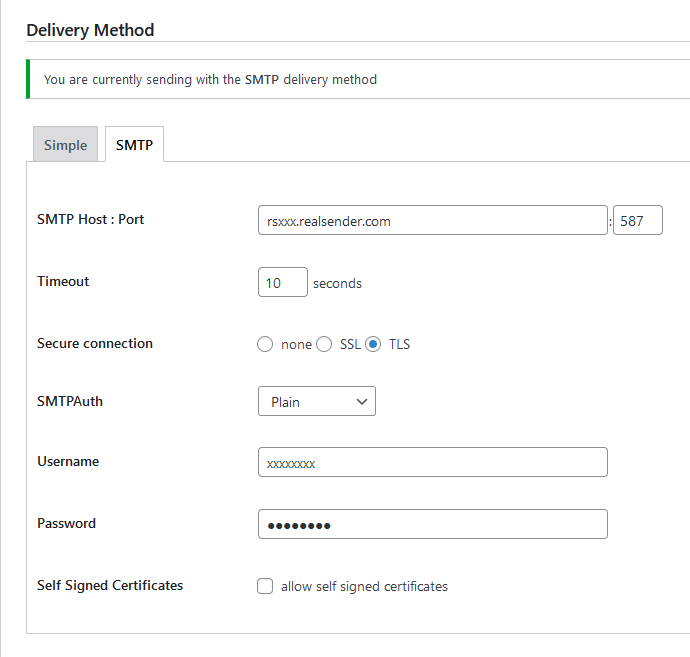
Méthode de livraison
[SMTP]
Serveur SMTP : Port rsxxx.realsender.com : 587
Délai d'attente : 10 secondes
Connexion sécurisée : [x] TLS
SMTPAuth : Simple
Nom d'utilisateur : (celui que nous vous avons envoyé)
Mot de passe : (celui que nous vous avons envoyé)
[Enregistrer les modifications]
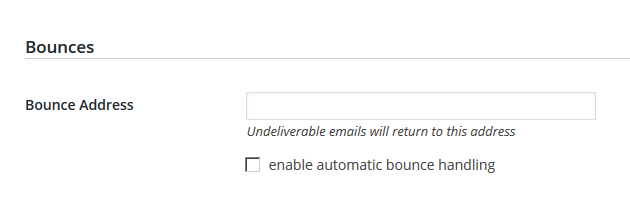
Rebonds
Adresse de retour :
Les courriels non distribuables seront renvoyés à cette adresse.
Veuillez contacter notre équipe d'assistance pour [obtenir la boîte mail pour recevoir les messages non distribués](../../newsletter-mailboxes)
faciliter la désinscription
Offrez toujours à vos destinataires une possibilité simple de se désabonner de vos messages. Permettre aux utilisateurs de se désinscrire peut améliorer les taux d'ouverture, les taux de clics et l'efficacité de vos envois. Important : si vous envoyez plus de 5 000 messages par jour, vos messages marketing et vos messages destinés aux abonnés doivent proposer une désinscription en un clic. – Gmail, Consignes aux expéditeurs d'e-mails, 2024Apprenez-en davantage sur les en-têtes List-Unsubscribe dans les RFC 2369 et RFC 8058.
Constatant que la plupart de nos clients n'utilisaient PAS les en-têtes List-Unsubscribe: dans leurs messages envoyés,
nous avons décidé de les ajouter automatiquement à chaque message, uniquement si ces en-têtes ne sont pas déjà présents.
Les demandes d'annulation doivent être traitées dans un délai de deux jours.
Vous ne devez en aucun cas répondre par un autre moyen pour vous désabonner.
Un courriel sera automatiquement généré par Gmail et d'autres fournisseurs.
Il sera envoyé à l'adresse courriel que vous nous communiquerez (il peut y en avoir plusieurs).
également accéder à l'adresse web : rsXXX-realsender.com/unsubs,
à toutes les demandes de désabonnement reçues au cours des sept derniers jours,
comme dans l'exemple ci-dessous :
{ "mailbox": "rsXXX", "id": "20241107T001800-0000", "from": "<john.doe@gmail.com> ", "à": [ "<abuse@rsXXX-realsender.com> " ], "subject": "RealSender :: rsXXX Nov-7 4A6NDqsl008203 :: veuillez vous désabonner ::", "date": "2024-11-07T00:18:00.938050657+01:00", "posix-millis": 1730935080938, "size": 4350, "seen": false },application de gestion des rebonds
L'envoi répété de courriels à des destinataires erronés ou inactifs est considéré comme un comportement de « spammeur ».
Ces dernières années, de plus en plus de serveurs SMTP ont été mis sur liste noire pour cette raison.
L'erreur la plus fréquente se produit lorsque la boîte aux lettres de l'adresse d'envoi (
celle qui reçoit les messages non distribués) est pleine ou inexistante.
Si 20 % des messages envoyés sont retournés, même une grande boîte de réception peut être saturée en quelques minutes.
Recevoir tous les messages d'erreur sans les lire pourrait être considéré comme un défaut mineur.
Vous continuez d'envoyer des courriels à des adresses qui renvoient des erreurs, avec des détails d'erreur qui n'intéressent personne.
Dans les deux cas, le serveur SMTP est mis sur liste noire. Par conséquent,
non seulement les messages ne seront pas distribués aux destinataires invalides, mais les destinataires légitimes les recevront également comme spam.
Pour résoudre le premier problème, nous proposons depuis longtemps des « boîtes mail pour newsletters
L'analyse des messages non distribués est plus complexe et nécessite un outil très performant.
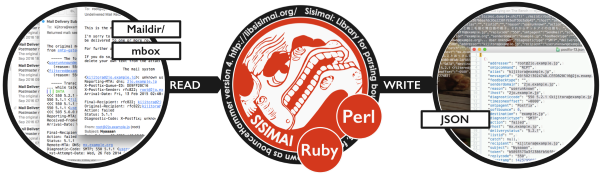
Nous avons choisi «Sisimai : Interface d'analyse de courrier», anciennement connu sous le nom de bounceHammer 4 : un analyseur de courrier d'erreur.
Ce logiciel libreanalyse les courriers d'erreur RFC5322 et génère des données structurées au format JSON.
Pour vous faire une idée de tous les codes d'erreur possibles que Sisimai analyse, consultez «The SMTP Field Manual»,
un recueil de réponses brutes aux codes d'erreur SMTP provenant des principaux fournisseurs de services de messagerie.
La liste de blocage automatique
L'implémentation du gestionnaire de rebond dans RealSender est simple.
- activer la «boîte aux lettres de la newsletter»
- Configurez votre application d'envoi pour utiliser la nouvelle adresse Return-Path
- demander à vérifier la configuration et à activer le « gestionnaire de rebond »
L’application « bouncehandler » commence à vérifier les messages renvoyés.
Deux listes de blocage sont activées :
-
La liste de blocage des erreurs permanentes
contient toutes les adresses e-mail ayant généré une erreur irréversible,
comme « utilisateur inconnu » ou « hôte inaccessible ».
Le journal hebdomadaire des erreurs permanentes est disponible à l'adresse web :
https ://…hardbounces.email.weekly -
La liste de blocage des erreurs temporaires
contient toutes les adresses e-mail ayant généré trois erreurs temporaires ou plus,
telles que « boîte aux lettres pleine », espacées d'au moins une semaine.
Le journal hebdomadaire des erreurs temporaires est disponible à l'adresse web suivante :
https ://…softbounces.email.weekly
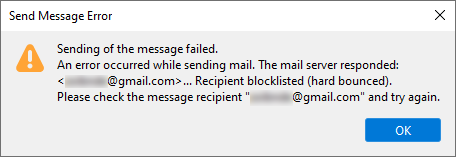
L'envoi de messages à un destinataire bloqué générera une erreur de ce type :
Gérez vos blocs de manière indépendante
Nous vous fournissons les fichiers suivants,
sous forme d'adresses web, protégés par mot de passe ou adresse IP :
https://…bounces.json
Les détails des rebonds reçus au cours des sept derniers jours, au format JSON, tels que :
{ "feedbacktype": "", "addresser": "info@circuitocinemascuole.com", "diagnostictype": "SMTP", "timezoneoffset": "+0200", "lhost": "linp.arubabusiness.it", "destination": "gmail.com", "timestamp": 1635536166, "senderdomain": "circuitocinemascuole.com", "deliverystatus": "5.1.1", "token": "daad8f8fc89cef70e1406a9d2b38be6c35326e03", "recipient": "...@gmail.com", "subject": "Prenotazioni aperte_Giornata Internazionale dei Diritti dell'Infanzia e dell'Adolescenza_Film FIGLI DEL SOLE", "origin": "/home/rs109-bounce/Maildir/new/1635528969.21113_0.rsbox.realsender.com", "rhost": "gmail-smtp-in.l.google.com", "reason": "userunknown", "diagnosticcode": "550-5.1.1 Le compte de messagerie que vous avez tenté de contacter n'existe pas. Veuillez vérifier l'adresse e-mail du destinataire afin d'éviter les fautes de frappe et les espaces inutiles. Pour en savoir plus, consultez https://support.google.com/mail/?p=NoSuchUser z3si7494964ybg.507 - gsmtp 503 5.5.1 RCPT first. z3si7494964ybg.507 - gsmtp", "messageid": "McuPi4DjtlyhvlSMVNB4wTXsUKQeIy6XwlKoAZuJ4@www.circuitocinemascuole.com", "listid": "", "action": "failed", "softbounce": 0, "replycode": "550", "catch": null, "alias": "", "smtpagent": "Sendmail", "smtpcommand": "DATA" },https://…hardbounces.json
Les détails des rejets permanents (hard bounces ) reçus au cours des sept derniers jours, au format JSON
https://…hardbounces.email
la liste des adresses e-mail ayant généré une erreur permanente (hard bounce 1) au cours des sept derniers jours
1 = critères de sélection : softbounce == 0
https://…softbounces.json
Les détails des soft bounces 2 reçus au cours des sept derniers jours, au format JSON
https://…softbounces.email
la liste des adresses e-mail ayant généré un soft bounce 2 au cours des sept derniers jours
2 = critères de sélection : softbounce == 1
Ce sont les mêmes fichiers utilisés par la liste de blocage automatique :
https://…hardbouncesfull.email
la liste de toutes les adresses e-mail ayant généré deux erreurs permanentes ou plus, espacées
d'au moins une semaine.
https://…softbouncesfull.email
la liste de toutes les adresses e-mail ayant généré trois rebonds temporaires ou plus,
espacés d'au moins une semaine.
Sous-sections de l'application BounceHandler
boîtes aux lettres de newsletter
Pour recevoir les messages d'erreur générés par l'envoi de newsletters et de mailings de masse,
vous devez configurer des boîtes mail supplémentaires (par exemple, bounce@…).
et éventuellement une boîte mail pour recevoir les emails de réponse (par exemple news@…)
si vous souhaitez les filtrer et envoyer des réponses automatiques aux demandes les plus fréquentes.
Pour cette raison, nous avons créé deux boîtes mail associées à votre compte RealSender :
bounce@email.youremaildomain.com -> bounce@rsXXX-realsender.com
et news@email.youremaildomain.com -> news@rsXXX-realsender.com
Explication:
L'utilisation d'une adresse d'expéditeur (également appelée adresse de retour ou adresse d'enveloppe) avec un domaine différent de l'adresse d'expéditeur principale invaliderait l'authentification DMARC. Pour utiliser les boîtes mail dédiées aux newsletters, vous devez configurer un sous-domaine de l'adresse d'expéditeur principale. Par exemple, si l'adresse d'expéditeur principale est : offers@votre_domaine_mail.com, le sous-domaine pourrait être : email.votre_domaine_mail.com. L'enregistrement CNAME est alors : rsXXX-realsender.com. L'adresse d'expéditeur devient alors : bounce@email.votre_domaine_mail.comLa configuration suggérée respecte les règles
d'envoi d'e-mails conformes à la norme DMARC pour le compte des clients.
DMARC vous permet d'envoyer des e-mails authentifiés en utilisant un sous-domaine (tel que email.votre_domaine_email.com) tout en pouvant utiliser le domaine de premier niveau dans l'en-tête « De » (par exemple : « De » : « offres@votre_domaine_email.com »).
Aucun paramétrage supplémentaire n'est requis dans le DNS de votre nom de domaine.
Conformément à la section 2.4 de la RFC 1912 : un enregistrement CNAME ne peut coexister avec aucune autre donnée. Autrement dit, si email.youremaildomain.com est un alias pour rsXXX-realsender.com, vous ne pouvez pas avoir d’enregistrement MX pour email.youremaildomain.com, ni d’enregistrement A, ni même d’enregistrement TXT Les boîtes mail ont été configurées pour recevoir
un grand nombre de courriels en peu de temps, notamment en cas de retour.
!!! Veuillez noter : les courriels sont automatiquement supprimés après 7 jours. !!!
Pour télécharger les courriels, vous devez configurer votre client de messagerie,
ou l'application qui analyse les messages non distribués,
avec l'adresse du serveur POP3 suivante : pop.rsXXX-realsender.com.
Les identifiants et mots de passe sont disponibles dans la zone restreinte du site web.
se désabonner de la liste avec blocage
S’ils ne sont pas présents, RealSender ajoute automatiquement les en-têtes List-Unsubscribe
à vos messages envoyés, comme décrit sur la page «faciliter la désinscription».
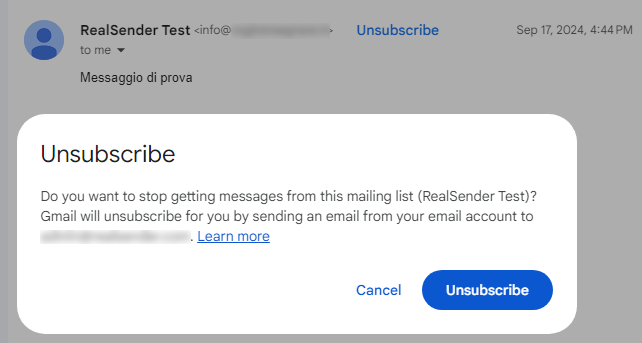
Dans l'application de messagerie du destinataire,
après avoir cliqué sur le lien « Se désabonner », une demande de confirmation apparaît :
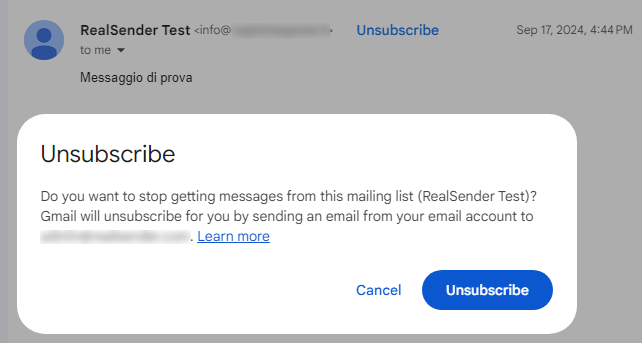
Suite à la demande reçue, le fournisseur nous envoie la notification d'annulation,
que nous transmettons immédiatement à l'adresse électronique indiquée par le client, voire plusieurs,
avec pour objet : « RealSender :: rsXXX MM-DD #EMAILID# :: veuillez me désabonner :: ».
La liste de blocage automatique
L'application « bouncehandler » vérifie automatiquement les demandes de désabonnement
et bloque les nouveaux courriels des destinataires qui ont demandé à ne plus recevoir de courriels.
La liste de blocage des désabonnements est activée :
elle contient toutes les adresses électroniques ayant demandé un désabonnement
via la fonction « Liste - Désabonnement », comme décrit précédemment.
Le journal hebdomadaire de tous les désabonnements est disponible à l’adresse web suivante :
https ://…unsubs.email.weekly
L'envoi de messages à un destinataire figurant sur la liste de blocage entraînera une erreur de ce type :
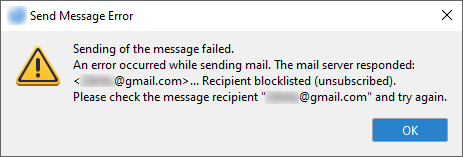
Gérez vos blocs de manière indépendante
Nous vous fournissons les fichiers suivants,
sous forme d'adresses web, protégés par mot de passe ou adresse IP :
https://…unsubs.json
Les détails des demandes de désabonnement reçues au cours des sept derniers jours, au format JSON, tels que :
{ "mailbox": "rsXXX", "id": "20241121T181856-0088", "from": "Jonh Doe<john.doe@bogusemail.net> ", "à": [ "<abuse@rsXXX-realsender.com> " ], "subject": "RealSender :: rsXXX Nov-1 4ALGbKtb016000 :: veuillez vous désabonner ::", "date": "2024-11-21T18:18:56.908809804+01:00", "posix-millis": 1732209536908, "size": 4057, "seen": false },https://…unsubs.email
la liste des adresses e-mail qui ont demandé un désabonnement au cours des sept derniers jours
Il s'agit des mêmes fichiers utilisés par la liste de blocage automatique :
https://…unsubssfull.email
la liste de toutes les adresses e-mail ayant demandé un désabonnement, par ordre alphabétique
application copymail
L'application « copymail » de RealSender vous permet d'envoyer des mailings en masse,
jusqu'à des milliers de destinataires, directement depuis votre client de messagerie.
En trois étapes faciles :
- Téléchargez votre liste de destinataires
- Envoyez le message que vous souhaitez diffuser à l'adresse électronique « list-post » que nous vous fournirons
- Approuvez le message pour lancer la livraison
Chaque destinataire recevra le message comme s'il lui était adressé uniquement,
avec votre adresse électronique comme expéditeur.
Caractéristiques essentielles :
Liste des membres
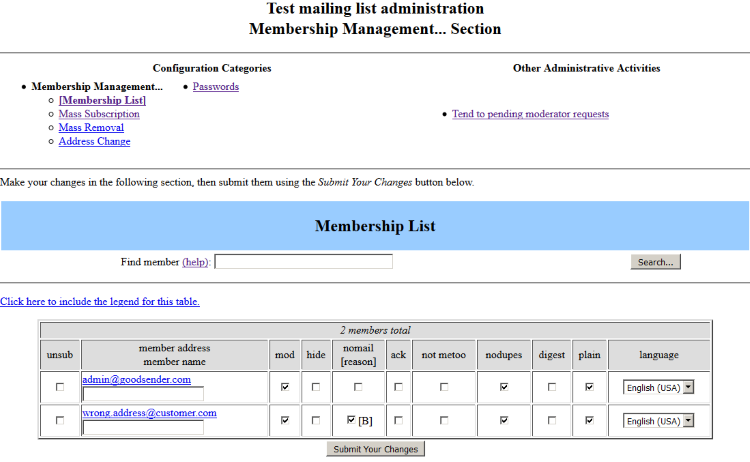
Abonnements de masse
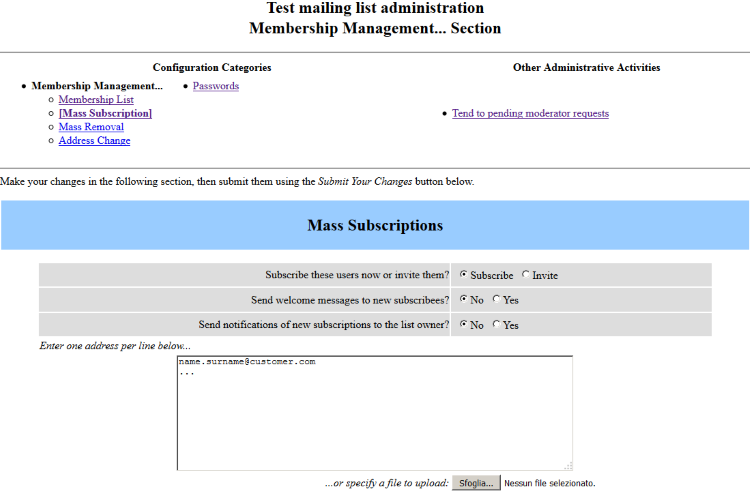
Messages en attente (en attente d'approbation)
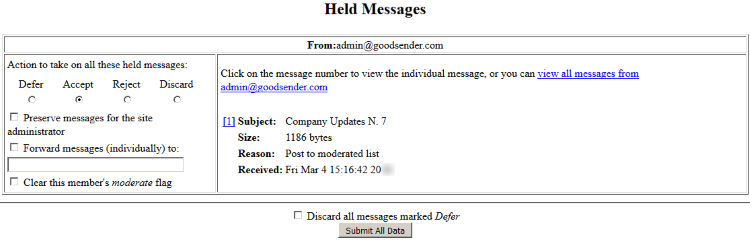
Sous-sections de l'application copymail
gestion automatique des rebonds
L'envoi répété d'e-mails à des destinataires incorrects ou inactifs est considéré comme un « comportement de spammeur »
L'application « copymail » de RealSender gère cela automatiquement et de manière transparente.
Le destinataire ne verra que l'expéditeur initial, qui continuera de recevoir les réponses des destinataires.
Les messages électroniques contiennent un en-tête invisible pour le destinataire. Appelé « Return-Path », il permet d'envoyer les messages d'erreur à une autre adresse électronique.
Copymail le renseigne automatiquement avec des informations précieuses qui, outre la réception du message, permettent également de déterminer la liste d'envoi et l'adresse électronique à l'origine de l'erreur.
Voici un exemple d'en-tête inséré dans un message
envoyé depuis la liste « test » au destinataire « wrong.address@customer.com » :
Return-Path :
L'application identifie deux types d'erreurs :
erreur permanente (code d'état 5.XXX.XXX) : l'adresse e-mail a généré une erreur irréversible,
par exemple « 550 5.1.1 … Utilisateur inconnu » ou « 5.1.2 … Hôte inconnu ».
Une erreur permanente signifie qu'il ne faut plus jamais envoyer de message à ce destinataire.
Erreur temporaire (code d'état 4.XXX.XXX) : l'adresse e-mail a généré une erreur temporaire,
par exemple « 452 4.2.2 … Boîte aux lettres pleine »
. Une erreur temporaire signifie que vous pouvez réessayer l'envoi ultérieurement.
Voici une brève description du fonctionnement de la gestion automatique des rebonds :
-
Après trois rejets permanents (erreur permanente, par exemple « utilisateur inconnu ») ou six rejets temporaires (erreur temporaire, par exemple « boîte aux lettres pleine »), le destinataire est bloqué et une coche est ajoutée dans la colonne « nomail » de la liste des abonnés.
-
Une fois le destinataire bloqué, trois messages « Votre abonnement à la liste… a été désactivé » sont envoyés avant que le destinataire ne soit retiré de la liste.
-
Lorsque le destinataire est retiré de la liste, l'administrateur reçoit une notification par courriel.
Remarque : Une seule erreur par jour affecte le score de l'abonné ; par conséquent, même si dix rejets sont reçus le même jour, le score n'augmentera que d'un point.
Toutes ces opérations peuvent paraître simples et gérables même manuellement par un opérateur.
Cela n'est possible qu'avec un très petit nombre de destinataires, jusqu'à quelques centaines.
En moyenne, environ 20 % des messages envoyés sont retournés.
Sur 1 000 courriels, environ 200 sont retournés,
ce qui devient ingérable sans système automatisé.
gestion des désabonnements
1. L’utilisation de systèmes automatisés d’appel et de communication sans intervention humaine (répondeurs automatiques), de télécopieurs ou de courrier électronique à des fins de prospection commerciale n’est autorisée qu’à l’égard des abonnés ou utilisateurs ayant donné leur consentement préalable. 2. Par dérogation au paragraphe 1, lorsqu’une personne physique ou morale obtient de ses clients leurs coordonnées électroniques à des fins de prospection commerciale, dans le cadre de la vente d’un produit ou d’un service, conformément à la directive 95/46/CE, cette même personne physique ou morale peut utiliser ces coordonnées électroniques pour la prospection commerciale de ses propres produits ou services similaires, à condition que les clients aient la possibilité de s’opposer clairement et distinctement, gratuitement et facilement, à une telle utilisation de leurs coordonnées électroniques au moment de leur collecte et à l’occasion de chaque message, sauf s’ils s’y sont initialement opposés. – Communications non sollicitées, extrait de l’article 13 de la directive 2002/58/CECette règle, désormais obsolète, sert encore de principe de base. En bref :
- Les destinataires doivent avoir demandé à recevoir des messages
- La seule exception concerne les clients existants, et même dans ce cas,
la possibilité de se désabonner doit toujours leur être offerte.
Au-delà des conséquences juridiques, le non-respect de ces règles simples vous expose à être qualifié de « spammeur ». Les dommages causés peuvent même vous empêcher de joindre les destinataires qui souhaitent recevoir vos communications.
L'application « copymail » de RealSender propose un lien vers une page d'options permettant de se désinscrire de chaque liste,
lien que le client peut intégrer à ses e-mails. Voici un exemple :
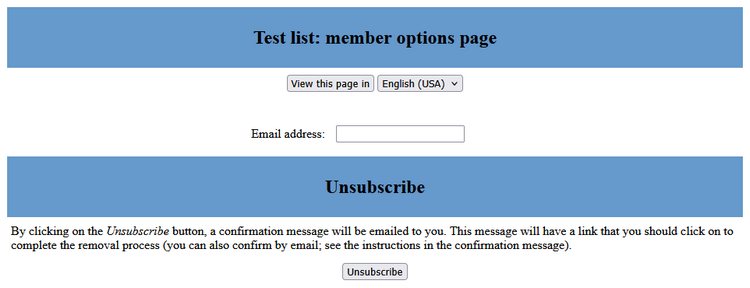
Après avoir rempli le formulaire, l'adresse indiquée recevra un courriel
l'invitant à cliquer sur le lien pour confirmer l'annulation :
Nous avons reçu une demande de désabonnement de votre adresse courriel à notre liste de diffusion. Pour confirmer votre souhait de vous désinscrire, veuillez consulter cette page : (adresse http pour la confirmation de désabonnement)Ce même message est envoyé aux personnes qui demandent leur désabonnement
via l’en-tête « List-Unsubscribe : … », qui est automatiquement inséré dans chaque courriel envoyé.
Cet en-tête permet aux applications de messagerie web comme Gmail d'activer le lien « Se désabonner »
directement dans l'interface, sans que l'utilisateur ait besoin de le rechercher dans le message.
Pour être informé de toutes les désinscriptions effectuées indépendamment par les destinataires, il est recommandé
d'activer la fonction de notification à l'adresse électronique de l'administrateur
dans les « Options générales » de la liste :

pour les intégrateurs de systèmes
Sujets abordés dans ce domaine :
SMTP sans authentification
envoyer des courriels sans authentification
smtp avec nom d'hôte dédié
Utilisez votre propre sous-domaine, par exemple : smtp.votredomaine.com
envoi via API
Comment envoyer des e-mails via une API
envoi via requête HTTP
Comment obtenir par e-mail le résultat des requêtes HTTP générées par des formulaires web ou des SMS ?
envoi via le générateur de formulaires
Créez des formulaires simples et recevez les données par e-mail
envoi via un générateur de liens
Insérez des liens personnalisés préremplis dans vos e-mails et recevez un retour d'information instantané
gestionnaire de clés de code utilisateur
crée et envoie un code alphanumérique que l'utilisateur saisit lors de sa connexion à un système protégé
application de connexion de messagerie
l'outil de développement visuel basé sur les flux qui intègre le courrier électronique aux appareils et aux services en ligne
application de proxy inverse
le serveur proxy de messagerie qui simplifie les communications électroniques
Sous-sections pour les intégrateurs de systèmes
SMTP sans authentification
Il arrive que des logiciels anciens ou des applications très simples
ne permettent pas d'émettre une authentification sécurisée comme l'exige RealSender.
La solution consiste à ouvrir un port pour passer par le serveur SMTP,
en vérifiant uniquement l'adresse IP de la connexion et l'adresse e-mail de l'expéditeur.
Vous pourrez ainsi envoyer vos courriels sans authentification,
mais vous aurez toujours la possibilité de vous authentifier chaque fois que cela sera possible.
Les partenaires de RealSender et les grandes organisations
peuvent mettre à jour indépendamment la liste des adresses IP autorisées.
smtp avec nom d'hôte dédié
Le nom d'hôte SMTP de l'entreprise est utilisé dans les paramètres de plusieurs applications.
Le modifier est une opération fastidieuse et sujette aux erreurs.
RealSender vous permet de définir votre sous-domaine, par exemple :
smtp.votredomainemail.comNous nous occupons de tout, y compris des certificats SSL
nécessaires à l'authentification SMTP sécurisée.
Cette configuration vous offrira une tranquillité d'esprit totale,
sachant que le nom d'hôte SMTP est sous votre contrôle.
Votre personnel informatique n'aura plus besoin de se souvenir de son emplacement de configuration
puisqu'il ne sera plus nécessaire de le modifier.
Veuillez noter : la configuration spéciale requise
implique un coût annuel supplémentaire
qui sera précisé lors de la phase d’offre.
envoi via API
Sujets abordés dans ce domaine :
Aperçu de l'API
Adresse du serveur, paramètres obligatoires, réponses JSON
détails de l'API
charset, content-type, paramètres optionnels, réponses JSON
exemples d'API
Exemples PHP et curl
Exemples d'API avec pièces jointes
Exemples PHP et curl avec pièces jointes
Sous-sections de l'envoi via API
Aperçu de l'API
RealSender vous permet d'envoyer des messages électroniques via une API (Interface de Programmation d'Application).
Vous pouvez ainsi envoyer les e-mails directement depuis votre application, sans passer par le protocole SMTP (Simple Mail Transfer Protocol). Actuellement, seules les requêtes POST.
Adresse du serveur :
https://rsXXX-api.realsender.com/mail/send
Paramètres requis/obligatoires :
| apiuser | nom d'utilisateur d'authentification |
| apipass | mot de passe d'authentification |
| depuis | adresse e-mail de l'expéditeur |
| à | adresse e-mail du destinataire |
| sujet | Objet du courriel |
| texte | Corps du courriel en texte brut |
| HTML | Corps de l'e-mail au format HTML |
Si tout se passe bien, le message sera envoyé et vous recevrez une réponse JSON positive :
{"success":true}
En cas d'erreur, vous obtiendrez un résultat similaire à celui-ci :
{"success":false,"errorMsgs":["Veuillez fournir la valeur du sujet."]}
détails de l'API
Le contenu doit être envoyé en utilisant l' encodage de caractères international UTF-8.
Pour le tester, ajoutez « €uro » à l'objet et soumettez votre message. Si l'encodage est incorrect, vous recevrez l'avertissement JSON suivant :
{"success":false,"errorMsgs":["La valeur 'subject' n'est pas correctement encodée. Elle doit être encodée en UTF-8."]}
Selon que vous ayez rempli un ou les deux champs « text » et « html », les messages seront envoyés en utilisant l’un de ces « Content-Type » :
| texte | texte/brut (texte uniquement) |
| HTML | texte/html (html uniquement) |
| texte+html | multipart/alternative (texte et HTML) détermineront quelle partie est affichée. |
Paramètres non obligatoires/optionnels :
| nom de famille | description de l'expéditeur |
| nom | description du destinataire |
| répondre | adresse e-mail qui recevra les réponses |
| chemin de retour | L'adresse électronique qui recevra les courriels non retournés doit figurer parmi les expéditeurs autorisés de RealSender. |
| cc | adresse e-mail en copie carbone |
| nom du compte | description de la copie carbone |
| bcc | adresse e-mail en copie cachée |
| nom bcc | description de la copie carbone invisible |
| attacher | Fichier(s) à joindre - peuvent être présents plusieurs fois dans le formulaire - poids maximal de 3 Mo. Le contenu du fichier doit faire partie de la requête HTTP POST multipart . L'enctype « multipart/form-data » est requis pour INPUT TYPE=FILE. |
Les champs À, Cc et Cci peuvent contenir une seule adresse e-mail ou une liste d'adresses e-mail séparées par des virgules.
!! Dans RealSender, le nombre total de destinataires pour chaque e-mail est limité à 25 (il peut être augmenté jusqu'à 100).
Les réponses du serveur sont au format JSON (JavaScript Object Notation) :
| Courriel envoyé | {"succès":true} |
| Courriel non envoyé | {"success":false,"errorMsgs":["..."]} |
exemples d'API
Requête POST
sans CURL avec PHP
<?php $url = 'https://rsXXX-api.realsender.com/mail/send'; $data = array('apiuser' =>'celle que nous vous avons fournie', 'apipass' => 'celle que nous vous avons fournie', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => 'sujet du message', 'text' => 'corps de l'e-mail en texte brut', 'html' => 'corps de l'e-mail au format HTML'); // utiliser la clé 'http' même si vous envoyez la requête à https://... $options = array( 'http' => array( 'header' => "Content-type: application/x-www-form-urlencoded\r\n", 'method' => 'POST', 'content' => http_build_query($data), ), ); $context = stream_context_create($options); $result = file_get_contents($url, false, $context); var_dump($result); ?>de requête POST
CURL
curl -d 'apiuser=celui que nous vous avons fourni&apipass=celui que nous vous avons fourni&from=sender@example.com&to=recipient@example.com&subject=sujet du message&text=corps de l'e-mail en texte brut&html=corps de l'e-mail au format HTML'https://rsXXX-api.realsender.com/mail/sendExemples d'API avec pièces jointes
Requête POST avec pièces jointes (5 max : attach1, attach2, …).
Méthode sans CURL avec PHP.
<?php require_once 'HTTP/Request2.php'; $config = array('use_brackets' =>false, ); $request = new HTTP_Request2('https://rsXXX-api.realsender.com/mail/send', HTTP_Request2::METHOD_POST, $config); $data = array('apiuser' => 'celui que nous vous avons fourni', 'apipass' => 'celui que nous vous avons fourni', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => 'sujet du message', 'text' => 'corps de l'e-mail en texte brut', 'html' => 'corps de l'e-mail au format HTML'); foreach ($data as $k => $d) { $request->addPostParameter($k, $d); }; $request->addUpload('attach1', './sample.pdf', 'sample.pdf', 'application/pdf'); $request->addUpload('attach2', './sample.txt', 'sample.txt', 'text/plain'); $result = $request->send(); var_dump($result); ?>Requête POST avec pièces jointes
(méthode CURL)
curl -F 'apiuser=celui que nous vous avons fourni' \ -F 'apipass=celui que nous vous avons fourni' \ -F 'from=sender@example.com' \ -F 'to=recipient@example.com' \ -F 'subject=sujet du message' \ -F 'text=corps de l'e-mail en texte brut' \ -F 'html=corps de l'e-mail au format HTML' \ -F 'attach=@sample.pdf;type=application/pdf' \ -F 'attach=@sample.txt;type=text/plain' \ https://rsXXX-api.realsender.com/mail/sendenvoi via requête HTTP
Sujets abordés dans ce domaine :
aperçu
adresse du script, paramètres obligatoires, champs cachés et non cachés
détails
Paramètres facultatifs/non obligatoires, champs cachés et non cachés
exemple de formulaire web
Exemple simple de formulaire web HTML
Exemple de conversion SMS vers HTTP
Exemple de configuration de transfert de SMS vers HTTP utilisant des routeurs Teltonika
Sous-sections de l'envoi via requête HTTP
aperçu
RealSender vous permet d'envoyer facilement des requêtes HTTP, comme le contenu de formulaires web, par e-mail.
Vous recevez ainsi les résultats de vos formulaires de contact directement dans votre boîte mail.
Aucune configuration particulière n'est requise de votre côté.
Les formulaires peuvent être publiés sur n'importe quelle page web HTML ou ajoutés directement dans vos e-mails.
Adresse du script :
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8">
Paramètres requis/obligatoires (champs cachés) :
| destinataire | L’adresse électronique ou l’« alias » auquel le formulaire sera envoyé pour des raisons de sécurité ; l’adresse « réelle » doit être configurée au niveau du serveur. |
| requis | Voici la liste des champs que l'utilisateur doit remplir avant de soumettre le formulaire. Nous vous suggérons de vérifier uniquement le champ « e-mail » (le contenu et la syntaxe sont vérifiés). Les vérifications supplémentaires sont généralement effectuées via JavaScript ; nous pouvons vous fournir des exemples. |
| réorienter | L'utilisateur sera redirigé vers cette URL après avoir soumis le formulaire avec succès |
| redirection des champs manquants | L'utilisateur sera redirigé ici si l'un des champs obligatoires est laissé vide |
Paramètres requis/obligatoires (champs non cachés) :
| Elle deviendra l'adresse électronique de l'expéditeur du message | |
| si l'adresse e-mail est correcte |
Les données seront envoyées au destinataire configuré. L'utilisateur sera redirigé vers l'URL de redirection. |
| si l'adresse e-mail est manquante ou incorrecte sur le plan syntaxique |
Aucun courriel ne sera envoyé ; l'utilisateur sera redirigé vers l'URL « missing_fields_redirect ». |
détails
Paramètres facultatifs (champs cachés) :
| sujet | l'objet de l'e-mail |
| rapport environnemental | une liste des variables d'environnement de l'utilisateur qui doivent être incluses dans l'e-mail, utiles pour enregistrer des informations telles que l'adresse IP de l'utilisateur, exemple : valeur="REMOTE_HOST,REMOTE_ADDR,HTTP_USER_AGENT" |
| imprimer_champs_vides | Si cette option est définie sur « 1 », les champs laissés vides seront inclus dans l'e-mail |
Paramètres facultatifs (champs non masqués) :
| vrai nom | Le nom complet de l'utilisateur sera intégré à l'adresse électronique de l'expéditeur |
| tout autre champ | Vous pouvez ajouter autant de champs que nécessaire, aucune configuration n'est requise au niveau du serveur |
L'encodage utilisé pour la soumission du formulaire est l'UTF-8.
Pour le tester, saisissez « €uro » dans un champ, soumettez le formulaire et vérifiez le courriel de confirmation.
exemple de formulaire web
Voici un exemple simple de formulaire web HTML
avec deux paramètres optionnels : « realname » et « notes ».
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8"><input type="hidden" name="recipient" value="email_address-or-alias" /><input type="hidden" name="required" value="email" /><input type="hidden" name="redirect" value="/form/thankyou.html" /><input type="hidden" name="missing_fields_redirect" value="/form/error.html" /> Nom:<br /><input name="realname" /><br /> E-mail:<br /><input name="email" /><br /> Remarques :<br /><textarea cols="40" rows="2" name="notes"></textarea><br /><input type="submit" /></form>Les pages de destination « redirect » et « missing_fields_redirect » peuvent être hébergées sur votre serveur.
Vous pouvez ajouter autant de champs que nécessaire ; aucune configuration n’est requise côté serveur.
Exemple de conversion SMS vers HTTP
Pour recevoir les SMS directement dans votre boîte mail,
les routeurs Teltonika proposent l'option « Configuration du transfert SMS vers HTTP ».
Vous le trouverez dans l'interface web de Teltonika : Services > Utilitaires mobiles > Passerelle SMS.
!! Le domaine du destinataire (votredomaine.com) doit être préalablement autorisé par RealSender !!
Nom de la valeur numérique : email Méthode : POST URL : https://rsXXX.realsender.com/script/sms.pl Nom de la valeur du message : message Paire de données supplémentaires 1 : destinataire | nom@votredomaine.com Paire de données supplémentaires 2 : sujet | Message texte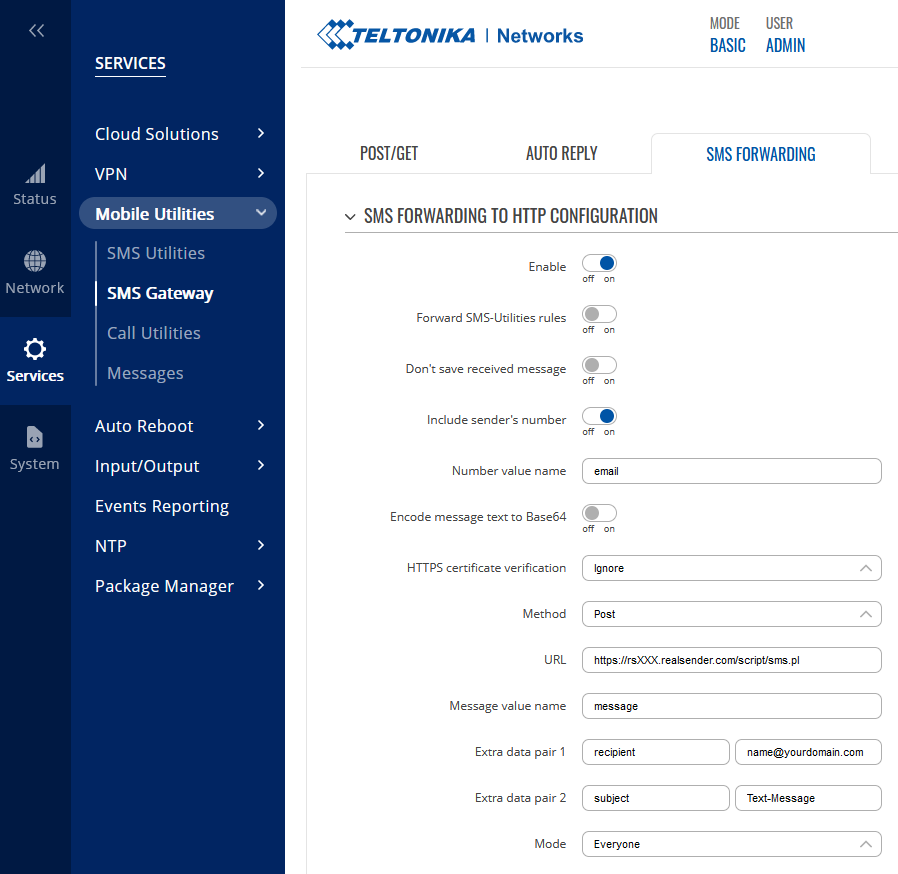
Option 1 - utilisation des données mobiles
!! Une connexion 4G (LTE) est requise pour un fonctionnement optimal de RealSender !!
Vous pouvez la configurer dans l'interface web de Teltonika : Réseau > Mobile > Paramètres de la carte SIM
Type de réseau : 4G (LTE) uniquement
Option 2 - Utilisation des données de la passerelle LAN
Vous pouvez configurer la passerelle Internet pour qu'elle passe par votre réseau local.
Interface Web Teltonika : Réseau > LAN > INTERFACES RÉSEAU > [modifier]
Il suffit de configurer la passerelle IPv4 et les serveurs DNS
(voir l'exemple ci-dessous ; modifiez-le avec vos propres paramètres) :
INTERFACES : LAN ... Passerelle IPv4 : 192.168.1.1 Serveurs DNS : 8.8.8.8 !! obligatoire !!La connexion de données mobiles peut être désactivée de plusieurs manières ; voir : Désactiver les données mobiles.
Lorsque les données mobiles sont désactivées, l’envoi de SMS reste possible.
Le moyen le plus simple de désactiver les données mobilesest d' envoyer un SMS au numéro de téléphone : <router_password> mobileoff
Vous pouvez vérifier les modifications de la même manière, en utilisant la commande « status » : <router_password> status
Exemple de message électronique reçu
Objet : SMS (+41790000000) Ci-dessous le SMS reçu. Il a été envoyé par (+41790000000) le lundi 26 juin 2023 à 08:31:29 CEST. --------------------------------------------------------------------------- Message de test ---------------------------------------------------------------------------envoi via le générateur de formulaires
Recevoir des informations claires et structurées via Internet peut s'avérer complexe.
Cela nécessite une interface utilisateur à remplir et une application serveur qui envoie les données.
Le « générateur de formulaires » de RealSender vous permet de créer des formulaires simples et adaptatifs,
donc utilisables également sur les tablettes et les smartphones à petit écran,
qui enverront les données directement à votre adresse e-mail.
Quelques composants « glisser-déposer » vous aideront à structurer vos questions :
Le code source est téléchargeable sous forme de fichier « form.html » prêt à l'emploi :
Vous pouvez essayer vous-même le « générateur de formulaires » à l'adresse suivante :
» formmail.realsender.com/form_builder
- Ajoutez un champ de saisie de texte et un bouton (dans l'onglet « Boutons ») qui vous permettront de soumettre le formulaire
- Cliquez sur le bouton « Télécharger » (dans l’onglet « Rendu ») pour enregistrer le fichier localement
- Ouvrez le fichier form.html, saisissez du texte et cliquez sur le bouton pour soumettre le contenu
(REMARQUE : comme il ne sera pas publié en ligne, la page de remerciement sera sommaire).
Le message est reçu par le service « courriel temporaire » de RealSender : inxbox.realsender.com
REMARQUE : dans le fichier form.html, trois paramètres peuvent être modifiés : - recipient = le code associé à l’adresse e-mail du destinataire. Afin d’éviter les abus, l’adresse e-mail est pré-encodée dans le script d’envoi. Si la valeur est « 0 », le message est reçu dans l’adresse e-mail temporaire de RealSender. - email = l’adresse e-mail de la personne qui remplit le formulaire (ID=email). Ce paramètre n’est utilisé que si le formulaire ne contient pas de champ « email ». - subject = l’objet du messageDemandez un essai gratuit si vous souhaitez publier le fichier HTML en ligne.
Vous recevrez alors une élégante fenêtre de confirmation comme celle ci-dessous.
Les données saisies seront directement envoyées à votre adresse e-mail.
envoi via un générateur de liens
Un simple lien à insérer dans l'e-mail vous permet
de recevoir un retour immédiat du destinataire.
Vous pouvez essayer le « générateur de liens » à l'adresse
: flashmail.realsender.com/link_builder
Quelques exemples
Pour plus d'informations sur la promotion de ce mois-ci, cliquez ici : https://click.youremaildomain.com/s/flash.pl?promo=yesSi vous souhaitez participer à l'événement, cliquez ici : https://click.youremaildomain.com/s/flash.pl?event=yesPour commander le nouveau produit, cliquez ici : https://click.youremaildomain.com/s/flash.pl?newproduct=yesSi vous ajoutez l'adresse électronique à la fin du lien, comme indiqué ci-dessous,
l'adresse de réponse sera insérée et la réponse sera envoyée à l'adresse électronique de la personne qui a cliqué :
&email=nom@exemple.comPour définir la « page de destination » affichée après l’envoi des données,
ajoutez le paramètre « rdir » à la fin du lien, comme indiqué ci-dessous :
&rdir=/okVous pouvez également indiquer l'adresse de votre site web, par exemple :
&rdir=www.example.com/thankyouInstallation
Pour éviter que les liens inclus dans vos communications
ne soient considérés comme une « tentative d’hameçonnage »,
un sous-domaine du domaine d’envoi doit être configuré, par exemple :
click.youremaildomain.com CNAME click.realsender.comLe destinataire des notifications, voire plusieurs, est défini dans le script.
Vous nous le préciserez lors de la configuration.
Courriel Web
Dans les exemples ci-dessus, les notifications parviennent à
notre adresse e-mail temporaire, que vous pouvez trouver à l'adresse suivante :
https://inxbox.realsender.com/monitor
gestionnaire de clés de code utilisateur
Un « code utilisateur » est un code alphanumérique que l'utilisateur saisit lors de sa connexion à un système protégé.
Le « gestionnaire de clés de code utilisateur » de RealSender génère automatiquement un code utilisateur unique toutes les heures,
qui est envoyé sur demande à l'adresse électronique associée.
Seules les adresses électroniques préalablement autorisées peuvent demander le code utilisateur.
La longueur et la complexité de ce code sont définies lors de la configuration du système.
Par exemple, voici le contenu du courriel qui envoie le code utilisateur :
Votre code utilisateur est : 665407 ! Ce code expire toutes les heures à 03 hL'intégration à votre système sécurisé est simple :
- Nous configurons l'adresse IP autorisée à récupérer le code utilisateur
- Vous configurez une tâche cron* qui met automatiquement à jour le mot de passe en fonction du code utilisateur récupéré
(la mise à jour doit être effectuée pour chaque utilisateur autorisé à accéder au système).
* = un planificateur de tâches basé sur le temps, utilisé pour exécuter automatiquement des commandes à intervalles spécifiques.
Pour renforcer la sécurité, nous recommandons d'activer la protection « fail2ban »,
qui bloque les visiteurs après un certain nombre de tentatives de connexion infructueuses.
Vous pouvez le constater par vous-même en activant un compte d'essai RealSender.
Outre les données nécessaires à l'envoi d'e-mails, vous recevrez les instructions pour accéder à votre espace utilisateur.
Par exemple, voici le contenu du courriel contenant les instructions
pour accéder à l'espace utilisateur et à l'espace web de RealSender :
Lien d'accès à votre espace utilisateur : https://username:usercode@rsXXX.realsender.com/reserved.area/ Lien d'accès à votre espace web : https://username:usercode@rsXXX.realsender.com/view/ !! Ces liens expirent toutes les heures à 0:03Dans ce cas, le code utilisateur est utilisé dans un système d'accès web protégé par une authentification de base.
Les paramètres « nom d'utilisateur » et « code utilisateur » sont renseignés automatiquement,
garantissant ainsi à l'utilisateur un accès simple et immédiat.
Si votre système ne prend pas en charge la connexion automatique,
vous pouvez simplement transmettre le code utilisateur dans le message électronique
sous forme de code PIN ou de code d'accès à saisir manuellement par l'utilisateur, par exemple :
Votre lien sécurisé pour cet exemple : https://secure.example.com - code d'accès : 000000application de connexion de messagerie
L'application RealSender « emailconnect » est un outil de développement visuel open source basé sur les flux et
utilisant Node-RED v5, développé à l'origine par IBM.
Il permet d'intégrer la messagerie électronique aux périphériques matériels connectés au réseau, aux API et aux services en ligne.
Son interface web permet de glisser-déposer des éléments prédéfinis
et de relier ces éléments (appelés nœuds) entre eux pour créer des applications automatisées.
L'application propose des flux conçus pour des tâches spécifiques, comme :
Les clients peuvent modifier eux-mêmes les flux ou développer les leurs indépendamment,
en envoyant facilement des e-mails via le service intégré RealSender.
Le système proposé est hébergé sur des serveurs virtuels dédiés (un par client),
dans un environnement sécurisé, fiable et constamment mis à jour.
Les services sont surveillés en permanence et redémarrés automatiquement en cas de besoin.
Sous-sections de l'application emailconnect
alertes Google Actualités
Google Actualités est un service d'agrégation d'actualités développé et géré par Google.
Il propose un flux continu de liens vers des articles provenant de milliers d'éditeurs et de magazines.
Ce service est disponible dans plus de 60 pays et en plus de 35 langues.
Le site web Google Actualités génère automatiquement une liste d'articles
provenant des principaux journaux en ligne (du pays où il est hébergé)
et les regroupe par contenu similaire, en les triant par sujet et par date de publication.
Les articles sont toujours publiés sous forme de courts résumés.
Le flux « Alertes Google Actualités » pour l’application emailconnect
extrait le flux RSS et envoie des notifications par e-mail
à l’intervalle souhaité, sur un sujet spécifique, au destinataire associé :
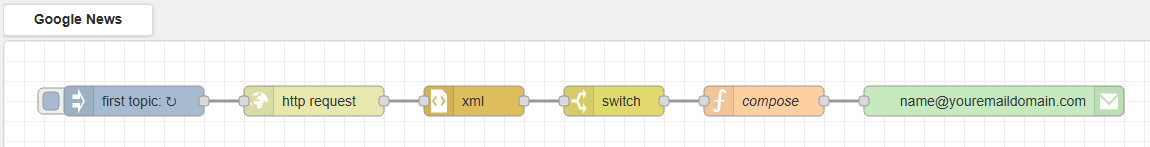
Il suffit de dupliquer le flux, de modifier le premier et le dernier nœud, et vous obtiendrez
plusieurs alertes, pour différents sujets, envoyées à plusieurs destinataires.
Si aucune information n'est disponible depuis 24 heures, aucun message ne sera envoyé.
Le bouton situé à gauche de « Premier sujet » permet de forcer manuellement l'exécution.
vérification de l'état SMTP
La vérification de l'état SMTP contrôle la disponibilité, la sécurité et le bon fonctionnement de votre serveur de messagerie.
Elle garantit que le serveur accepte les connexions TCP, s'authentifie correctement et traite les courriels.
La vérification est configurée pour s'exécuter à intervalles réguliers, toutes les dix minutes.
L'utilisateur peut modifier lui-même cet intervalle prédéfini.
Le flux de « vérification de l'état SMTP » de l'application EmailConnect
vérifie que le service SMTP fonctionne correctement en envoyant de vrais messages ;
le système n'envoie un e-mail d'alerte qu'en cas de dysfonctionnement.
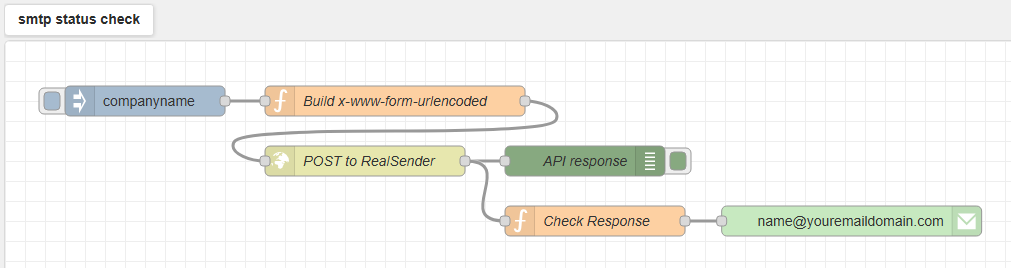
Il suffit de dupliquer le flux, de modifier le premier et le dernier nœud, et vous obtiendrez
plusieurs alertes, pour différents serveurs SMTP, envoyées aux destinataires souhaités.
L'utilisateur et le mot de passe sont définis au niveau système comme des variables d'environnement ; l'utilisateur ne peut pas les lire.
Le bouton situé à gauche du premier nœud « companyname » permet de forcer manuellement l'exécution
et d'afficher le résultat dans la zone de débogage, à droite de l'écran.
vérification de l'état du site web
La vérification de l'état du site web contrôle sa disponibilité, sa sécurité SSL et son bon fonctionnement.
Elle surveille le fonctionnement de votre serveur web, la validité des certificats SSL et le comportement des pages web.
La vérification est configurée pour s'exécuter à intervalles réguliers, toutes les dix minutes.
L'utilisateur peut modifier lui-même cet intervalle prédéfini.
Le flux de « vérification de l'état du site web » de l'application emailconnect
envoie une requête HTTP à l'adresse du site et analyse la réponse ;
le système n'envoie un e-mail d'alerte qu'en cas de dysfonctionnement :
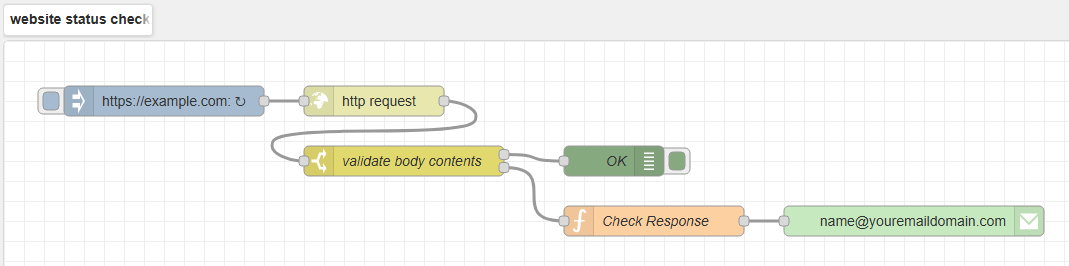
Il suffit de dupliquer le flux, de modifier le premier et le dernier nœud, et vous obtiendrez
plusieurs alertes, pour différents sites web, envoyées aux destinataires souhaités.
Le bouton situé à gauche du premier https://example.com vous permet de forcer manuellement l'exécution
et d'afficher le résultat dans la zone de débogage, sur le côté droit de l'écran :
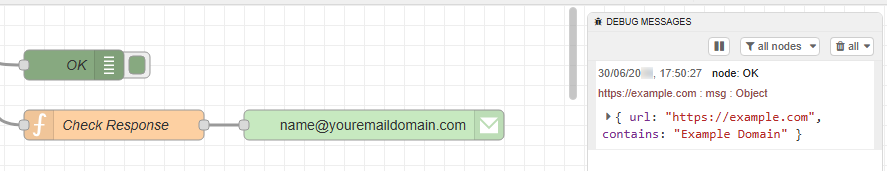
application de proxy inverse
Le serveur proxy de messagerie vous permet de :
- Améliorez la sécurité, les performances et l'évolutivité de votre serveur SMTP
- Connectez-vous sans aucun problème à des fournisseurs de messagerie certifiés
- Simplifiez vos communications par e-mail avec une seule ligne
- Envoyer des notifications à l'application ntfy (disponible pour Android et iPhone)
- communiquer uniquement avec des destinataires dont le numéro de téléphone portable est connu
Caractéristiques principales :
proxy inverse pour serveurs SMTP
améliore la sécurité, les performances et l'évolutivité de votre serveur SMTP
passerelle de messagerie certifiée
Connectez instantanément toute votre infrastructure informatique à des fournisseurs de messagerie certifiés
courriels en texte d'une seule ligne
Réduisez vos messages à une seule ligne, convertissez les pièces jointes en liens
notifications à l'application NTFY
Envoyer des notifications à l'application ntfy, disponible sur les systèmes Android et iPhone
messages vers les numéros de téléphone portable
Envoyer des e-mails vers les mobiles, recevoir des SMS dans votre boîte mail et répondre aux SMS depuis votre messagerie électronique
Sous-sections de l'application reverseproxy
proxy inverse pour serveurs SMTP
pour traiter les requêtes des clients, améliorant ainsi la sécurité, les performances et l'évolutivité.
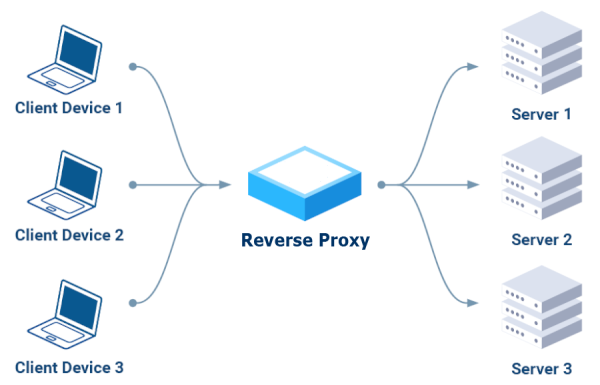
les clients envoient leurs requêtes au proxy inverse,
qui les achemine vers les serveurs appropriés
agissant comme un point d'accès unique et sécurisé.
Principaux avantages :
- Sécurité :
Il peut bloquer les requêtes malveillantes, chiffrer le trafic
et protéger les serveurs backend contre les attaques directes. - Performances :
Il répartit le trafic entrant sur plusieurs serveurs, évitant ainsi la surcharge
d'un seul serveur et garantissant une plus grande disponibilité. - Évolutivité :
Elle vous permet d'ajouter ou de supprimer des serveurs backend sans interruption de service,
offrant ainsi la possibilité de gérer un trafic croissant.
passerelle de messagerie certifiée

Le courrier électronique certifié est un courrier électronique capable de certifier l'envoi et la livraison d'un message et de fournir des reçus pouvant être utilisés contre des tiers.
Il existe trois modes de fonctionnement, qui peuvent également être combinés, pour permettre l'envoi de messages électroniques via un système de messagerie certifiée :
- destinataires avec des extensions de domaine prédéfinies (par exemple, pec.it, legalmail.it, pec.poste.it)
- Les adresses e-mail de destination avec l'extension « .xx » (par exemple, nom_de_domaine.com.xx)
voient alors automatiquement supprimée l'extension « .xx ». - certains expéditeurs spécifiques (par exemple, factures@…)
Ces messages électroniques sont transmis à un autre serveur qui s'authentifie auprès du service SMTP de messagerie certifié du client (tel que Aruba, Legalmail, Register, pour n'en citer que quelques-uns).
L'expéditeur est automatiquement modifié pour correspondre à l'adresse électronique certifiée du client.
Les messages non distribués (par exemple, utilisateur inconnu/boîte aux lettres pleine) seront envoyés à l'adresse électronique certifiée indiquée comme expéditeur.
Les adresses électroniques incorrectes ou obsolètes doivent être corrigées ou supprimées manuellement afin d'empêcher tout envoi ultérieur, car elles pourraient déclencher la protection anti-spam dans les boîtes de réception des destinataires.
courriels en texte d'une seule ligne
L'application « plainmail » réduit vos courriels à une seule ligne de texte,
elle supprime les pièces jointes et envoie des liens à la place :
Optimisez vos emails
Il suffit d'ajouter « .plain » au domaine de messagerie des destinataires ;
ils ne recevront que l'objet :
Destinataire : email@example.com.plain Objet : Votre court message (les émoticônes sont autorisées)Le contenu supplémentaire des courriels et les pièces jointes sont ignorés ;
à leur place, le message suivant s'affichera :
< PlainMail > Tout le contenu, à l'exception de l'objet, a été supprimé.Convertir les pièces jointes des e-mails en liens
Il suffit d'écrire « [A] » dans l'objet et d'ajouter une pièce jointe.
L'application « plainmail » la convertira automatiquement en lien.
Le domaine indiqué dans le lien peut être n'importe quel domaine ou sous-domaine dédié.
Le fichier sera supprimé après six mois.
notifications à l'application NTFY
Qu'est-ce que ntfy ?
ntfy (prononcé « notify ») fonctionne comme un service de notification « publication-abonnement », dans lequel vous envoyez un message à un « sujet ». Un smartphone ou un ordinateur exécutant l'application ntfy et abonné au même sujet reçoit le message sous forme de notification push en temps réel.
Cela permet la diffusion d'alertes instantanées générées par des scripts, des serveurs ou tout autre service, permettant ainsi aux utilisateurs de recevoir des notifications sans configuration complexe.
Fonctionnement avec RealSender :
-
Éditeurs :
vous pouvez publier des messages sur un sujet par e-mail en envoyant un message à une adresse spécifique. Par exemple, vous pouvez publier un message en envoyant un e-mail à topic@ntfy.votre_domaine_email.com.
Le contenu du message correspond à l'objet de l'e-mail.
Seuls les utilisateurs de RealSender sont autorisés à envoyer des e-mails à cette adresse. -
Abonnés :
ils reçoivent des notifications via leur smartphone ou leur ordinateur,
après avoir installé l’application NTFY et sélectionné le sujet auquel ils sont abonnés. -
Sujets :
considérez les sujets comme des chaînes, chacune avec un nom unique et un flux d’événements qui y sont publiés.
Il n’est pas nécessaire de créer explicitement les sujets ; choisissez simplement un nom et utilisez-le.
Les noms de sujets étant publics, il est judicieux d’en choisir un difficilement devinable.
Une fois l'e-mail envoyé, le serveur NTFY reçoit le message et le stocke pour les abonnés à ce sujet.
Un abonné (via l'application NTFY) est connecté au sujet et reçoit le message en temps réel.
Il s'agit d'un système découplé : les éditeurs n'ont pas besoin de connaître leurs abonnés, et inversement.
Cela simplifie son utilisation et sa gestion, tant pour l'éditeur que pour l'abonné.
Convertir les pièces jointes des e-mails en liens
Il suffit d'écrire « [A] » dans l'objet et d'ajouter une pièce jointe.
L'application « plainmail » la convertira automatiquement en lien.
Le domaine indiqué dans le lien peut être n'importe quel domaine ou sous-domaine dédié.
Le fichier sera supprimé après six mois.
messages vers les numéros de téléphone portable
Connectez vos e-mails au monde mobile,
optimisez vos opportunités de communication professionnelle,
sans changer vos habitudes de travail :
- Envoyez des SMS depuis votre email
- Recevez des SMS dans votre boîte mail
- Répondre aux SMS depuis votre adresse e-mail
- Convertir les pièces jointes des e-mails en liens
Envoyez des SMS depuis votre email
Les notifications push constituent le moyen le plus efficace de toucher rapidement vos clients.
Elles affichent des taux d'ouverture exceptionnels (jusqu'à 95 %) et des taux de réponse optimaux (jusqu'à 45 %).
– Source : Étude Gartner sur les SMS, 2019
Destinataire : numéro_de_mobile@texte.votre_domaine.com Objet : le contenu du SMS (les émoticônes sont autorisées ; le contenu supplémentaire de l’e-mail et les pièces jointes sont ignorés)Nous vous fournirons un routeur industriel préconfiguré pour votre opérateur mobile.
Le contrôle de l'envoi et de la réception des SMS doit être effectué par l'opérateur utilisé.
Notre système vérifie toutes les dix minutes que le routeur répond (alimentation et connexion internet).
Pour éviter les abus, les messages doivent être envoyés via RealSender, en utilisant des expéditeurs pré-autorisés et
en respectant les règles SPF et DKIM « strictes ». En savoir plus sur l’authentification des e-mails (niveau avancé).
Recevez des SMS dans votre boîte mail
Les réponses par SMS seront directement envoyées à votre boîte de réception préférée,
sous forme de courriel comme celui-ci :
Objet : SMS (+41790000000) Ci-dessous le SMS reçu. Il a été envoyé par (+41790000000) le lundi 29 juillet 2025 à 10:57:00 CEST. --------------------------------------------------------------------------- Message de test ---------------------------------------------------------------------------Répondre aux SMS depuis votre adresse e-mail
L'application « plainmail » de RealSender vous permet d'envoyer des SMS directement depuis votre messagerie électronique.
Vous pouvez donc répondre depuis votre application de messagerie préférée.
L'adresse du destinataire est déjà préremplie avec le numéro de l'expéditeur d'origine :
Destinataire : mobilenumber@text.yourdomain.com Objet : le contenu de la réponse (le reste du courriel et les pièces jointes sont ignorés)La conversation entre l'application de messagerie et l'appareil mobile peut ainsi se poursuivre.
Convertir les pièces jointes des e-mails en liens
Il suffit d'écrire « [A] » dans l'objet et d'ajouter une pièce jointe.
L'application « plainmail » la convertira automatiquement en lien.
Le domaine indiqué dans le lien peut être n'importe quel domaine ou sous-domaine dédié.
Le fichier sera automatiquement supprimé après six mois.
Optimisons vos emails
Sujets abordés dans ce domaine :
à propos de nous
notre histoire et notre tâche
contacts
Comment nous contacter pour des questions commerciales ou techniques
forfaits et tarifs
forfaits pour un seul serveur SMTP dédié ou plusieurs serveurs SMTP dédiés
conditions d'utilisation
Politique anti-spam et autres détails du service
limites de notre offre
ce que nous ne pouvons pas vous fournir
politique de confidentialité
Comment gérons-nous la confidentialité ?
glossaire
Explication des termes techniques
Sous-sections de « Optimisons vos emails »
à propos de nous
Entre 2006 et 2009, après avoir distribué
pendant plus d'une décennie une plateforme allemande de marketing par e-mail,
nous avons pris conscience de l'importance de la réputation du serveur SMTP.
Il n'y avait qu'une seule façon de le garantir :
un serveur SMTP dédié, avec une adresse IP dédiée, pour chaque client.
Il s'agissait de notre premier pas vers la fourniture de solutions innovantes,
dans un environnement fiable et constamment surveillé.
Notre mission : « optimiser vos emails ».
Nous y travaillons sans relâche chaque jour.
Vous offrant ainsi un contrôle total et une visibilité complète sur les courriels sortants,
afin que les destinataires reçoivent vos messages et leur fassent confiance.
contacts
Pour toute question commerciale ou technique :
- Obtenez un lien pour discuter avec un expert
-
Courriel : contact@mx.realsender.com
-
Téléphone : +41 61 5000365
-
SMS : +41 79 6276163
Nos bureaux sont ouverts du lundi au vendredi, de 9h00 à 19h00 (heure d'Europe centrale).
Comment nous contacter :
- Park+Rail à la gare de
Stabio 6855 - Suisse
- Aéroport international
de Milan Malpensa (MXP)
Numéro de TVA intracommunautaire : IT02457460125
forfaits et tarifs
 |
Le serveur SMTP dédié RealSender peut envoyer jusqu'à 10 000 e-mails par semaine (généralement utilisé pour les communications individuelles/transactionnelles). |
 |
HighSender est une passerelle de messagerie unique vers plusieurs serveurs SMTP dédiés, relayant de 2 à 100 serveurs avec un équilibrage automatique. Elle peut envoyer jusqu'à 1 000 000 d'emails par semaine (généralement utilisée pour les newsletters et les envois en masse). |
Les services identifiés comme « applications » entraînent des frais supplémentaires. Veuillez nous contacter pour plus d'informations. |
Sous-sections des plans et tarification
Tarifs RealSender
Période d'essai entièrement gratuite et sans engagement.
Garantie de remboursement de 90 jours après l'achat.
« expéditeur » des e-mails |
(Go) |
(€ pour l'UE uniquement) |
(nombre d'e-mails pouvant être envoyés) |
|
|---|---|---|---|---|
| RealSender 100x3 | 100 | 9 | 990 $/€ | jusqu'à 30 000 |
| RealSender 50x2 | 50 | 6 | 590 $/€ | jusqu'à 20 000 |
| RealSender 25 | 25 | 3 | 390 $/€ | jusqu'à 10 000 |
| RealSender 10 | 10 | 2 | 240 $/€ | jusqu'à 4 000 |
| RealSender 5 | 5 | 0.5 | 190 $/€ | jusqu'à 1 000 |
La limite hebdomadaire peut être réduite en cas de problèmes de livraison.
Avez-vous besoin de plus d'adresses d'expéditeur ou d'un trafic accru ? Veuillez nous contacter.
x3 = Les messages seront envoyés via trois serveurs SMTP dédiés, situés dans deux centres de données différents :
si l’un d’eux cesse de fonctionner ou est inaccessible, les deux autres continueront à relayer vos messages.
x2 = Les messages seront envoyés via deux serveurs SMTP dédiés, situés dans des centres de données différents :
si l’un cesse de fonctionner ou est inaccessible, l’autre continuera de relayer vos messages.
1 Go de trafic est généré par l'envoi d'environ 10 000 e-mails de 100 Ko chacun,
enregistrés dans les champs « adresses d'expéditeur » et « trafic hebdomadaire ». Une marge de tolérance de 20 % est appliquée.
Si cette limite est dépassée, vous serez contacté pour effectuer la mise à niveau.
RealSender applique une politique de tolérance zéro en matière de SPAM (courriels publicitaires non sollicités).
Les clients qui envoient des courriels commerciaux non sollicités, des publicités interdites
ou tout autre contenu illégal ou relevant du harcèlement par courriel
verront leur compte immédiatement résilié sans aucun remboursement.
Prix HighSender
Période d'essai entièrement gratuite et sans engagement.
Garantie de remboursement de 90 jours après l'achat.
« expéditeur » des e-mails |
(Go) |
(nombre d'e-mails pouvant être envoyés) |
||
|---|---|---|---|---|
| HighSender 4 | n / A. | 8 | Contactez-nous pour un devis | jusqu'à 40 000 |
| HighSender 3 | n / A. | 6 | Contactez-nous pour un devis | jusqu'à 30 000 |
| HighSender 2 | n / A. | 4 | Contactez-nous pour un devis | jusqu'à 20 000 |
La limite hebdomadaire peut être réduite en cas de problèmes de livraison.
Avez-vous besoin d'une limite hebdomadaire plus élevée ? Veuillez nous contacter.
1 Go de trafic est généré par l'envoi d'environ 10 000 e-mails de 100 Ko chacun (
sur une base hebdomadaire). Une marge de tolérance de 20 % est appliquée ;
si cette limite est dépassée, vous serez contacté pour effectuer la mise à niveau.
na : une seule adresse d’expéditeur est généralement utilisée. Veuillez demander si vous en avez besoin de plus
RealSender applique une politique de tolérance zéro en matière de SPAM (courriels publicitaires non sollicités).
Les clients qui envoient des courriels commerciaux non sollicités, des publicités interdites
ou tout autre contenu illégal ou relevant du harcèlement par courriel
verront leur compte immédiatement résilié sans aucun remboursement.
conditions d'utilisation
RealSender applique une politique de tolérance zéro envers le spam (courriels publicitaires non sollicités). Tout client envoyant des courriels commerciaux non sollicités, des publicités interdites ou tout autre contenu illégal ou relevant du harcèlement par courriel verra son compte immédiatement résilié sans remboursement. L'envoi répété de courriels à de mauvais destinataires et le non-respect de la limite hebdomadaire sont considérés comme des comportements de spammeur.
L’adresse d’envoi de chaque compte RealSender doit être associée à un ou plusieurs noms de domaine enregistrés par la même entreprise. Chaque serveur peut envoyer jusqu’à 10 000 e-mails par semaine. Le nombre de destinataires par e-mail est limité à 100. Le service RealSender est réservé aux entreprises : une adresse postale complète et un numéro d’identification fiscale sont obligatoires.
RealSender se contente de transmettre les courriels et n'en vérifie pas le contenu, que ce soit sur le plan juridique, factuel ou autre. RealSender décline toute responsabilité quant au contenu des courriels qu'elle transmet.
Le Client s'engage à indemniser RealSender de toute responsabilité liée à l'utilisation de son compte. De plus, le Client s'engage à indemniser et à dégager RealSender de toute responsabilité concernant les réclamations et les frais, y compris les honoraires d'avocat raisonnables, liés à une violation du Contrat de Service par le Client ou à un dommage direct ou indirect causé à un tiers.
Le client accepte expressément que l'utilisation du service RealSender se fasse à ses propres risques. Ni RealSender, ni ses fournisseurs d'informations, concédants de licence, employés ou agents ne garantissent que le service sera ininterrompu ou exempt d'erreurs ; de même, RealSender, ses fournisseurs d'informations, concédants de licence, employés ou agents ne garantissent aucun résultat suite à l'utilisation du service. Le service est fourni « en l'état », sans aucune garantie, expresse ou implicite, y compris, mais sans s'y limiter, les garanties de propriété, de qualité marchande ou d'adéquation à un usage particulier, à l'exception des garanties implicites prévues par la loi et ne pouvant être exclues, limitées ou modifiées en vertu des lois applicables au présent contrat de service. Ni RealSender, ni aucune autre personne ayant participé à la création, à la production ou à la fourniture du service ne sauraient être tenus responsables des dommages directs, indirects, accessoires, spéciaux ou consécutifs résultant de l'utilisation ou de l'impossibilité d'utiliser le service, ou de toute violation de garantie. Le client reconnaît expressément que les dispositions du présent paragraphe s'appliquent également à tous les contenus tiers et à tout autre contenu disponible via le service.
Sur notification écrite, par fax ou par courriel adressée au Client, RealSender peut modifier le présent Contrat de service ou les prix, et peut interrompre ou réviser tout ou partie du Service à sa seule discrétion et sans préavis.
RealSender et Inxbox sont des marques déposées dans l'UE.
limites de notre offre
-
Pour chaque client, un serveur SMTP dédié est préparé, configuré et maintenu actif 24h/24 et 7j/7.
Cela représente un coût minimal que vous ne trouverez pas dans les environnements SMTP partagés,
qui, en revanche, offrent très peu de garanties et des risques élevés pour leurs utilisateurs. -
Nous ne contrôlons pas le contenu des messages envoyés, ceux-ci peuvent donc être déposés dans le dossier Spam/Courrier indésirable.
-
Certains fournisseurs de messagerie gratuite placent par défaut les messages provenant d'expéditeurs inconnus dans le dossier « Courrier indésirable ».
Leur système anti-spam apprend des habitudes des utilisateurs face aux messages reçus.
Si le destinataire signale un message comme non indésirable, le système le
reconnaîtra comme légitime et le placera dans la boîte de réception.
L'expéditeur doit également figurer dans le carnet d'adresses du destinataire ou ce dernier doit avoir déjà échangé des courriels avec lui.
Notre équipe technique vous aidera à identifier ces cas et à mettre en place une stratégie de distribution efficace.
politique de confidentialité
RealSender se contente de transmettre les courriels au nom de ses clients et ne surveille ni n'archive leur contenu.
Nous conservons les journaux des 7 derniers jours et les statistiques relatives au trafic généré, accessibles aux clients comme indiqué ici :
Journaux et
statistiques
L’utilisation du service est soumise à l’acceptation par nos clients des conditions générales d’utilisation.
En cas d'abus, nous agissons rapidement grâce au système de surveillance automatique des listes noires.
Toutes les pages d'accueil de nos serveurs affichent l'adresse électronique permettant de signaler les courriels publicitaires non sollicités transmis par nos clients : [abuse@realsender.com] (mailto: abuse@realsender.com)
Le délégué à la protection des données peut être contacté en remplissant ce formulaire.
glossaire
-
Le marketing en boucle fermée
est le processus par lequel les données clients peuvent alimenter vos campagnes marketing et améliorer vos performances commerciales. -
(DomainKeys Identified Mail)
est un protocole d'authentification des e-mails permettant à l'expéditeur d'utiliser la cryptographie à clé publique pour signer les e-mails sortants de manière à ce que le destinataire puisse les vérifier. La spécification DKIM s'appuie sur les protocoles Domain Keys et Identified Internet Mail. DKIM est défini dans la RFC 4871 de l'IETF. La norme DKIM est déjà adoptée par Gmail et d'autres grandes entreprises afin d'éliminer complètement le phishing et l'usurpation d'identité dans les e-mails. -
La technologie d'authentification des courriels vérifie si un message électronique provient bien du nom de domaine indiqué [2]. Garantir une identité valide pour un courriel est devenu une première étape essentielle pour lutter contre le spam, la falsification, la fraude et même des crimes plus graves. [3]
-
Internet Engineering Task Force (IETF)
est une vaste communauté internationale ouverte regroupant des concepteurs de réseaux, des opérateurs, des fournisseurs et des chercheurs qui œuvrent pour l'évolution de l'architecture d'Internet et son bon fonctionnement. Toute personne intéressée peut y adhérer. L'objectif de l'IETF est d'améliorer le fonctionnement d'Internet. -
agent de transfert de messages (MTA)
est un système exécutant un logiciel de routage SMTP capable de recevoir un message, de le traiter, de rechercher les informations de destination dans le DNS (ou une autre table de routage) et de le transmettre au système destinataire. Les MTA sont généralement des applications serveur telles que Sendmail, Microsoft Exchange, Postfix, Lotus Domino, qmail, PowerMTA, etc. -
SMTP sécurisée
au service SMTP qui permet à un serveur et un client SMTP d'utiliser TLS (Transport Layer Security) pour fournir une communication privée et authentifiée sur Internet. [1] -
Le Sender Policy Framework (SPF)
est un protocole d'authentification des e-mails basé sur le chemin d'accès. Il permet aux destinataires de déterminer si l'expéditeur est autorisé à utiliser les domaines figurant dans l'en-tête du message en évaluant l'adresse IP de son serveur de messagerie sortant (MTA) à partir des informations publiées par l'expéditeur dans les enregistrements DNS TXT. Le SPF est défini dans la RFC 4408 de l'IETF. -
Le protocole SMTP (Simple Mail Transfer Protocol)
est une norme Internet pour la transmission du courrier électronique (e-mail) sur les réseaux IP (Internet Protocol). Défini initialement par Jonathan Postel dans la RFC 821 de l'IETF (1982), il a été mis à jour pour la dernière fois par la RFC 5321 de l'IETF (2008), qui inclut les extensions ESMTP (Extended SMTP). C'est le protocole le plus largement utilisé aujourd'hui. Spécifié pour l'envoi du courrier, il utilise le port 25. -
(Transport Layer Security)
assure la sécurité des communications sur Internet. Il permet aux applications client/serveur de communiquer de manière à empêcher l'écoute clandestine, la falsification et l'altération des messages. TLS est un protocole normalisé par l'IETF, dont la dernière mise à jour figure dans la RFC 5246.
Références :
[1] RFC 3207 - Extension du service SMTP pour un protocole SMTP sécurisé sur TLS (Transport Layer Security)
[2] Rapport OTA 2008 sur l'état de l'authentification du courrier électronique
[3] Authentification du courrier électronique par David MacQuigg
vous obtenez le contrôle de votre messagerie
Sujets abordés dans ce domaine :
Principes de base de l'authentification par e-mail
les paramètres minimaux requis
Authentification avancée du courriel
Prenez le contrôle total de la réputation de vos emails
analyse de la distribution des e-mails
Contrôlez ce qui arrive à vos e-mails
page d'état du système
vérifie automatiquement le bon fonctionnement des services toutes les dix minutes
Vous obtenez le contrôle des e-mails dans certaines sous-sections
Principes de base de l'authentification par e-mail
Sujets abordés dans ce domaine :
<spf>Déclarez vos serveurs SMTP
Introduction au cadre de politique de l'expéditeur
<spf>vérifier en ligne
validez vos paramètres SPF de messagerie en envoyant un message électronique
<dkim>sceller le contenu de l'e-mail
Introduction au courrier électronique identifiée par DomainKeys
<dkim>vérifier en ligne
validez vos paramètres DKIM de messagerie en envoyant un message électronique
Sous-sections des principes de base de l'authentification par courriel
<spf>Déclarez vos serveurs SMTP

Explication de l'indice SPF
SPF est l'abréviation de Sender Policy Framework, une norme d'authentification des e-mails
qui vous permet de déclarer quels serveurs SMTP sont autorisés à envoyer des e-mails pour votre domaine.
Cela vous permet de confirmer l'adresse de l'expéditeur et son lien avec le serveur ayant envoyé le message.
Si des courriels sont envoyés depuis votre domaine d'expéditeur, le destinataire peut vérifier s'ils proviennent d'un serveur SMTP que vous connaissez.
Il est recommandé de le configurer, car certains destinataires peuvent rejeter vos messages si le protocole SPF n'est pas du tout configuré.
comment faire fonctionner un écran solaire
Il existe deux approches différentes :
- une erreur « soft » (balise ~all) qui génère une erreur « softfail » si le message a été envoyé par un serveur non déclaré
- une option « dure » (balise -all) qui génère une erreur « fail » si le message a été envoyé par un serveur non déclaré
La configuration « souple » entraînera moins de rejets, voire aucun, de la part des destinataires.
La configuration « stricte » entraînera le rejet de certains messages si le serveur n'a pas été déclaré ou dans certains cas si le courriel a été redirigé ou envoyé via une liste de diffusion.
La configuration « rigide » donne au serveur de messagerie de destination plus de latitude pour décider d'accepter ou non le message ; c'est l'approche que nous suggérons.
Comment configurer SPF ?
La configuration SPF nécessite de savoir précisément quels serveurs vous utilisez pour envoyer des messages électroniques.
Avec RealSender, l'enregistrement TXT de votre domaine (example.com) doit contenir la chaîne
a:example.realsender.com et ressembler à ceci :
example.com TXT "v=spf1 a:example.realsender.com ~all" Avec HighSender, l'enregistrement TXT de votre domaine (exemple.com) doit contenir la chaîne
include:spf.realsender.com et ressembler à ceci :
example.com TXT "v=spf1 include:spf.realsender.com ~all" Ces outils vous aideront à valider la configuration :
www.kitterman.com/spf/validate.html *
récupère les enregistrements SPF pour le nom de domaine spécifié et détermine si l’enregistrement est valide
. Vérification SPF en ligne :
valide les paramètres SPF de votre messagerie lors de l’envoi d’un e-mail.
* = lien vers un site web externe, s'ouvrira dans une nouvelle page
Inconvénients du SPF
Même si tout est correctement configuré, la vérification du message peut échouer
si le courriel a été redirigé (transféré) ou envoyé via une liste de diffusion.
Dans ces cas, pour garantir la cohérence de l'authentification des e-mails,
configurez le domaine de signature DKIM afin qu'il corresponde à l'adresse d'envoi.
Voir : Authentification des e-mails (niveau avancé ) » <dkim> alignment for dmarc.
<spf>vérifier en ligne

- envoyer un courriel à :
spf@tester.realsender.com- Consultez en ligne les résultats de la validation SPF :
(l’affichage peut prendre une minute)
https://tester.realsender.com/spfLa vérification SPF en ligne de RealSender ajoutera un préfixe au sujet si le message n'a pas été correctement authentifié :
!! Échec SPF !! Le serveur SMTP n'est pas autorisé et le courriel doit être rejeté ou supprimé. !! Échec SPF partiel !! Le serveur SMTP n'est pas autorisé, mais ce cas doit être traité comme un échec partiel. !! Neutre SPF !! L'enregistrement SPF indique explicitement qu'aucune information ne peut être donnée concernant la validité. !! Aucun SPF !! Le domaine de l'expéditeur ne contient aucune information permettant d'authentifier le courriel Il arrive que les informations enregistrées au niveau du domaine soient incorrectes ou incompréhensibles.
!! spf-permerror !! Une erreur permanente s'est produite (par exemple, un enregistrement SPF mal formaté) !! spf-temperror !! Une erreur transitoire s'est produiteUne vérification SPF est effectuée sur l'adresse e-mail « Mail-From », qui est masquée dans les en-têtes du courriel.
Seule l'adresse e-mail « From » est visible. Si leurs domaines racines sont différents, l'avertissement suivant s'affiche :
!! spf-diff !! Les domaines racines « Mail-From » et « From » sont différentsSi le message réussit à la fois la vérification SPF ET la vérification d'alignement SPF pour DMARC (alignement relâché), vous obtiendrez :
|OK| Votre e-mail réussit le contrôle SPF et le contrôle d'alignement SPFSi un seul, SPF OU DKIM, réussit le contrôle d'alignement pour DMARC (alignement relâché),
le message est toujours considéré comme « OK » (de confiance) et le symbole ~ (tilde) est ajouté au début :
|~OK| Votre adresse e-mail passe le contrôle SPF (mais pas l'alignement) + vérification de l'alignement DKIM<dkim>sceller le contenu de l'e-mail

dkim a expliqué
DKIM est l'acronyme de DomainKeys Identified Mail, une norme d'authentification des e-mails
conçue pour garantir que l'e-mail (y compris les pièces jointes) n'a pas été modifié depuis l'apposition de la « signature ».
Il y parvient en apposant une signature numérique, liée à un nom de domaine, à chaque message électronique sortant.
Deux clés sont utilisées : une clé « publique » et une clé « privée » :
- La clé « publique » est publiée dans l'enregistrement TXT du domaine de signature
- La clé « privée » est enregistrée sur le serveur SMTP et utilisée pour « signer » les messages électroniques
Lors de l'envoi d'un message, le serveur SMTP génère une « signature de hachage chiffrée », basée sur le contenu du message électronique et la clé privée.
Le système du destinataire peut vérifier la signature dans l'en-tête du courriel en la comparant au contenu du courriel et à la clé « publique » de l'expéditeur.
Comment faire fonctionner DKIM
Les signatures DKIM ne sont pas immédiatement visibles pour les utilisateurs finaux ; elles sont ajoutées et vérifiées par l'infrastructure de messagerie.
Les serveurs SMTP de RealSender signent tous les messages électroniques sortants avec la signature DKIM.
Comment configurer DKIM ?
RealSender signe initialement tous les messages sortants avec son propre domaine connecté au serveur SMTP ;
aucune configuration n'est nécessaire côté utilisateur/administrateur.
Pour obtenir l’«alignement de domaine DKIM pour DMARC»,
le message doit être signé avec le même domaine que l’expéditeur.
Avec RealSender, vous devez ajouter deux enregistrements CNAME
dans les paramètres DNS de votre domaine (exemple.com), comme ceux-ci :
clé1._domainkey.example.com CNAME clé1._domainkey.yourcompany.realsender.com clé2._domainkey.example.com CNAME clé2._domainkey.yourcompany.realsender.comCet outil vous aidera à valider la configuration :
toolbox.googleapps.com *
* = lien vers un site web externe, s'ouvrira dans une nouvelle page
les inconvénients de dkim
Un message scellé DKIM ne peut pas être modifié, mais il peut toujours être lu par n'importe qui.
Un message signé qui ne passe pas la vérification est généralement rejeté.
Si aucune modification n'a été apportée entre l'expéditeur et le destinataire, cela ne devrait pas se produire.
Nous avons rencontré de rares cas, tous liés à la longueur des lignes (990 caractères maximum).
Certaines applications envoient le contenu sur une seule ligne ou transmettent une ligne très longue dans le code HTML.
Dans ces cas, la signature DKIM est corrompue, ce qui provoque l'erreur « dkim=fail » lors du contrôle.
<dkim>vérifier en ligne

- envoyer un courriel à :
dkim@tester.realsender.com- Vérifiez en ligne les résultats de la validation DKIM :
(l’affichage peut prendre une minute)
https://tester.realsender.com/dkimLa vérification DKIM en ligne de RealSender ajoutera un préfixe de sujet si le message n'a pas été signé correctement :
!! dkim-none !! Aucun en-tête DKIM-Signature (valide ou invalide) n'a été trouvé !! dkim-fail !! Un en-tête DKIM-Signature valide a été trouvé, mais la signature ne contient pas de valeur correcte pour le message Il est parfois impossible d'effectuer la vérification :
!! dkim-invalid !! Un problème est survenu au niveau de la signature ou de l'enregistrement de clé publique. Autrement dit, la signature n'a pas pu être traitée. !! dkim-temperror !! Une erreur temporaire a été détectée, probablement de nature transitoire, comme par exemple une impossibilité temporaire de récupérer une clé publiqueLorsqu'un message est signé avec un domaine différent, une alerte « diff » est ajoutée à l'objet.
Cet avertissement ne s'affiche PAS si l'expéditeur réussit le contrôle SPF et l'alignement SPF pour DMARC.
!! dkim-diff !! Le message n'a PAS été signé par le domaine de l'expéditeurSi le message réussit à la fois la vérification DKIM ET la vérification d'alignement DKIM pour DMARC (alignement relâché), vous obtiendrez :
|OK| Votre adresse e-mail passe la vérification DKIM + la vérification d'alignement DKIMSi un seul, DKIM OU SPF, réussit le contrôle d'alignement pour DMARC (alignement relâché),
le message est toujours considéré comme « OK » (de confiance) et le symbole ~ (tilde) est ajouté au début :
|~OK| Votre adresse e-mail passe le contrôle DKIM (mais pas l'alignement) et le contrôle d'alignement SPFAuthentification avancée du courriel
Sujets abordés dans ce domaine :
<spf>alignement pour dmarc
Un mauvais alignement des domaines SPF peut entraîner l'échec du contrôle DMARC
<dkim>alignement pour dmarc
Des domaines DKIM mal alignés peuvent entraîner l'échec de la vérification DMARC
<dmarc>détecte les faux courriels
Authentification, rapports et conformité des messages basés sur le domaine
<dmarc>rua signale en ligne
Collecte en ligne des messages RUA et génération des rapports DMARC quotidiens
Sous-sections de l'authentification avancée du courrier électronique
<spf>alignement pour dmarc

Alignement de domaine SPF pour DMARC
DMARC est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité.
Pour l'alignement des domaines, elle exige que :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoiPour l'obtenir dans le cadre du SPF (Sender Policy Framework), vous devez gérer deux domaines :
- l'adresse d'envoi, qui est visible par les destinataires
- l'adresse de l'expéditeur (également appelée « expéditeur de l'enveloppe » ou « adresse de retour »), qui est cachée
DMARC propose deux types d'alignement SPF : l'alignement souple et l'alignement strict.
Si vous ne spécifiez pas d'alignement strict, l'alignement souple est utilisé par défaut.
alignement détendu
Avec un alignement souple, seul le domaine racine de l'adresse Mail-From doit correspondre au domaine racine de l'adresse From.
L'alignement souple autorise l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines.
exemple:
-
Si votre domaine d'envoi est mail.abc.com et votre domaine d'expédition est abc.com,
votre e-mail passera le test d'alignement SPF (les domaines racines « abc.com » correspondent). -
Si votre domaine d'envoi est abc.mail.com et votre domaine d'expédition est abc.com,
votre e-mail ne passera pas l'alignement SPF (les domaines racines « mail.com » et « abc.com » ne correspondent pas).
alignement strict
En cas d'alignement strict, le domaine de l'adresse Mail-From doit correspondre exactement au domaine de l'adresse From.
exemple:
-
Si votre domaine d'envoi est mail.abc.com et que votre domaine d'expédition est également mail.abc.com,
votre e-mail passera le test d'alignement SPF (les domaines « mail.abc.com » correspondent). -
Si votre domaine d'envoi est mail.abc.com et votre domaine d'expédition est abc.com,
votre e-mail ne passera pas l'alignement SPF (les domaines « mail.abc.com » et « abc.com » ne correspondent pas).
<dkim>alignement pour dmarc

Alignement de domaine DKIM pour DMARC
DMARC est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité.
Concernant l'alignement des domaines, elle exige que :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoiPour l'obtenir dans DKIM (DomainKeys Identified Mail),
le domaine de signature DKIM (DKIM-Signature : d=…) doit correspondre au domaine d'envoi.
DMARC autorise deux types d'alignement DKIM : l'alignement souple et l'alignement strict.
Si vous ne spécifiez pas d'alignement strict, l'alignement souple est utilisé par défaut.
alignement détendu
Avec un alignement assoupli, seul le domaine racine de signature DKIM doit correspondre au domaine d'envoi.
L'alignement assoupli permet l'utilisation de n'importe quel sous-domaine tout en respectant l'exigence d'alignement des domaines.
exemple:
-
Si votre domaine de signature DKIM est mail.abc.com et votre domaine d'expéditeur est abc.com,
votre e-mail passera l'alignement DKIM (les domaines racines « abc.com » correspondent). -
Si votre signature DKIM est abc.mail.com et que votre domaine d'expéditeur est abc.com,
votre e-mail ne passera pas l'alignement DKIM (les domaines racines « mail.com » et « abc.com » ne correspondent pas).
alignement strict
En cas d'alignement strict, le domaine de signature DKIM doit correspondre exactement au domaine de l'adresse d'envoi.
exemple:
-
Si votre domaine de signature DKIM est mail.abc.com et que votre domaine d'envoi est mail.abc.com,
votre e-mail passera l'alignement DKIM (les domaines « mail.abc.com » correspondent). -
Si votre domaine de signature DKIM est mail.abc.com et votre domaine d'expéditeur est abc.com,
votre e-mail ne passera pas l'alignement DKIM (les domaines « mail.abc.com » et « abc.com » ne correspondent pas).
<dmarc>détecte les faux courriels

dmarc a expliqué
DMARC signifie : Authentification, rapport et conformité des messages basés sur le domaine.
Il s’agit d’une norme d’authentification des courriels, développée pour lutter contre l’usurpation d’identité par un nom de domaine.
Expéditeurs :
- authentifier leurs courriels avec SPF et DKIM
- publier une « politique DMARC » sur la manière de traiter les courriers non authentifiés
Récepteurs :
- agir en cas de courrier non authentifié, en fonction de la politique DMARC de l'expéditeur
- faire rapport sur le résultat à l'expéditeur
Avec certains fournisseurs de messagerie, cela influe considérablement sur la délivrabilité. Voir :
Comment DMARC fonctionne avec Google Mail et Office 365 en 2020. *
« Office 365 est généralement compatible avec l’authentification SPF et DKIM.
Pour garantir une délivrabilité optimale et une réception dans la boîte de réception, il est nécessaire d’associer ces authentifications à DMARC. »
* = lien vers un site web externe, s'ouvrira dans une nouvelle page
Comment faire fonctionner DMARC ?
DMARC utilise SPF (Sender Policy Framework) et DKIM (Domain Keys Identified Emails)
pour gérer les situations où un e-mail échoue aux tests d'authentification.
Le protocole SPF exige que vous indiquiez les serveurs utilisés pour l'envoi de vos courriels.
Consultez la documentation relative à la configuration SPF pour en savoir plus et la paramétrer correctement.
Les serveurs SMTP de RealSender signent tous les courriels sortants avec la signature DKIM.
Une configuration est nécessaire si vous souhaitez signer avec le même domaine que l'expéditeur.
Consultez la documentation sur la configuration DKIM pour en savoir plus.
RealSender vous fournit une boîte aux lettres qui collecte les rapports DMARC générés par les destinataires.
Comment configurer DMARC ?
- Au départ, vous devez définir la balise de politique sur « none » (p=none),
ce qui signifie que le fournisseur de messagerie ne traitera pas les courriels usurpés ou hameçonnés.
Vous devez ensuite ajouter un enregistrement TXT sur votre domaine (exemple.com), qui devrait ressembler à ceci :
_dmarc.example.com. EN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"-
Dès le lendemain, vous recevrez les rapports DMARC RUA en ligne.
Il se peut que vous ayez oublié d'authentifier une campagne e-mail envoyée par un tiers.
Dans ce cas, authentifiez-la et vérifiez que le prochain envoi réussit les tests DMARC. -
Lorsque les rapports seront corrects pendant quelques semaines, demandez aux fournisseurs de messagerie de rejeter/bloquer les courriels frauduleux/d'hameçonnage.
L'enregistrement TXT _dmarc de votre domaine devra être modifié comme suit :
"v=DMARC1 ; p=rejeter ; rua=mailto:dmarc.example@rsbox.com"Inconvénients de DMARC
Si votre organisation met en œuvre DMARC, vous devrez effectuer une vérification minutieuse
avant d'introduire toute nouvelle méthode d'envoi d'e-mails.
DMARC applique des politiques strictes concernant les tests SPF et DKIM ;
cela peut entraîner
le rejet par les fournisseurs de messagerie de courriels qui, autrement, réussiraient ces tests.
Même si tout est correctement configuré, la vérification peut échouer :
- la vérification SPF, si l'e-mail a été redirigé (transféré) ou envoyé via une liste de diffusion
- La vérification DKIM, si le message a été modifié, invalide la signature DKIM
<dmarc>rua signale en ligne

RealSender collecte et analyse pour vous les rapports dmarc rua(*).
* = rua signifiant : URI de rapport pour les données agrégées. Dans RealSender, le « rua » est l'adresse e-mail fournie aux clients,
à laquelle sont envoyés les rapports agrégés par les domaines
ayant reçu des e-mails prétendant provenir de votre domaine.
Les rapports sont générés chaque jour à 13h00 (CET) et contiennent les données des sept derniers jours.
Voici un exemple de rapport DMARC en ligne :
analyse de la distribution des e-mails
Sujets abordés dans ce domaine :
statistiques
rapports détaillés par mois, jour, heure, hôte, e-mail de l'expéditeur
bûches et livraison
Journaux de courriels, notifications d'état de livraison (DSN), notifications de livraison réussie
vérification des messages électroniques
Examinez les messages électroniques envoyés pour comprendre ce qui se passe
Sous-sections de l'analyse de la distribution des e-mails
statistiques
Rapports détaillés
RealSender propose des rapports détaillés sur l'activité de chaque serveur SMTP et de chaque e-mail sortant.
Les données sont mises à jour automatiquement toutes les cinq minutes.
Sur demande, nous pouvons vous envoyer un résumé hebdomadaire par courriel.
Plus d'informations sur cette page :
- Résumé
- Historique mensuel
- Jours du mois
- Jours de la semaine
- Heures
- Hôtes
- Courriel de l'expéditeur
- Codes d'erreur SMTP
Résumé
Historique mensuel
Jours du mois
Jours de la semaine
Heures
Hôtes
Courriel de l'expéditeur
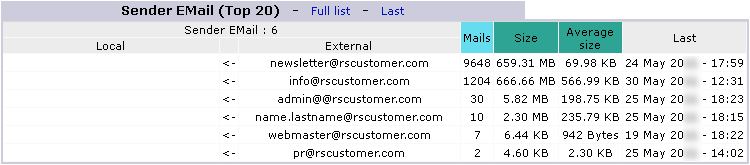
Codes d'erreur SMTP
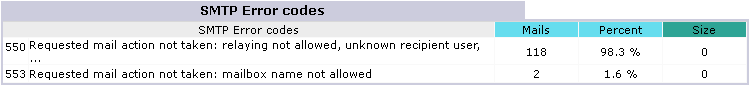
Remarque : ces erreurs sont générées par des tentatives non autorisées d'envoi de courriels via le serveur
bûches et livraison
Données des e-mails
RealSender vous permet d'accéder via votre navigateur aux données des e-mails traités :
- Page d'état affichant les 100 derniers courriels envoyés aujourd'hui, mise à jour en temps réel
- Page complète avec tous les courriels envoyés dans la journée
- Page complète contenant tous les courriels envoyés au cours des sept derniers jours
- Journal complet (brut, non traité) de tous les courriels envoyés dans la journée, utile pour vérifier les connexions
- Journal complet (brut, non traité) des sept derniers jours
Les données affichées peuvent être enregistrées localement directement depuis le navigateur, ou automatiquement enregistrées à intervalles réguliers (par exemple une fois par jour), afin de conserver un historique.
Plus d'informations sur cette page :
- Exemples de journaux de messagerie
- Notifications d'état de livraison (DSN)
- Notifications de livraison réussies
Exemples d'informations disponibles dans le journal
31 mai 06:26:22 rs336 v4V4QL1K030027 : de=sender@yourcompany.com
31 mai 06:26:25 rs336 v4V4QL1K030027 : à=recipient@yourcustomer.com, dsn=2.0.0, stat=Envoyé (Message accepté pour livraison)
31 mai 08:58:04 rs336 v4V6w3jN001390 : de=sender@yourcompany.com
31 mai 08:58:05 rs336 v4V6w3jN001390 : à=recipient@yourcustomer.com, dsn=4.0.0, stat=Différé : 421 recipient@yourcustomer.com Service indisponible - réseau trop occupé
31 mai 09:02:03 rs336 v4V6w3jN001390 : à=recipient@yourcustomer.com, dsn=4.0.0, stat=Différé : 421 recipient@yourcustomer.com Service indisponible - réseau trop occupé
31 mai 09:12:42 rs336 v4V6w3jN001390 : à=recipient@yourcustomer.com, dsn=2.0.0, stat=Envoyé (Message accepté pour livraison)
31 mai 10:00:22 rs336 v4V80L9Z004176 : from=sender@yourcompany.com
31 mai 10:00:24 rs336 v4V80L9Z004176 : to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com : Adresse du destinataire rejetée : Greylisting en cours, veuillez réessayer plus tard.
31 mai 10:02:03 rs336 v4V80L9Z004176 : to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com : Adresse du destinataire rejetée : Greylisting en cours, veuillez réessayer plus tard.
31 mai 10:12:04 rs336 v4V80L9Z004176 : à=recipient@yourcustomer.com, dsn=2.0.0, stat=Envoyé (Message accepté pour livraison)
31 mai 16:17:14 rs336 v4VEHCk6017038 : de=sender@yourcompany.com
31 mai 16:17:15 rs336 v4VEHCk6017038 : à=recipient@yourcustomer.com, dsn=5.1.1, stat=Utilisateur inconnu
31 mai 16:17:15 rs336 v4VEHCk6017038 : v4VEHFk5017041 : DSN : Utilisateur inconnu
25 mai 12:43:37 rs336 v4PAhZw1019212 : de=sender@yourcompany.com
25 mai 12:43:38 rs336 v4PAhZw1019212 : à=recipient@yourcustomer.com, dsn=5.0.0, stat=Service indisponible
25 mai 12:43:38 rs336 v4PAhZw1019212 : v4PAhcw0019217 : DSN : Service indisponible
25 mai 09:17:41 rs336 v4P7Hc6P011481 : de=sender@yourcompany.com
25 mai 09:17:42 rs336 v4P7Hc6P011481 : à=recipient@yourcustomer.com, dsn=4.1.1, stat=Différé : 452 4.1.1 recipient@yourcustomer.com 4.2.2 Boîte aux lettres pleine
[…] le système réessaie la livraison toutes les dix minutes* […]
25 mai 13:25:47 rs336 v4P7Hc6P011481 : à=recipient@yourcustomer.com, dsn=4.1.1, stat=Différé : 452 4.1.1 recipient@yourcustomer.com 4.2.2 Boîte aux lettres pleine
25 mai 13:25:48 rs336 v4P7Hc6P011481 : v4PBPko0020848 : notification de l'expéditeur : Impossible d'envoyer le message pendant 4 heures*
* = voir la note à la fin du paragraphe suivant
Notifications d'état de livraison (DSN)
Les courriels rejetés (par exemple, utilisateur inconnu) sont renvoyés à l'adresse électronique de l'expéditeur ou à l'adresse de retour (si elle est spécifiée).
En cas de retard dans la livraison des messages, vous recevrez un avertissement après 30 minutes*, comme ceci :
Objet : Avertissement : impossible d'envoyer le message depuis 30 minutes Corps du message : ********************************************** ** CECI EST UN MESSAGE D'AVERTISSEMENT UNIQUEMENT ** ** VOUS N'AVEZ PAS BESOIN DE RENVOYER VOTRE MESSAGE ** ********************************************** [...] Le système réessaiera automatiquement pendant quatre heures*. Si vous ne recevez plus de notifications, cela signifie que le message a bien été remis. Vous pouvez consulter les détails dans les journaux (voir les exemples mentionnés ci-dessus).
Après quatre heures* de tentatives infructueuses, une erreur définitive sera renvoyée à l'adresse électronique de l'expéditeur ou à l'adresse de retour (si elle est spécifiée), comme ceci :
Objet : Courrier retourné : voir la transcription pour plus de détails. Corps du message : Le message original a été reçu à… ----- Les adresses suivantes ont rencontré des erreurs fatales permanentes -----<recipient@yourcustomer.com> ----- Transcription de la session ci-dessous ----- Différé : Délai de connexion expiré avec votreclient.com. Le message n'a pas pu être remis pendant 4 heures. Le message sera supprimé de la file d'attente [...] * = lors de l'envoi de courriels en masse :
les notifications d'état de livraison retardée sont désactivées,
l'intervalle entre les tentatives de livraison est augmenté (de dix à trente minutes),
la durée maximale de présence dans la file d'attente est plus longue (de quatre à vingt-quatre heures).
Notifications de livraison réussies
Sur demande, nous pouvons activer la « notification de distribution » pour les courriels distribués avec succès. Ainsi, pour chaque message distribué, l'expéditeur recevra un accusé de réception du serveur de destination, comme celui ci-dessous. Cette option est utile pour ceux qui ont besoin d'un accusé de réception pour chaque courriel envoyé.
Objet : Accusé de réception Corps : Le message original a été reçu à ... ----- Les adresses suivantes ont reçu des notifications de livraison réussies -----<recipient@yourcustomer.com> (Message distribué avec succès dans la boîte aux lettres) ----- Transcription de la session ci-dessous -----<recipient@yourcustomer.com> ... Livraison réussie [...]Dans de rares cas (moins de 1 % des courriels envoyés), l'accusé de réception n'est pas transmis à l'expéditeur. Cela se produit si le destinataire a activé l'option « confidentialité / absence d'accusé de réception » sur son serveur de messagerie. Ce paramètre est généralement déconseillé car il bloque également l'envoi des notifications de non-distribution.
vérification des messages électroniques
Parfois, pour comprendre ce qui se passe, il est nécessaire d'examiner les courriels qui ont été envoyés.
Sur demande, RealSender peut activer la copie automatique de tous les courriels sortants dans une boîte aux lettres dédiée.
La boîte mail est configurée pour recevoir un grand nombre de courriels rapidement et sans problème.
Les messages sont automatiquement supprimés après 7 jours.
Attention : si les messages sont envoyés depuis des comptes de messagerie personnels (même s’il s’agit de comptes professionnels),
vous devez informer l’expéditeur que les communications qu’il envoie peuvent être lues à des fins de vérification technique.
page d'état du système
Afin de vérifier le bon fonctionnement du service,
nous avons activé un environnement de contrôle automatique.
Une application externe se connecte à chaque serveur SMTP toutes les dix minutes
et envoie un message. L'envoi réussi de ce message nous permet de garantir
la disponibilité et le bon fonctionnement du système.
Le résultat est publié sur la page « statut » de votre serveur RealSender,
accessible gratuitement à l’adresse web : rsXXX-realsender.com/status
Les données sont affichées en temps réel, comme l'illustre l'exemple ci-dessous.
Les informations présentées concernent les dernières 24 heures.
2024-09-11 06:25:26 UTC rsXXX - Vérification de disponibilité toutes les dix minutes (un e-mail a été envoyé avec succès) - OK 2024-09-11 06:16:18 UTC rsXXX - Vérification de disponibilité toutes les dix minutes (un e-mail a été envoyé avec succès) - OK 2024-09-11 06:05:56 UTC rsXXX - Vérification de disponibilité toutes les dix minutes (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:55:41 UTC rsXXX - Vérification de disponibilité toutes les dix minutes (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:45:57 UTC rsXXX - Vérification de disponibilité toutes les dix minutes (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:35:58 UTC rsXXX - Vérification de disponibilité toutes les dix minutes VÉRIFICATION (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:25:27 UTC rsXXX - toutes les dix minutes VÉRIFICATION DE DISPONIBILITÉ (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:16:30 UTC rsXXX - toutes les dix minutes VÉRIFICATION DE DISPONIBILITÉ (un e-mail a été envoyé avec succès) - OK 2024-09-11 05:05:57 UTC rsXXX - toutes les dix minutes VÉRIFICATION DE DISPONIBILITÉ (un e-mail a été envoyé avec succès) - OK 2024-09-11 04:55:36 UTC rsXXX - toutes les dix minutes VÉRIFICATION DE DISPONIBILITÉ (un e-mail a été envoyé avec succès) - OK(gratuit) outils pour les postmasters
Sujets abordés dans ce domaine :
click.it génère des liens suivis
Créez des liens suivis avec retour d'information instantané par e-mail
Enigma partage ses secrets en toute sécurité
Partagez des messages secrets, des mots de passe et des fichiers par e-mail grâce à un lien sécurisé, à usage unique et sans mot de passe
archive temporaire email.locker
un endroit où les messages électroniques peuvent être stockés et récupérés en cas de besoin
service SMTP/API factice inxsend
Un faux service SMTP/API avec interface web pour tester facilement les e-mails dans les applications
testeur pour la validation SPF et DKIM
un outil de vérification en ligne pour valider les paramètres SPF et DKIM en envoyant un message électronique
Sous-sections des outils (gratuits) du postmaster
click.it génère des liens suivis
avec un retour d'information instantané par e-mail
Cette page crée des liens de suivi qui enverront les données :
» clickit.realsender.com
La version gratuite est entièrement fonctionnelle, avec certaines limitations :
- Les messages électroniques sont envoyés à la boîte aux lettres temporaire de démonstration d'inxbox et conservés pendant sept jours
- Après avoir cliqué, le navigateur affichera une page de remerciement standard
- Le domaine de suivi est « click.it »
La version payante est personnalisée et vous permet de :
- Envoyez les messages à votre adresse e-mail, par exemple : test@example.com
- Indiquez votre propre page de destination, par exemple : www.example.com/thankyou
- Utilisez votre sous-domaine de suivi, par exemple : https://click.example.com
Enigma partage ses secrets en toute sécurité
Le courrier électronique n'est ni privé ni sécurisé. Il n'a pas été conçu dans le respect de la confidentialité et de la sécurité.
Toute personne manipulant vos courriels lors de leur transmission peut les lire,
y compris votre fournisseur d'accès à Internet, un pirate informatique ou la NSA (Agence nationale de sécurité américaine).
Le chiffrement de bout en bout (E2EE) des courriels permet de garantir
que seuls l'expéditeur et le destinataire d'un message peuvent en lire le contenu.
PGP est la solution optimale pour des communications sécurisées avec un partenaire qui
l'utilise déjà. Convaincre votre interlocuteur d'adopter PGP peut s'avérer complexe.
enigma.realsender.com
« Enigma» est une application open source basée sur le projet Yopass
Elle permet de partager des messages, des mots de passe et des fichiers de manière sécurisée et éphémère (durée de validité très courte).
Saisissez un code secret (sur une ou plusieurs lignes), sa durée de validité, puis cliquez sur « Chiffrer le message ».
Partagez ensuite l'URL à usage unique avec votre destinataire.
archive temporaire email.locker
email.locker est un service de stockage permettant de conserver et de récupérer des courriels en cas de besoin.
Les courriels sont automatiquement supprimés après sept jours.
Essayez-le maintenant :
- envoyer un message à : any.word@email.locker
- Accédez à la boîte à l'adresse : https://email.locker/any.word
email.locker sont créées instantanément par l'envoi d'un courriel.
Sans inscription, l'adresse email.locker fait office de mot de passe ;
choisissez donc une adresse difficile à deviner.
Si vous recevez des informations sensibles, envisagez de réserver un coffre-fort numérique et d'en restreindre l'accès,
ou d'utiliser une adresse e-mail dédiée (par exemple, « @locker.votreentreprise.com »). Contactez-nous pour plus de détails.
Tous les messages entrants sur email.locker sont analysés à l'aide du système d'authentification RealSender,
ce qui vous permet de vérifier si l'adresse de l'expéditeur est réelle ou non.
Un préfixe est ajouté à l'objet de chaque courriel reçu,
indiquant si le domaine de l'expéditeur est correctement authentifié par SPF et DKIM.
La mention « || OK || » est ajoutée lorsque l'authenticité du domaine de l'expéditeur est confirmée à 100 %.
service SMTP/API factice inxsend
inxsend est un faux service SMTP/API permettant de tester facilement les e-mails dans les applications en envoyant tous les messages vers un seul serveur de messagerieParamètres du serveur SMTP
Configurez le serveur SMTP avec les paramètres suivants :
Nom du serveur : inxsend.realsender.com Port : 25 |ou| 2525 |ou| 587 (+TLS) |ou| 465 (+SSL) Nom d’utilisateur : CDED54 Mot de passe : 478DEDParamètres du serveur API
Utilisez l'accès API comme décrit dans les instructions «envoi via API», avec les paramètres suivants :
Adresse du serveur : (https://) inxsend-api.realsender.com/mail/send Identifiant API : CDED54 Mot de passe API : 478DEDEnvoyer un message de test
Envoyez un message à :
[votre_nom]@inxbox.realsender.com
!! Tous les messages reçus sont visibles par tous !!
(Les destinataires tiers seront rejetés)
N'hésitez pas à nous signaler tout problème rencontré.
Vérifier la réception
Ouvrez https://inxbox.realsender.com/monitor et vérifiez la réception
(utilisez le navigateur Google Chrome > Nouvelle fenêtre de navigation privée ou le navigateur Microsoft Edge).
Vous trouverez de plus amples informations sur cette boîte aux lettres à l'adresse suivante : démo de l'application inxbox.
testeur pour la validation SPF et DKIM
RealSender propose un outil de vérification en ligne gratuit
pour valider vos paramètres SPF et DKIM lors de l'envoi d'un message électronique :
- Envoyez un courriel à spf@tester.realsender.com
- Vérifiez en ligne les résultats de la validation SPF sur tester.realsender.com/spf
(l'affichage peut prendre une minute).
Lors de la vérification, un préfixe est ajouté à l'objet
si le message n'est pas correctement authentifié.
Vous trouverez des informations détaillées sur son fonctionnement dans la
section « Principes de base de l’authentification par e-mail » du site web :
tendances en matière de courriel
Sujets abordés dans ce domaine :
Directives d'authentification des courriels
Instructions pour la configuration des protocoles SPF, DKIM et DMARC pour l'authentification des e-mails
une bonne alternative aux e-mails BCC
Liste « unidirectionnelle » Mailman, une configuration spéciale pour les newsletters ou les annonces
proxy inverse pour serveurs SMTP
Comment améliorer la sécurité, les performances et l'évolutivité de votre serveur SMTP
Comment extraire les adresses e-mail
Vous pouvez obtenir les données souhaitées à l'aide d'expressions régulières
Comment protéger les domaines « NO-MAIL » ?
une méthode simple pour protéger les domaines qui n'envoient pas d'e-mails contre les abus
Pourquoi les entreprises utilisent-elles les SMS ?
Pourquoi les entreprises utilisent-elles les SMS ?
Comment gérer les e-mails rejetés
Comment gérer les courriels retournés pour éviter d'en subir les conséquences négatives
Comment vérifier si mon serveur SMTP est sécurisé ?
Comment vérifier si mon serveur SMTP est sécurisé ?
Paramètres DNS pour l'envoi d'e-mails
Quels paramètres DNS de domaine sont nécessaires pour envoyer des e-mails ?
comment gérer les listes de diffusion
comment gérer les listes de diffusion avec prévoyance
comment envoyer des newsletters
Comment envoyer des newsletters tout en préservant la qualité de sa liste et l'intérêt de ses destinataires ?
comment envoyer des e-mails privés
Comment envoyer des e-mails privés et chiffrés
Comment envoyer et limiter les e-mails en copie cachée (BCC)
Comment envoyer et limiter les e-mails en copie cachée (Bcc) : avantages, inconvénients et conclusions
mesurer le marketing par e-mail
comment mesurer la performance de vos campagnes de marketing par e-mail
ce qui est considéré comme du SPAM
Quels utilisateurs et serveurs de messagerie sont considérés comme des courriels indésirables ?
Clients de messagerie open source
Comment reprendre le contrôle de sa messagerie grâce à des clients de messagerie open source prêts à l'emploi ?
Courriel professionnel et confidentialité
Courriels des employés : peuvent-ils être lus ? peuvent-ils être sauvegardés ? peuvent-ils être archivés ?
Protéger les courriels contre le spam
Comment protéger ses courriels professionnels contre le spam
Fonctionnement de DMARC - mise à jour
Fonctionnement de DMARC avec Gmail et Office 365 - Mise à jour
Domaine DKIM pour DMARC
Comment l'alignement du domaine DKIM affecte l'authentification DMARC
fournisseurs de messagerie électronique les plus populaires
Quels sont les fournisseurs de messagerie électronique les plus populaires en 2020 ?
Comment fonctionne DMARC
Comment DMARC fonctionne avec Gmail et Office 365
Sous-sections des tendances en matière de courriel
Directives d'authentification des courriels
ATTENTION !! Ce document a été traduit automatiquement de l'italien
Lignes directrices
Configuration du service de messagerie pour l'authentification
L'Agence nationale italienne de cybersécurité a publié les lignes directrices pour la configuration du service de messagerie électronique en vue de l'authentification, dans le but de renforcer la fiabilité du service de messagerie pour toutes les organisations intéressées et d'accroître son niveau global de sécurité.
Contrôle de version
| VERSION | DATE DE PUBLICATION | NOTES |
|---|---|---|
| 1.0 | Avril 2026 | Première publication. |
INDICE
1. Introduction
1.1. Prémisse
Le courrier électronique représente aujourd'hui l'un des services les plus essentiels dans le contexte numérique, car il figure parmi les principaux canaux utilisés par les organisations et les utilisateurs pour la communication et l'échange d'informations1.
Le fonctionnement du service de messagerie, et notamment la transmission des messages, repose sur le protocole SMTP qui, cependant, n'intègre pas nativement de mécanismes adéquats pour l'authentification de l'expéditeur et la protection de la confidentialité et de l'intégrité des messages. Ces vulnérabilités l'exposent à des risques d'attaques telles que l'usurpation d'identité, le phishing, la falsification et l'interception des messages en transit.
Pour atténuer les faiblesses du protocole SMTP et ainsi réduire le risque lié aux attaques susmentionnées, des mécanismes d'authentification de l'expéditeur et de protection de l'intégrité des messages ont été développés au fil du temps, tels que SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) et DMARC (Domain-based Message Authentication, Reporting and Conformance).
Ces lignes directrices illustrent ces mécanismes dans le but de renforcer la fiabilité du service de messagerie électronique et d'accroître son niveau global de sécurité, en particulier en référence aux menaces décrites au chapitre 4.
Les contre-mesures et les protocoles nécessaires à la protection de la confidentialité des messages électroniques (tels que S/MIME et OpenPGP qui concernent le chiffrement des messages) ne font pas l'objet des présentes directives.
1.2. Règlement de référence
| RÈGLEMENT | DESCRIPTION |
|---|---|
| Périmètre national de cybersécurité (PSNC) | Décret-loi du 21 septembre 2019, n° 105. Dispositions urgentes concernant le périmètre national de cybersécurité et la discipline des pouvoirs spéciaux dans les secteurs d'importance stratégique. |
| Réglementation du cloud pour l'administration publique | Décret directeur ACN n° 21007/24 du 27 juin 2024. |
| Décret législatif du 4 septembre 2024, n° 138 | Décret législatif du 4 septembre 2024, n° 138. Transposition de la directive (UE) 2022/2555 relative aux mesures visant à assurer un niveau élevé et commun de cybersécurité dans l’ensemble de l’Union, modifiant le règlement (UE) n° 910/2014 et la directive (UE) 2018/1972 et abrogeant la directive (UE) 2016/1148. |
1.3. Documents de référence
| TITRE ET ADRESSE DE PUBLICATION |
|---|
| Note technique n° 1945 du NIST. https://nvlpubs.nist.gov/nistpubs/TechnicalNotes/NIST.TN.1945.pdf |
| NIST SP 800-177 R1 https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-177r1.pdf |
| ACN. Cadre d'authentification des courriels. https://www.acn.gov.it/portale/w/framework-di-autenticazione-per-la-posta-elettronica |
| RFC 5321 – Protocole de transfert de courrier simple https://datatracker.ietf.org/doc/html/rfc5321 |
| RFC 5322 – Format des messages Internet https://datatracker.ietf.org/doc/html/rfc5322 |
| RFC 7208 – Cadre de politique d'expéditeur (SPF) pour l'autorisation d'utilisation des domaines dans les courriels, version 1 https://datatracker.ietf.org/doc/html/rfc7208 |
| RFC 6376 – Signatures de courrier électronique identifiées par DomainKeys (DKIM) https://datatracker.ietf.org/doc/html/rfc6376 |
| RFC 7489 – Authentification, rapport et conformité des messages basés sur le domaine (DMARC) https://datatracker.ietf.org/doc/html/rfc7489 |
2. Contexte réglementaire
Afin de protéger les actifs numériques du pays, notamment les services de messagerie électronique et les infrastructures qui les hébergent, un large éventail de mesures de sécurité, issues de la législation en vigueur, est en place et fait l'objet de mises à jour constantes.
Le plus haut niveau de protection des services les plus critiques du pays, liés à la protection de la sécurité nationale, est assuré par le Périmètre national de cybersécurité, établi par le décret-loi n° 105 du 21 septembre 2019, modifié par la loi n° 133 du 18 novembre 2019. Ce périmètre prévoit des mesures de sécurité à très haut niveau de protection, détaillées à l'annexe B du décret du Premier ministre n° 81 du 14 avril 2021, qui s'appliquent aux réseaux, systèmes d'information et services informatiques des entités publiques et privées dont dépend l'exercice d'une fonction essentielle de l'État ou la fourniture d'un service essentiel au maintien des activités civiles, sociales ou économiques fondamentales pour les intérêts de l'État, et dont la compromission pourrait porter atteinte à la sécurité nationale.
Par ailleurs, les services de messagerie électronique, comme tous les services numériques de l'administration publique, sont soumis aux dispositions du Règlement sur le cloud, adopté en application de l'article 33-septies du décret-loi n° 179 du 18 octobre 2012 et mis à jour par l'Agence nationale de la cybersécurité (ACN) par le décret directeur n° 21007 du 27 juin 2024. Conformément à ce Règlement, toutes les administrations publiques sont tenues de classer leurs données et services numériques en trois catégories : ordinaires, critiques ou stratégiques, selon le modèle établi par l'ACN. Cette démarche vise à garantir que les données et services numériques de l'administration publique soient traités et fournis via des infrastructures numériques et des services cloud conformes aux exigences, notamment de sécurité, adaptées aux risques liés au niveau de classification correspondant, tel que défini par le Règlement.
Le décret législatif du 4 septembre 2024, n° 138 (dit décret NIS) transposant la directive (UE) 2022/2555 a également établi – par le biais des annexes 1 et 2 de la décision ACN 379907/2025 – les mesures de sécurité de base que les entités essentielles et importantes doivent adopter aux fins des obligations prévues aux articles 23 et 24 du décret NIS, définissant un cadre de sécurité pour renforcer la protection des réseaux et des systèmes d’information, y compris les services de messagerie électronique.
3. Architecture du service de messagerie électronique
Comme indiqué dans le préambule, le fonctionnement du service de messagerie électronique repose sur le protocole SMTP qui régule la transmission des messages électroniques de l'expéditeur au destinataire.
Le protocole SMTP a été initialement défini en 1982comme un protocole de stockage et de retransmission. L'expéditeur génère un message via son client de messagerie (également appelé agent utilisateur de messagerie ou MUA), qui l'envoie au serveur de messagerie de l'expéditeur. Ce dernier, par l'intermédiaire d'un composant appelé agent de transfert de messagerie (MTA), transmet le message, éventuellement via un ou plusieurs MTA intermédiaires, pour le livrer au MTA du serveur de messagerie de destination. Le destinataire accède ensuite au message via son client de messagerie (MUA)[1].
Le MTA est donc un composant du service de messagerie qui gère la transmission des messages électroniques de l'expéditeur au destinataire. Les composants MTA sont présents sur les serveurs de messagerie de l'expéditeur et du destinataire, et des MTA intermédiaires peuvent également être configurés, par exemple pour gérer les listes de distribution.
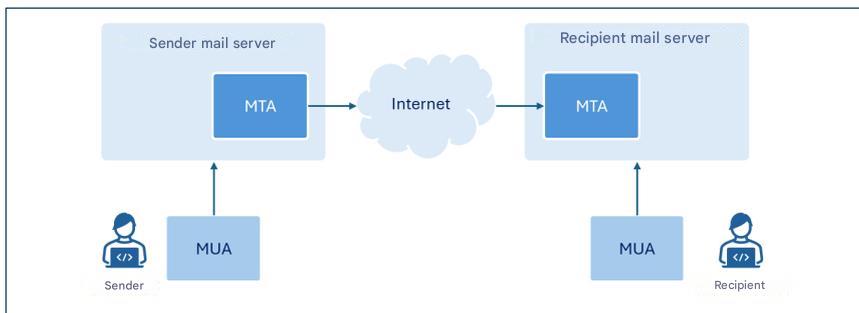
Cette figure ne représente que les composants pertinents pour les présentes recommandations.
Bien que le terme MTA désigne un composant spécifique des serveurs de messagerie3, étant donné que, dans le cadre de ce document, on se réfère principalement à ces derniers dans leur fonction de MTA, là où il n'y a pas d'ambiguïté, par souci de simplicité, le terme serveur de messagerie sera souvent utilisé à la place du terme plus spécifique MTA.
Ce guide porte sur la configuration des protocoles SPF, DKIM et DMARC afin de permettre aux serveurs de messagerie de vérifier l'authenticité et l'intégrité des messages électroniques.
4. Menaces
Le protocole SMTP présenté au chapitre précédent a été initialement conçu pour fonctionner au sein d'un réseau académique relativement restreint et ne prenait pas en compte les aspects liés à la sécurité des messages transmis ni à l'authentification de l'expéditeur [1].
La diffusion croissante du courrier électronique et les faiblesses intrinsèques du protocole SMTP ont favorisé, au fil du temps, l'émergence d'attaques dont les principaux types sont brièvement illustrés dans les paragraphes suivants.
4.1. Usurpation d'identité de l'expéditeur
L'usurpation d'identité est une technique de cyberattaque utilisée pour falsifier l'adresse de l'expéditeur d'un message et faire croire que ce dernier provient d'une adresse fiable (comme celle d'un collègue, d'une connaissance ou de sa propre banque), incitant ainsi le destinataire à effectuer des actions potentiellement dangereuses, comme ouvrir une pièce jointe ou cliquer sur des liens contenus dans le message.
Ce type d'attaque est relativement simple à réaliser, car le protocole SMTP ne comprend pas de mécanismes d'authentification de l'expéditeur et, par conséquent, il est possible, via le client de messagerie, de configurer n'importe quelle adresse d'expéditeur lors de l'envoi du message.
Adresse e-mail de l'expéditeur : envelope-from et message-from
Le format des messages électroniques prévoit deux champs distincts pour indiquer l'adresse électronique de l'expéditeur. Ces champs sont nommés envelope-from et message-from : le premier (également appelé chemin de retour car il spécifie l'adresse électronique à laquelle doivent être envoyés les messages d'erreur générés lorsqu'un message n'atteint pas son destinataire) est l'adresse utilisée pour acheminer correctement le message ; le second est l'adresse affichée par le destinataire dans l'en-tête du message reçu.
Par analogie avec l'envoi d'une lettre sous enveloppe par voie postale traditionnelle, l' de l'expéditeur figurant sur l'enveloppe de la lettre correspond à l'en-tête de la lettre indiquant qui a écrit au destinataire.
Il est important de noter que les deux adresses peuvent ne pas correspondre. Cette distinction permet de gérer des situations telles que, par exemple, le transfert de messages provenant de services tiers, la distribution via des listes de diffusion ou les réponses automatiques par courriel.
Il est en effet possible d'indiquer n'importe quel expéditeur à la fois au de l'expéditeur du message (adresse électronique de l'expéditeur affichée par le destinataire dans l'en-tête du message reçu) et au niveau de l'expéditeur de l'enveloppe (adresse électronique de l'expéditeur utilisée pour la transmission du message).
Pour contrer ces menaces, il est donc essentiel de mettre en place des mécanismes permettant d'authentifier de manière fiable l'expéditeur et de vérifier que la personne qui a envoyé le message est effectivement autorisée à le faire.
4.2. Hameçonnage
L’hameçonnage est une technique de cyberattaque visant à l’acquisition frauduleuse d’informations (telles que, par exemple, des identifiants de connexion, des numéros de carte de crédit ou d’autres données sensibles), généralement en envoyant des messages trompeurs qui simulent une origine provenant d’expéditeurs fiables3.
L’usurpation d’identité, examinée dans le paragraphe précédent, est l’une des principales techniques utilisées par un attaquant pour falsifier l’identité de l’expéditeur et faire croire que le message provient d’un utilisateur ou d’un domaine légitime.
Alternativement, une adresse/un domaine d'expéditeur similaire à celui que le destinataire peut reconnaître peut être utilisé, en modifiant, par exemple, le nom d'affichage4 afin de renforcer l'authenticité apparente du message.
Pour envoyer des messages d'hameçonnage, il est également possible d'utiliser des comptes légitimes préalablement compromis par l'attaquant.
Un message d'hameçonnage contient généralement un contenu conçu pour générer un sentiment d'urgence, d'inquiétude ou d'intérêt économique chez le destinataire, créant ainsi des situations qui l'incitent à réagir impulsivement et à effectuer des actions spécifiques telles que l'ouverture de pièces jointes malveillantes ou le clic sur des liens qui redirigent vers des sites Web apparemment légitimes, mais qui ont en réalité été créés par l'attaquant dans le but de voler des informations et/ou d'installer des logiciels malveillants.
Les attaques de phishing consistent généralement à envoyer le même message électronique à un grand nombre de victimes, sans adapter le texte au profil spécifique de chacune.
Une variante du phishing est ce qu'on appelle le spear phishing, dans lequel l'attaquant connaît et cible spécifiquement le profil de la victime.
Contrairement à un courriel d'hameçonnage générique, un message d'hameçonnage ciblé utilise des informations contextuelles plus précises pour convaincre l'utilisateur qu'il interagit avec un expéditeur fiable [2].
4.3. Falsification de messages
Le contenu d'un message électronique, comme toute autre communication transitant sur le réseau Internet qui n'utilise pas de techniques de chiffrement de bout en bout (E2EE), peut être intercepté et modifié pendant son transit entre l'expéditeur et le destinataire (un type de menace communément appelé attaque de l'homme du milieu).
Par conséquent, outre la perte de confidentialité, le message reçu pourrait ne pas correspondre à celui initialement rédigé par l'expéditeur.
Un attaquant pourrait, par exemple, manipuler le contenu du message pour lui faire croire qu'il provient d'un expéditeur fiable, modifier le texte ou les liens et/ou pièces jointes présents dans le message, ou encore insérer un code malveillant.
Le destinataire, se fiant à l'authenticité apparente du message, peut ainsi être amené à effectuer des actions potentiellement nuisibles, telles que la communication d'identifiants de connexion, l'autorisation de paiements ou l'ouverture de fichiers malveillants.
Pour contrer ces menaces, il est donc essentiel d'adopter des mécanismes garantissant l'intégrité et l'authenticité du message, en s'assurant que le contenu reçu n'a pas été modifié et que l'expéditeur est bien celui qu'il prétend être.
5. Contre-mesures
Le chapitre 2 a rappelé la réglementation relative aux mesures de sécurité applicables à la protection des services de messagerie électronique. Le présent document vise principalement à fournir un guide pour la mise en œuvre des mesures de sécurité prévues par cette réglementation et présentées à l'annexe A, qui concernent également la configuration des services de messagerie électronique, afin d'atténuer les risques liés aux menaces abordées au chapitre 4.Il convient toutefois de noter que les indications contenues dans ces lignes directrices s'adressent également aux personnes non soumises à la réglementation susmentionnée.
Les mesures de sécurité en question ne concernent pas explicitement la configuration du service de messagerie, mais – selon la réglementation applicable – la configuration des systèmes informatiques et des systèmes de contrôle industriel (PSNC et réglementation sur le cloud) ou des systèmes d'information et de réseau (NIS2). Les services de messagerie visés par ces lignes directrices relèvent de ces deux types de systèmes.
En particulier, les SPF, DKIMet DMARC sont illustrés ci-dessous ; ils fournissent des mécanismes de sécurité conçus dans le but de renforcer la sécurité globale du service de messagerie électronique et notamment l’authentification de l’expéditeur et le contrôle de l’intégrité des messages.
5.1. FPS
SPF – Sender Policy Framework est un protocole d'authentification, formalisé par la RFC 7208, qui permet à un propriétaire de domaine de spécifier quelles adresses IP sont autorisées à envoyer des messages électroniques en son nom et d'établir les politiques que le destinataire doit appliquer si l'adresse IP associée au domaine5 de l'adresse électronique de l'expéditeur ne figure pas parmi celles explicitement autorisées.
Les adresses IP autorisées sont répertoriées dans un enregistrement DNS TXT relatif au domaine de l'expéditeur, appelé enregistrement SPF et illustré dans la section suivante de ce paragraphe.
De cette manière, le serveur de messagerie du destinataire6, lorsqu'il reçoit un message d'un domaine donné, peut interroger l'enregistrement SPF correspondant et authentifier son origine en vérifiant que l'adresse IP à partir de laquelle le message a été reçu figure parmi celles autorisées à envoyer des messages au nom du domaine.
Il est important de noter que le domaine vérifié au niveau SPF est celui de l'expéditeur (enveloppe). Par conséquent, l'adoption du protocole SPF seul ne suffit pas à contrer l'usurpation d'identité, car ce type d'attaque peut être mené au niveau de l'expéditeur (message)7.
Si une organisation externalise, en tout ou en partie, son service de messagerie auprès d'un tiers, tel qu'un fournisseur de services cloud, elle doit s'assurer que les messages envoyés par ce fournisseur passent les contrôles SPF. À cette fin, l'organisation doit inclure dans son enregistrement SPF les adresses IP à partir desquelles les fournisseurs envoient des courriels au nom de son domaine.
Dans le cas du transfert automatique de courriels, les messages étant généralement redirigés par un serveur intermédiaire, l'adresse IP effectuant la livraison finale ne correspond plus à celle initialement autorisée par le domaine de l'expéditeur. Dans ce cas, afin d'éviter l'échec de la vérification SPF, il est nécessaire d'autoriser également les serveurs de transfert intermédiaires, ou de recourir à des mécanismes tels que SRS (Sender Rewriting Scheme) ou ARC (Authenticated Received Chain), qui peuvent s'avérer plus efficaces, notamment en présence de nombreux serveurs de transfert intermédiaires.
Il convient de souligner que, pour que le protocole SPF soit véritablement efficace, il doit être correctement configuré non seulement par l'expéditeur, mais aussi par le destinataire. En particulier :
- L' expéditeur doit publier l'enregistrement SPF sur le serveur DNS concerné déclarant les adresses autorisées à envoyer des courriels en son nom ;
- Le destinataire doit configurer son propre serveur de messagerie afin qu'il exécute la vérification SPF sur les messages reçus et applique de manière cohérente les politiques qui en résultent.
5.1.1. Enregistrement SPF
Un enregistrement SPF est un enregistrement DNS de type TXT dont le nom correspond au domaine de l'expéditeur et dont le contenu est constitué8 par la section indiquant la version9 et une série de directives qui indiquent le comportement du serveur de messagerie du destinataire lorsqu'il y a correspondance entre l'adresse IP du domaine de l'expéditeur et une directive.
Les directives sont formées par un mécanisme précédé d'un qualificateur. Les principaux mécanismes utilisés dans les enregistrements SPF sont : [2]:
- ip4, liste les adresses IPv4 autorisées ;
- ip6, liste les adresses IPv6 autorisées ;
- a, autorise les adresses IP présentes dans l'enregistrement A du domaine ;
- mx, autorise les adresses IP liées aux enregistrements MX du domaine ;
- include, autorise les adresses IP présentes dans l'enregistrement SPF d'un autre domaine ;
- « all» représente toutes les adresses IP qui n'ont pas été explicitement autorisées par d'autres mécanismes.
En particulier, le « all » permet d'établir des politiques pour les messages provenant d'adresses IP qui n'ont pas été déclarées par les mécanismes précédents.
De plus, SPF fournit les qualificateurs suivants à associer aux mécanismes :
- + (pass) indique que les adresses IP correspondant au mécanisme associé sont autorisées. Il s'agit du qualificateur par défaut si aucun autre n'est spécifié ;
- - (échec) indique que les adresses IP correspondant au mécanisme associé ne sont pas autorisées ;
- ~ (softfail) indique que les adresses IP correspondant au mécanisme associé ne sont probablement pas autorisées. Cette déclaration est plus incertaine que la précédente. Dans ces cas, le message doit être accepté mais marqué pour une analyse plus approfondie ; il est utilisé par exemple dans les cas de débogage ou lorsqu'il est prévu que la vérification SPF pourrait échouer ;
- ? (Neutre) indique qu'aucune indication n'est donnée pour les adresses IP correspondant au mécanisme associé. Le comportement par défaut consiste à accepter le message.
Il est important de souligner qu'en pratique, l'enregistrement SPF est composé de manière à spécifier les adresses IP autorisées, puis à utiliser la directive `-all` pour indiquer que toutes les autres adresses ne sont pas autorisées (voir les exemples ci-dessous). Cette configuration est recommandée car elle permet d'indiquer explicitement les adresses IP autorisées et d'exclure toutes les autres.
En tout cas, il est recommandé de ne jamais utiliser la directive +all (ou son équivalent all) car elle correspondrait à l'autorisation de toutes les adresses IP.
Exemples d'enregistrements SPF
Autoriser une adresse IP spécifique
v=spf1 ip4:203.0.113.0 -all
L'enregistrement SPF ci-dessus utilise la version 1 et autorise l'adresse IP 203.0.113.0 via le mécanisme ip4 (en réalité, aucun qualificateur n'étant spécifié pour ce mécanisme , le qualificateur par défaut « + » est utilisé implicitement). La directive « -all » , formée par le mécanisme « all » et le qualificateur « - » (échec), indique que toutes les autres adresses ne sont pas autorisées.
Autoriser un espace d'adressage IP spécifique
v=spf1 ip4:203.0.113.0/24 -all
L'enregistrement SPF présenté ci-dessus est analogue au précédent, mais autorise toutes les adresses IP de l' 203.0.113.0/24 .
Autoriser plusieurs adresses IP
v=spf1 ip4:203.0.113.22 ip4:203.0.113.44 -tous
L'enregistrement SPF indiqué ci-dessus autorise exclusivement les adresses IPv4 203.0.113.22 et 203.0.113.44.
Autoriser les adresses d'enregistrement MX et un domaine spécifique
v=spf1 mx include:spf.emailprovider.it -all
L'enregistrement SPF présenté ci-dessus autorise exclusivement les adresses IP des enregistrements MX du même domaine que l'enregistrement SPF et celles autorisées du domaine spf.emailprovider.it (par exemple, le domaine d'un fournisseur de services de messagerie).
5.1.2. Processus d'authentification
Si la vérification SPF est correctement configurée, le serveur de messagerie du destinataire, à la réception d'un nouveau message, récupère l'enregistrement SPF du domaine de l'expéditeur en interrogeant le serveur DNS qui contient les enregistrements de ce domaine, à partir de l'adresse indiquée dans le champ « De ». Par exemple, si l'adresse indiquée dans le champ « De » est alice@example.com, le serveur de messagerie du destinataire récupère l'enregistrement SPF du domaine example.com.
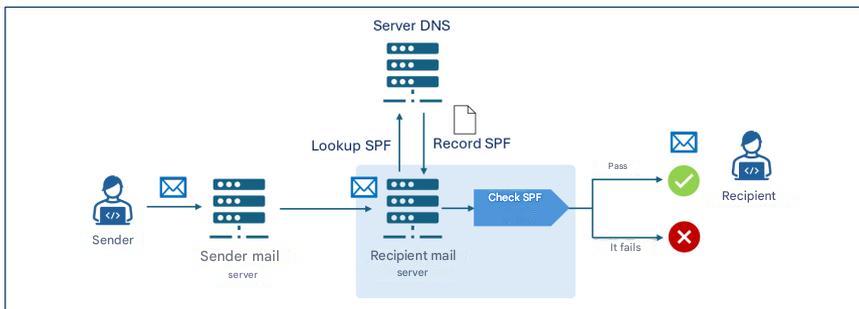
Le serveur de messagerie du destinataire effectue ensuite la vérification SPF, en analysant l'enregistrement SPF pour déterminer si l'adresse IP d'où provient le message est autorisée à envoyer des courriels pour le example.com . Si le message est validé par la vérification SPF, il est remis au destinataire.
Par exemple, si l'enregistrement SPF du domaine example.com était v=spf1 ip4:203.0.113.22 -all, la vérification ne réussirait que si l'adresse IP du serveur expéditeur était 203.0.113.22 , tandis qu'elle échouerait pour toute autre adresse.
5.2. DKIM
DKIM – DomainKeys Identified Mail est un protocole d'authentification, formalisé par la RFC 6376, qui permet à un propriétaire de domaine de garantir l'authenticité des messages électroniques envoyés en apposant une signature numérique (signature DKIM) générée par le serveur de messagerie via des algorithmes de cryptographie publics et insérée dans les en-têtes du message à transmettre.
Pour permettre au destinataire de vérifier que le message n'a pas été modifié pendant la transmission, la clé publique associée à la signature DKIM est conservée dans un enregistrement TXT du DNS public du domaine de l'expéditeur, appelé enregistrement DKIM, qui est interrogé par le serveur de messagerie du destinataire lors de la réception du message.
La signature et l'enregistrement DKIM sont illustrés dans les sections suivantes de ce paragraphe.
Comme pour SPF, DKIM doit également être correctement configuré par l'expéditeur et le destinataire, et en particulier :
- L'expéditeur doit configurer son serveur de messagerie pour générer des signatures DKIM et publier l'enregistrement DKIM sur le serveur DNS correspondant ;
- Le destinataire doit configurer son serveur de messagerie afin qu'il effectue une vérification DKIM sur les messages reçus.
5.2.1. Signature DKIM
La signature DKIM est générée à partir d'éléments désignés du corps et des en-têtes du message et se compose d'une série de paires clé-valeur qui spécifient des éléments parmi lesquels :
- v: version du protocole10;
- a: algorithme de chiffrement utilisé11;
- d: domaine de signature déclarant l'authenticité du message12;
- s: sélecteur indiquant quelle clé publique DKIM rechercher dans l'enregistrement DNS13;
- h: liste des en-têtes d'e-mail inclus dans la signature14;
- bh: hachage du corps du message encodé au format base6415;
- b: signature numérique réelle générée avec la clé privée et encodée au format base6416;
- x: date de validité de la signature ;
- c: type de canonisation.
La canonisation est le processus de normalisation des éléments d'un message avant sa signature numérique, afin de réduire l'impact des petites modifications pouvant survenir lors de sa transmission, telles que les espaces ou les sauts de ligne répétés. Il existe deux types de canonisation : la canonisation simple, qui exige une correspondance exacte entre le message original et le message reçu, et assouplie, qui applique des normalisations comme la suppression des espaces, la conversion des majuscules en minuscules dans les en-têtes et la réduction du nombre de lignes vides consécutives dans le corps du message.
5.2.2. Enregistrement DKIM
L'enregistrement DKIM est stocké dans un enregistrement DNS de type TXT dont le nom suit la structure selector._domainkey.domain, où _domainkey est une étiquette indiquant qu'il s'agit bien d'un enregistrement DKIM. Le contenu de l'enregistrement DKIM est constitué d'une série de paires clé-valeur spécifiant des éléments parmi lesquels :
- v: version du protocole ;
- k: type de clé, qui par défaut est RSA ;
- p: clé publique encodée au format base64.
Exemple d'enregistrement DKIM
Nom : s1._domainkey.example.com
Valeur : v=DKIM1 ; k=rsa ; p=Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...
L'enregistrement DKIM d'exemple est associé au sélecteur s1 du example.com , utilise la version 1 et contient la clé publique RSA encodée au format base64 (Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...).
5.2.3. Processus d'authentification
Si le protocole DKIM est correctement configuré sur les serveurs de messagerie de l'expéditeur et du destinataire, le processus d'authentification et de vérification DKIM prévoit que le serveur de messagerie de l'expéditeur crée la signature DKIM du message, comme décrit au paragraphe 5.2.1, et l'ajoute au message lui-même. Plus précisément, la signature DKIM contient dans le champ « d » le domaine de signature et dans le champ « b » la signature numérique du message, générée avec la clé privée de ce domaine.
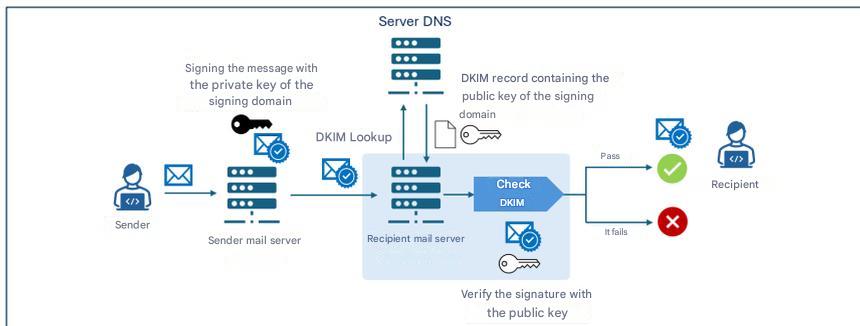
À la réception d'un message, le serveur de messagerie du destinataire récupère l'enregistrement DKIM du domaine signataire (d de la signature DKIM) auprès du serveur DNS contenant les enregistrements de ce domaine. Il utilise ensuite la clé publique contenue dans l'enregistrement DKIM pour vérifier la signature numérique (b ) de la signature DKIM. Si la vérification est concluante, le message est remis au destinataire.
5.2.4. Aspects cryptographiques
Sur le plan cryptographique, DKIM a historiquement utilisé l' algorithme RSA , en particulier dans la variante rsa-sha256 , considérée comme la norme depuis 2007. La nouvelle alternative, introduite par la RFC 8463 , est Ed25519-SHA256 , une forme moderne de signature numérique basée sur des courbes elliptiques qui garantit une plus grande efficacité et des clés beaucoup plus compactes.
Sur le plan technique, RSA, avec une longueur de clé de 2048 bits, demeure la norme universelle, mais les clés sont longues et les signatures relativement volumineuses. Ed25519, quant à lui, offre des clés neuf fois plus courtes et des signatures quatre fois plus petites, avec des performances de signature jusqu'à trente fois supérieures à celles de RSA 2048. Malgré ces avantages, son adoption en production reste limitée : en 2026, Ed25519 n'est vérifié que par quelques fournisseurs, tandis que certains opérateurs majeurs ne prennent pas en charge de manière fiable la signature ni la vérification, ce qui le rend inadapté comme solution unique en production.
Pour cette raison, malgré sa supériorité technique, l'utilisation d' Ed25519 n'est pas recommandée , au moment de la rédaction du présent document, sauf en combinaison avec RSA , via une double signature , à titre expérimental et comme mesure de compatibilité future. Tant que les principaux fournisseurs n'auront pas pleinement mis en œuvre sa vérification, RSA demeure essentiel pour garantir une fiabilité maximale de la livraison des messages.
En ce qui concerne la sécurité à long terme, il est important de rappeler que ni RSA ni Ed25519 ne sont résistants aux attaques des futurs ordinateurs quantiques [3], et la transition vers des algorithmes post-quantiques nécessitera de nouvelles normes DKIM qui n'existent pas actuellement, ce qui rend essentiel de surveiller les développements de la cryptographie de nouvelle génération et les futures recommandations de l'ACN dans ce domaine.
En ce qui concerne la gestion des clés cryptographiques, la clé privée DKIM doit être protégée par des mesures de sécurité rigoureuses, en la conservant sur des systèmes isolés accessibles uniquement aux services autorisés, en adoptant des permissions restrictives, une rotation périodique et une surveillance constante pour empêcher tout accès non autorisé ou toute compromission.
5.3. DMARC
DMARC – Domain-based Message Authentication, Reporting and Conformance est un protocole d'authentification, formalisé par la RFC 7489, qui intègreles mécanismes SPF et DKIM permettant à un propriétaire de domaine de spécifier, aux destinataires des messages transmis à partir de ce domaine, les politiques de gestion des messages qui échouent aux vérifications SPF et DKIM.
Plus précisément, DMARC introduit un mécanisme d'authentification, appelé alignement, qui vérifie la correspondance entre les domaines authentifiés par SPF et DKIM et le domaine associé au « de » du message reçu. Il est important de noter que la vérification d'alignement entre le « de » et le domaine SPF/DKIM échoue systématiquement si la vérification SPF/DKIM correspondante échoue (voir figure 4).
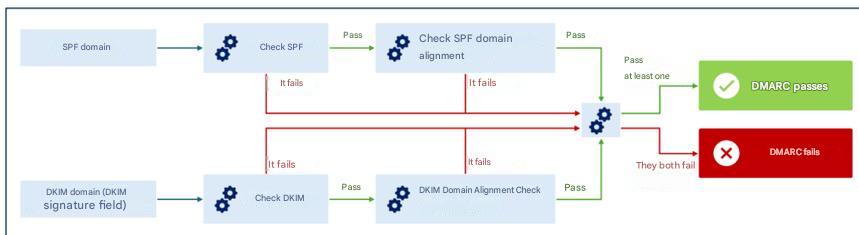
L'alignement peut être vérifié en strict , où une correspondance exacte est requise entre les domaines authentifiés par SPF/DKIM et celui relatif au message-from , ou en mode souple, où il suffit que les domaines principaux correspondent, même si les sous-domaines peuvent être différents.
Par exemple, en permissif , pour les domaines sub1.example.com et sub2.example.com, un alignement serait trouvé à des fins de vérification DMARC (puisque le domaine principal, example.com, est identique). En strict , en revanche, la vérification d'alignement DMARC échouerait en raison de l'absence de correspondance exacte entre les domaines.
Grâce à la vérification d'alignement, même si un attaquant réussissait à passer les contrôles SPF et/ou DKIM en utilisant un message provenant d'une enveloppe différente de celle authentifiée par SPF et/ou du domaine de signature authentifié, DMARC détecterait toujours la divergence, assurant une vérification cohérente et fiable de l'identité de l'expéditeur [2] .
Les politiques de gestion des messages qui échouent19 sont spécifiées dans un enregistrement TXT du serveur DNS relatif du domaine de l'expéditeur appelé enregistrement DMARC et illustrées dans la section suivante de ce paragraphe.
DMARC permet également d'indiquer aux destinataires d'envoyer des rapports aux propriétaires des domaines expéditeurs concernant les messages prétendant provenir de ce domaine. Ainsi, le propriétaire du domaine peut vérifier si son domaine est utilisé de manière non autorisée et dans quelle mesure, en analysant, par exemple, le nombre de messages qui lui sont effectivement attribués parmi l'ensemble des messages revendiquant son origine.
Comme pour SPF et DKIM, DMARC doit également être correctement configuré par l'expéditeur et le destinataire, et en particulier :
- l'expéditeur doit publier l'enregistrement DMARC dans son DNS spécifiant les politiques selon lesquelles gérer les messages ne passant pas la vérification DMARC ;
- Le destinataire doit configurer son serveur de messagerie pour exécuter la vérification DMARC sur les messages reçus.
5.3.1. Enregistrement DMARC
Le nom de l'enregistrement DMARC a la structure _dmarc.domaine, où _dmarc est une étiquette utilisée pour indiquer que l'enregistrement DNS est un enregistrement DMARC et domaine est le domaine auquel la politique fait référence.
L'enregistrement DMARC se compose d'une série de paires clé-valeur spécifiant des éléments parmi lesquels :
- v: Protocole DMARC version20;
- p: politique à appliquer aux messages échouant à la vérification DMARC, peut prendre l'une des valeurs suivantes :
aucune,quarantaine,rejet; - aspf: mode d'alignement à appliquer à la vérification SPF (peut être
relâché, valeur par défaut oustrict) ; - adkim: mode d'alignement à appliquer à la vérification DKIM (peut être
relâché, valeur par défaut oustrict) ; - rua: adresses électroniques auxquelles envoyer des rapports agrégés contenant des informations statistiques et récapitulatives sur les messages reçus du domaine de l'expéditeur ;
- ruf: adresses e-mail auxquelles envoyer des rapports détaillés sur les messages individuels reçus du domaine de l'expéditeur qui ont échoué à la vérification DMARC.
Exemple d'enregistrement DMARC
Nom :
_dmarc.example.com
Valeur :
v=DMARC1 ; p=reject ; rua=mailto:dmarc-reports@example.com ; ruf=mailto:dmarc-fail@example.com ; adkim=s ; aspf=s
L'enregistrement DMARC d'exemple est associé au domaine example.com , utilise la version 1 et spécifie la politique de rejet des messages échouant à la vérification DMARC, demandant le mode strict pour la vérification de l'alignement des domaines SPF et DKIM et pour transmettre des rapports agrégés à l'adresse électronique dmarc-reports@example.com et des rapports d'échec à l'adresse dmarc-fail@example.com .
5.3.2. Politiques DMARC
Comme indiqué dans le paragraphe précédent, l'enregistrement DMARC indique la politique que le serveur de messagerie du destinataire doit appliquer aux messages qui ne réussissent pas la vérification DMARC. Les politiques possibles sont les suivantes :
- aucun: le domaine de l'expéditeur ne donne aucune indication concernant la livraison des messages dont la vérification DMARC a échoué ;
- mise en quarantaine: le domaine de l'expéditeur indique que les messages ne passant pas la vérification DMARC doivent être considérés comme suspects (par exemple, soumis à un examen plus approfondi, traités comme spam ou étiquetés comme suspects) ;
- rejeter: le domaine de l'expéditeur indique que les messages ne passant pas la vérification DMARC doivent être rejetés.
5.3.3. Processus de vérification et d'application des polices d'assurance
Si le protocole DMARC est correctement configuré sur les serveurs de messagerie de l'expéditeur et du destinataire, à la réception du message, le serveur de messagerie du destinataire récupère les enregistrements SPF et DKIM pour effectuer les vérifications correspondantes, ainsi que l'enregistrement DMARC (détaillé au début du paragraphe 5.2.4). Si le message échoue à la vérification DMARC, la politique indiquée dans l'enregistrement DMARC (aucune, mise en quarantaine ou rejet) est appliquée.
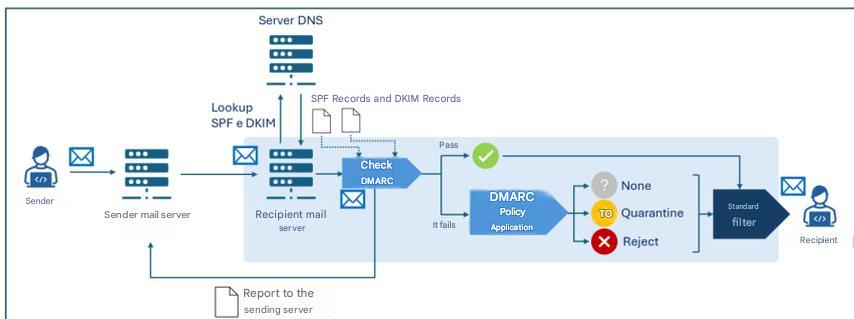
Il convient de noter que chaque serveur de messagerie peut adopter des heuristiques et des politiques locales pour déterminer la distribution ou non d'un message, en tenant compte également du résultat des vérifications SPF, DKIM et DMARC. Par conséquent, un processus de décision supplémentaire (« Filtre standard » dans la figure 5) intervient généralement en aval des vérifications susmentionnées et peut inclure des contrôles complémentaires (tels que des filtres anti-spam et anti-malware).
De plus, le serveur de messagerie du destinataire peut transmettre :
- aux adresses indiquées dans le
ruade l'enregistrement DMARC, des rapports agrégés contenant des informations statistiques et récapitulatives sur les messages reçus du domaine de l'expéditeur ; - aux adresses indiquées dans le
rufde l'enregistrement DMARC, des rapports détaillés sur les messages individuels reçus du domaine de l'expéditeur qui n'ont pas passé la vérification DMARC.
6. Conclusions
Comme indiqué dans le chapitre précédent, afin de contrer au mieux les menaces liées à l'usurpation d'identité du domaine de l'expéditeur, il est nécessaire que les trois protocoles examinés soient mis en œuvre conjointement et, en particulier, que [3]:
- le domaine de l'expéditeur publie correctement les enregistrements SPF, DKIM et DMARC dans le DNS ;
- Le serveur de messagerie de l'expéditeur est configuré pour signer les messages avec DKIM ;
- Le serveur de messagerie du destinataire est configuré pour effectuer les vérifications SPF et DKIM et appliquer les politiques DMARC.
En ce qui concerne la mise en œuvre du protocole, les recommandations suivantes sont également formulées [2]:
- Configurez le SPF en spécifiant quelles adresses IP sont autorisées à envoyer des e-mails au nom du domaine ; pour les domaines non utilisés pour la transmission d’e-mails, par exemple ceux destinés exclusivement aux sites Web, un enregistrement SPF doit tout de même être créé pour indiquer explicitement qu’il n’existe aucun expéditeur d’e-mails valide pour ce domaine ;
- utiliser des protocoles et algorithmes de chiffrement de pointe considérés comme sûrs pour les clés DKIM ; à la date de rédaction de ce document, le RSA 2048 bits est recommandé ;
- protéger adéquatement la clé privée DKIM stockée sur le serveur de messagerie, en adoptant des autorisations d'accès restrictives, et s'assurer que seul le logiciel du serveur de messagerie dispose de privilèges de lecture sur la clé ;
- configurer chaque serveur de messagerie avec une paire de clés et un sélecteur uniques, afin de réduire l'impact d'une éventuelle compromission de clé privée ;
- protéger la clé privée contre toute divulgation accidentelle et contre les tentatives d'accès ou de modification par un attaquant ;
- veiller à ce que les logiciels relatifs aux listes de diffusion vérifient les signatures DKIM sur les messages entrants et apposent de nouvelles signatures DKIM sur les messages sortants ;
- utiliser des paires de clés DKIM uniques pour chaque tiers envoyant des courriels au nom de l'organisation ;
- faire tourner périodiquement les paires de clés DKIM (au moins tous les six mois) afin d'atténuer l'impact d'une éventuelle compromission ;
- révoquer immédiatement les clés en cas de suspicion de compromission ;
- Surveillez les rapports DMARC pour identifier toute erreur de configuration ou tentative d'abus.
Pour plus de détails, veuillez vous référer aux ressources énumérées dans les documents de référence.
Il est à noter que, pour assurer une protection adéquate de la sécurité des courriels, outre les protocoles d'authentification examinés ici, il existe d'autres protocoles – qui ne font pas l'objet de ces directives – tels que, par exemple, TLS – Transport Layer Security qui garantit le chiffrement du canal de transmission et SMIME et OpenPGP qui concernent le chiffrement de bout en bout et l'authentification des messages.
Il est également à noter que, bien qu'il ne s'agisse pas d'un protocole de sécurité de messagerie au sens strict, la mise en œuvre de DNSSEC (Domain Name System Security Extensions) est recommandée pour la sécurité des services de messagerie. DNSSEC ajoute des signatures cryptographiques aux enregistrements DNS afin de garantir l'intégrité et l'authenticité des requêtes DNS. Grâce à DNSSEC, par exemple, les informations relatives aux enregistrements SPF, DKIM et DMARC sont protégées lors de leur transmission, réduisant ainsi le risque d'altération et renforçant la sécurité des services de messagerie.
Annexe A : Mesures de sécurité
Périmètre national de cybersécurité (PSNC)
PR.IP-1 : Des pratiques de référence (appelées bases de référence) sont définies et gérées pour la configuration des systèmes informatiques et des systèmes de contrôle industriels qui intègrent des principes de sécurité (par exemple, le principe de moindre fonctionnalité).
- Il existe un document détaillé et mis à jour indiquant, également en ce qui concerne la catégorie ID.AM, au moins :
- a) les politiques de sécurité adoptées pour le développement des configurations des systèmes informatiques et de contrôle industriel et le déploiement des seules configurations adoptées ;
- b) la liste des configurations des systèmes informatiques et de contrôle industriel utilisées et la référence aux pratiques de référence relatives ;
- c) les processus, méthodologies et technologies utilisés qui contribuent au respect des politiques de sécurité.
Réglementation du cloud – Infrastructures et services numériques pour l’administration publique
PR.IP-01 : Des pratiques de référence (appelées bases de référence) sont définies et gérées pour la configuration des systèmes informatiques et des systèmes de contrôle industriels qui intègrent des principes de sécurité (par exemple, le principe de moindre fonctionnalité).
- Des politiques et des procédures sont définies en référence à la sécurité des applications afin de fournir un soutien adéquat pour la planification, la mise en œuvre et le maintien des fonctionnalités de sécurité des applications, lesquelles doivent être revues et mises à jour au moins une fois par an.
- Il existe un document détaillé et mis à jour indiquant, également en ce qui concerne la catégorie ID.AM, au moins :
- a) les politiques de sécurité adoptées pour le développement des configurations des systèmes informatiques et de contrôle industriel et le déploiement des seules configurations adoptées ;
- b) la liste des configurations des systèmes informatiques et de contrôle industriel utilisées et la référence aux pratiques de référence relatives ;
- c) les processus, méthodologies et technologies utilisés qui contribuent au respect des politiques de sécurité.
- Les exigences de base en matière de sécurité des différentes applications sont définies et documentées.
- Des indicateurs techniques, utiles pour surveiller le niveau de respect des exigences de sécurité et des obligations de conformité définies, sont définis et mis en œuvre.
- Il existe un processus d'atténuation et de récupération des vulnérabilités des applications pour la sécurité des applications, automatisant la correction lorsque cela est possible.
- Il existe une procédure pour valider la compatibilité des appareils avec les systèmes d'exploitation et les applications.
- Il existe un système de gestion des variations en termes de système d'exploitation, de correctifs et/ou d'applications.
Réglementation du cloud – Services cloud pour l’administration publique
PR.IP-01 : Des pratiques de référence (appelées bases de référence) sont définies et gérées pour la configuration des systèmes informatiques et des systèmes de contrôle industriels qui intègrent des principes de sécurité (par exemple, le principe de moindre fonctionnalité).
- Les politiques et les procédures sont définies en référence à la sécurité des applications afin de fournir un soutien adéquat pour la planification, la réalisation et le maintien des fonctionnalités de sécurité des applications, qui doivent être revues et mises à jour au moins une fois par an [IaaS, SaaS].
- Il existe un document détaillé et mis à jour indiquant, également en ce qui concerne la catégorie ID.AM, au moins :
- a) les politiques de sécurité adoptées pour le développement des configurations des systèmes informatiques et de contrôle industriel et le déploiement des seules configurations adoptées ;
- b) la liste des configurations des systèmes informatiques et de contrôle industriel utilisées et la référence aux pratiques de référence relatives ;
- c) les processus, méthodologies et technologies utilisés qui contribuent à la conformité aux politiques de sécurité [SaaS].
- Les exigences de base en matière de sécurité des différentes applications sont définies et documentées.
- Des indicateurs techniques, utiles pour surveiller le niveau de respect des exigences de sécurité et des obligations de conformité, sont définis et mis en œuvre. 5. Un processus d'atténuation et de récupération des vulnérabilités applicatives est en place pour la sécurité des applications, avec automatisation des corrections lorsque cela est possible.
- Il existe un processus pour valider la compatibilité des appareils avec les systèmes d'exploitation et les applications [PaaS, SaaS].
- Il existe un système de gestion des variations en termes de système d'exploitation, de correctifs et/ou d'applications [PaaS, SaaS].
NIS 2
PR.PS-01 : Les pratiques de gestion de la configuration sont établies et appliquées.
- Pour au moins les systèmes d'information et de réseau pertinents, leurs configurations de base sécurisées (renforcées) sont définies et documentées dans une liste mise à jour.
- Conformément aux politiques mentionnées dans la mesure GV.PO-01, des procédures sont adoptées et documentées en relation avec le point 1.
Bibliographie
[1] NIST, « Note technique 1945 ».
[2] NIST, « Publication spéciale NIST 800-177, révision 1 ».
[3] Agence nationale de cybersécurité, « Cryptographie post-quantique et quantique : préparation à la menace quantique ».
[4] Agence nationale de cybersécurité, « Cadre d’authentification du courrier électronique ».
-
Données Eurostat 2026, https://ec.europa.eu/eurostat/databrowser/view/tin00094/default/table?lang=en&category=f_isoc_t_isoc_i_t_isoc_iu ↩︎
-
RFC 821 ultérieurement mis à jour par RFC 5321 de 2008. ↩︎
-
En général, les serveurs de messagerie incluent en effet des modules supplémentaires qui effectuent des tâches autres que celles du MTA, comme par exemple le stockage local des messages et l'accès du client à sa boîte mail. ↩︎ ↩︎
-
Le nom d'affichage est le champ texte associé à l'adresse électronique de l'expéditeur et affiché au destinataire par le client de messagerie dans l'en-tête du message. Il est distinct de l'adresse électronique et permet d'identifier l'expéditeur de manière claire et reconnaissable. ↩︎
-
Une adresse électronique possède une structure de type
partie-locale@partie-domaine,où lapartie-localeidentifie l'utilisateur spécifique au sein du système ou du serveur de messagerie associé à lapartie-domaine, qui correspond quant à elle au nom de domaine du système ou du service hébergeant le compte de l'utilisateur identifié par lapartie-locale[2] . -
En l'absence d'ambiguïté, et par souci de fluidité du texte, le terme « serveur de messagerie » sera utilisé à la place de MTA, qui désigne le composant du serveur de messagerie gérant le transfert des messages de l'expéditeur au destinataire. ↩︎
-
Pour la distinction entre l'expéditeur de l'enveloppe et l'expéditeur du message, veuillez vous référer à l'encadré détaillé « Adresse e-mail de l'expéditeur : expéditeur de l'enveloppe et expéditeur du message » au paragraphe 4.1. ↩︎
-
Des modificateurs peuvent également être présents pour spécifier des informations supplémentaires, des exceptions aux règles et des variations par rapport aux valeurs par défaut. ↩︎
-
Pour le moment, il n'existe qu'une seule version du protocole (
v=spf1) . -
Pour le moment, il n'existe qu'une seule version du protocole (
v=1) . -
L'algorithme par défaut est rsa
-sha256. -
Le domaine de signature garantit l'authenticité du message par signature numérique et sert de référence aux destinataires pour récupérer la clé publique DKIM auprès du DNS et vérifier la signature. Il ne doit pas nécessairement correspondre au domaine d'envoi du message et/ou au domaine d'enveloppe, mais les politiques DMARC peuvent exiger son alignement (voir le paragraphe DMARC à ce sujet). ↩︎
-
Le sélecteur permet d'identifier de manière unique la paire de clés cryptographiques utilisée pour créer la signature. Pour un domaine donné, plusieurs paires de clés peuvent être générées afin de permettre aux MTA du même domaine d'utiliser des clés différentes ou de permettre une rotation périodique efficace des clés. ↩︎
-
En particulier, certains en-têtes de message sont signés (tels que De, À, Objet, Date) et ne sont pas modifiés lors de la transmission du message. ↩︎
-
Le hachage du message est généralement calculé sur l'intégralité de son contenu. Pour gérer les cas où le message est modifié pendant sa transmission, par exemple par l'ajout d'éléments tels que des pieds de page ou des mentions légales (comme dans le cas des listes de diffusion ou du transfert automatique), il est possible de ne considérer, pour la signature, qu'une partie du message. Cependant, cette pratique présente des risques car elle ne garantit pas l'intégrité totale du message reçu. ↩︎
-
La signature numérique est obtenue à partir des en-têtes listés dans h
etdu hachage du corps du message dansbh. -
Comme déjà indiqué au paragraphe 5.2.1, en général le domaine de signature ne peut pas coïncider avec le domaine du message et/ou de l'enveloppe, mais les politiques DMARC peuvent exiger son alignement (comme décrit dans le paragraphe DMARC). ↩︎
-
Pour que DMARC fonctionne, il est nécessaire d'implémenter au moins l'un des protocoles SPF ou DKIM. Ce guide recommande, comme indiqué au chapitre 5, l'implémentation conjointe des trois protocoles. ↩︎
-
Pour réussir la vérification DMARC, il est nécessaire qu'au moins l'un des deux alignements (SPF ou DKIM) soit valide. ↩︎
-
Pour le moment, il n'existe qu'une seule version du protocole (
v=DMARC1) .
une bonne alternative aux e-mails BCC
Dans un article précédent, nous avons expliqué les avantages et les inconvénients de l'utilisation des e-mails en copie cachée (BCC),
voir : «Comment envoyer et limiter les e-mails en copie cachée (BCC) ».
Dans les conclusions, nous avons notamment déclaré :
Utilisez des applications dédiées pour l'envoi de courriels en masse. Les systèmes professionnels disposent d'un processus d'approbation et d'un contrôle étape par étape, conçus pour éviter les erreurs.
Résumé de cet article :
- Comment ça marche
- Liste « unidirectionnelle » de GNU Mailman
- Quelques informations historiques sur GNU Mailman
- Gestion des rebonds VERP
- Alignement des adresses « De » et « Expéditeur »
Comment ça marche
Les plateformes de marketing par e-mail peuvent être difficiles à apprendre et à prendre en charge (si vous les proposez à vos clients).
Nous vous proposons ici d'utiliser le logiciel libre « GNU Mailman » pour l'envoi de vos mailings en masse.
Cette suggestion s'appuie sur notre expérience avecl'application « copymail », simple d'utilisation.
Une liste « unidirectionnelle » Mailman est une configuration pour les newsletters ou les annonces
où seuls les modérateurs autorisés peuvent publier, et où les membres ne peuvent pas répondre à la liste.
Voici comment ça fonctionne :
-
L'utilisateur envoie le message depuis son client de messagerie ou depuis le webmail à l'adresse électronique de la liste.
Il doit ensuite approuver la distribution, qui sera effectuée côté serveur et transmise à tous les abonnés. -
Le système gère automatiquement les retours d'e-mails et, si nécessaire, les désabonnements.
Les abonnements doivent être enregistrés manuellement. -
Ce service est extrêmement fiable et peut gérer des milliers d'adresses sans difficulté.
L'envoi s'effectue via les serveurs SMTP de RealSender ou d'autres serveurs existants.
Liste « unidirectionnelle » de GNU Mailman
GNU Mailman est un logiciel largement utilisé et proposé par la plupart des fournisseurs d'accès à Internet.
On trouve sur Internet plusieurs guides expliquant comment le configurer et l'utiliser pour l'envoi de courriels en masse.
- Les membres s'inscrivent en remplissant un formulaire sur votre site web (et en répondant à l'e-mail de confirmation)
- Ils recevront un message de bienvenue qui ne mentionne pas comment publier sur la liste
- Ils recevront vos newsletters, avec un pied de page contenant des instructions simples pour se désabonner
- Seules les personnes autorisées peuvent publier sur la liste (envoyer les newsletters)
La principale référence est ce document tiré de deux messages de Barry Warsaw à la liste mailman-users :
Comment créer une newsletter/annonce/liste unidirectionnelle ?
Le texte explique en détail les points principaux :
- Comment créer un message de bienvenue personnalisé et une page d'informations sur la liste qui n'indiquent pas comment y publier un message ?
- Comment minimiser les problèmes de mot de passe et de désabonnement fréquemment rencontrés sur ce type de liste ?
- Comment restreindre la liste pour que seules les personnes autorisées puissent publier ?
- Comment configurer une liste d'annonces pour répondre à une adresse de contact ?
- Comment publier sur la liste d'annonces
Un autre article de l'université de Stanford explique comment
utiliser Mailman pour créer une liste « d'annonces uniquement » :
Comment créer une liste d'annonces ou de newsletters « unidirectionnelle » - Article de la base de connaissances KB00010792
Quelques informations historiques sur GNU Mailman
Les listes de diffusion peuvent être axées sur la discussion ou sur l'annonce. Le logiciel Mailman est écrit en Python ; avant sa sortie, la communauté Python utilisait Majordomo, un gestionnaire de listes de diffusion basé sur Perl.
Aujourd'hui, Mark Sapiro maintient la branche stable 2.1,
tandis que Barry Warsaw se concentre sur la nouvelle version 3.X.
Deux principes fondamentaux qui sont essentiels à la réussite continue de Mailman :
- Aucun message ne devrait jamais être perdu
- Un message ne devrait jamais être délivré plus d'une fois
Dans Mailman 2, les développeurs ont repensé le système de gestion des messages afin de garantir que ces deux principes demeurent toujours primordiaux. Cette partie du système est stable depuis au moins dix ans et constitue l'une des principales raisons du succès fulgurant de Mailman.
Gestion des rebonds VERP
VERP signifie « Variable Envelope Return Path). Il s'agit d'une technique courante utilisée par les listes de diffusion pour identifier sans ambiguïté les adresses des destinataires dont le message d'erreur est retourné. Lorsqu'une liste de diffusion reçoit un message d'erreur, elle peut prendre des mesures utiles, comme désactiver l'adresse concernée ou la supprimer de la liste.
Il existe un format standard pour les messages d'erreur, appelés notifications d'état de livraison. Mailman utilise une bibliothèque contenant des dizaines d'heuristiques de formatage de messages d'erreur, toutes ayant été rencontrées en conditions réelles au cours des vingt années d'existence de Mailman.
VERP exploite une exigence du protocole SMTP fondamental pour assurer une détection claire des messages de retour, en renvoyant ces messages à l'expéditeur. Il ne s'agit pas du « De » dans le corps du message, mais bien de la MAIL FROM définie lors de l'échange SMTP. Cette valeur est conservée tout au long du parcours de livraison, et le serveur de messagerie destinataire final est tenu, conformément aux normes, d'envoyer les messages de retour à cette adresse.
Si le serveur Mailman est mylist@example.org, l'expéditeur de l'enveloppe VERP pour un message envoyé à anne@example.com sera :
mylist-bounce+anne=example.com@example.org. Les courriels en attente de retour sont envoyés à l'adresse du destinataire encodée en VERP. Mailman peut alors analyser l' « À » pour décoder le destinataire initial : anne@example.com.
L'utilisation de VERP exige que Mailman envoie une seule copie du message par destinataire. VERP requiert un champ MAIL FROM pour chaque destinataire, et la seule façon d'y parvenir est d'envoyer une copie unique du message. Cette méthode permet également d'éviter que le message ne soit considéré comme du spam.
Alignement des adresses « De » et « Expéditeur »
Durant la période d'essai, la configuration par défautde l'application « copymail » utilise un domaine fourni par nos soins comme d'envoi (également appelée adresse de retour), c'est-à-dire l'adresse à laquelle les courriels en erreur sont renvoyés. Ce d'envoi est différent du de adresse d'expéditeur (l'adresse visible par les destinataires).
Avant la mise en production, certaines modifications DNS sont nécessaires pour authentifier les messages envoyés avec le « De » . Les dernières normes de messagerie permettent d'envoyer des e-mails authentifiés en utilisant un sous-domaine comme d'expéditeur (par exemple, email.votre_domaine_de_messagerie.com) tout en conservant la possibilité d'utiliser le domaine principal comme d'expéditeur (par exemple, info@votre_domaine_de_messagerie.com). Pour plus d'informations, consultez la relative à l'authentification avancée des e-mails .
La même situation peut se produire dans d'autres environnements. Nous vous recommandons de vérifier ce point auprès de votre fournisseur d'accès à Internet.
proxy inverse pour serveurs SMTP
pour traiter les requêtes des clients, améliorant ainsi la sécurité, les performances et l'évolutivité.
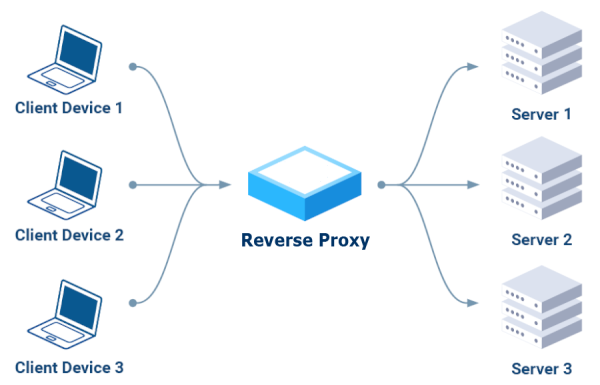
les clients envoient leurs requêtes au proxy inverse,
qui les achemine vers les serveurs appropriés
agissant comme un point d'accès unique et sécurisé.
Principaux avantages :
- Sécurité :
Il peut bloquer les requêtes malveillantes, chiffrer le trafic
et protéger les serveurs backend contre les attaques directes. - Performances :
Il répartit le trafic entrant sur plusieurs serveurs, évitant ainsi la surcharge
d'un seul serveur et garantissant une plus grande disponibilité. - Évolutivité :
Elle vous permet d'ajouter ou de supprimer des serveurs backend sans interruption de service,
offrant ainsi la possibilité de gérer un trafic croissant.
Proxy inverse HTTP uniquement (couche 7)
Plusieurs outils sont disponibles sur Internet ; après des recherches, nous avons initialement écarté ceux qui ne prennent en charge que le protocole HTTP (couche 7) :
Apache
: « Oh là là ! Prenez le temps de vous renseigner sur les technologies que vous utilisez. La messagerie électronique utilise le protocole SMTP. Apache utilise le protocole HTTP. Apache ne connaît absolument rien au protocole SMTP. Si vous souhaitez gérer des messages électroniques, vous aurez besoin d'une technologie compatible SMTP. » – Commentaire de l'EEAA, le 18 août 2016 à 2 h 49
Caddy n'est pas
compatible avec le protocole TCP. « Caddy ne prend pas en charge le proxy TCP, seulement le HTTP sur TCP. Utilisez un proxy inverse capable de gérer le proxy TCP comme Traefik, Nginx ou HAProxy, ou utilisez ce plugin expérimental. » – ElevenNotes, commentaire du 24 septembre 2024
Nous nous sommes ensuite concentrés sur les trois recommandés dans les commentaires : « Traefik, NginX ou HAProxy », en les installant et en les testant un par un.
Traefik était le premier choix.
La plupart des tutoriels commençaient par Docker, une plateforme que je voulais éviter, et j'optais pour une solution simple, éventuellement basée sur l'un des gestionnaires de paquets Linux, comme YUM pour les distributions basées sur RPM comme Fedora et CentOS, ou APT (Advanced Package Tool), qui est utilisé sur les distributions basées sur Debian comme Ubuntu et Debian.
Après une longue recherche, nous avons trouvé cet article récent, qui décrit le type d'installation que nous recherchions : Configurer Traefik en tant que service systemd.
Remarque : vous devez modifier les paramètres SELinux de « Applicatif » à « Permissif »
Après avoir essayé deux formations sur Udemy, nous avons trouvé cette excellente formation :
Traefik Crash Course (sans Docker).
Nous sommes parvenus à la faire fonctionner en reproduisant les exemples fournis. Vers la fin de la vidéo, l'excellent formateur a exprimé son désaccord total avec cet outil :
Traefik Crash Course - 53:50 Summary.
Cela nous a découragés de poursuivre nos tests et nous a conduits à essayer autre chose.
NginX était le deuxième choix
Dans ce cas, l'installation était plus simple, utilisant YUM en résumé :
`yum install epel-release nginx nginx-mod-stream nginx-mod-mail`.
Remarque : sous SELinux, il est nécessaire d'activer le relais :
`setsebool -P httpd_can_network_relay 1`.
Pour la formation, nous avons opté pour la prudence en choisissant le même formateur que pour le cours précédent :
« Initiation à NginX » (la première partie dure environ une heure et vingt minutes). Le formateur n'est pas non plus convaincu par cette application, notamment par le fait qu'elle fasse office à la fois de serveur web et de proxy inverse : «
Initiation à NginX - Résumé 1:20:10 ».
Le rapport conclut : « Je préfère HAProxy à NginX », nous avons donc décidé de tester HAProxy également.
Enfin, nous avons également essayé HAProxy.
L'installation s'est avérée d'une simplicité enfantine, car il s'agit d'une application très courante, disponible dans tous les gestionnaires de paquets Linux, par exemple : `yum install haproxy`
Nous avons également consulté notre formateur de confiance : HAProxy Crash Course.
Cela fonctionne, mais malheureusement, ce n'est PAS adapté à l'authentification SMTP :
« Il est impossible de configurer HAProxy de cette manière, car HAProxy ne prend pas du tout en charge SMTP. »
– lukastribus, commentaire du 17 août 2023
Un serveur SMTP standard en tant que proxy inverse
Au terme de deux semaines de tests, nous avons réalisé qu'il
était préférable d'utiliser un serveur SMTP standard comme proxy inverse pour d'autres serveurs SMTP.
Il remplit sa fonction, utilisant uniquement le protocole SMTP, authentifie correctement les connexions
et peut transférer les requêtes vers d'autres serveurs SMTP via la fonction « smarthost ».
Dans Postfix, dans main.cf, sous
relayhost = [smarthost_address]:port
Dans Sendmail, dans sendmail.mc, comme
define(`SMART_HOST',`mail.example.com')
Comment extraire les adresses e-mail
Il arrive que vous exportiez des données de votre site web ou de votre logiciel de gestion,
contenant des informations sur les commandes ou les coordonnées des clients.
Vous n'aviez peut-être besoin que de l'adresse e-mail et de la date de la commande.
Une solution consiste à importer toutes les données dans Excel, à supprimer les colonnes indésirables
et à exporter les colonnes restantes.
Cela risque de ne pas fonctionner correctement si le champ e-mail contient également la description de l'adresse e-mail,
par exemple : « Dave Martin ».
Cela peut s'avérer fastidieux si vous devez répéter la tâche plusieurs fois
ou si vous devez expliquer toutes les étapes à quelqu'un d'autre.
Extraire les données souhaitées à l'aide d'expressions régulières
Une expression régulière (abrégée en « regex » ou « regexp »)
est une séquence de caractères qui spécifie un modèle de correspondance dans un texte.
Un cas très simple consiste à localiser un mot orthographié de deux manières différentes dans un éditeur de texte ;
l’expression régulière seriali[sz]e correspond à la fois à « serialise » et à « serialize ».
La syntaxe permettant d'identifier le texte constitue une situation plus complexe
-
Adresse e-mail :
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
Source : Stack Overflow - Extraction d'e-mails à partir de chaînes de caractères avec une expression régulière -
une date :
\d{4}-\d{2}-\d{1,2}
source : stackoverflow - regex pour extraire une date d'une chaîne
Tutoriel sur les expressions régulières (Regex)
Vidéo YouTube recommandée
« 38 minutes bien investies, ça vaut vraiment le coup » :
Comment faire correspondre n'importe quel modèle de texte
(à partir de la minute 25, la syntaxe pour extraire les adresses e-mail est expliquée)
Aide-mémoire pour l'utilisation des expressions régulières
Outil en ligne RegExr
Les expressions régulières sont généralement acceptées
dans les éditeurs de texte avancés comme Notepad++ ou Atom.
Des outils en ligne gratuits sont également disponibles, dont un :
https://regexr.com – un service en ligne pour apprendre, créer et tester des expressions régulières.
Explication de l'interface web :
« Expression » est le champ contenant la syntaxe de l'expression régulière.
« Texte » correspond au contenu à analyser.
« Outils > Liste » affiche les résultats de l'extraction.
Exemple 1 : extraire uniquement l’adresse e-mail
Expression :
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
Texte:
Dave Martin 615-555-7164 173 Main St., Springfield RI 55924 davemartin@bogusemail.com Charles Harris 800-555-5669 969 High St., Atlantis VA 34075 charlesharris@bogusemail.com Eric Williams 560-555-5153 806 1st St., Faketown AK 86847 laurawilliams@bogusemail.comOutils > Liste :
$&\n
Résultat:
davemartin@bogusemail.com charlesharris@bogusemail.com laurawilliams@bogusemail.comExemple 2 : extraire l’adresse e-mail et la date
Expression :
","(.*?)([a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+)(.*?)",".*",(\d{2}\.\d{2}\.\d{4})
Texte:
"lorem ipsum dolor sit amet", Robert Farrell<rmfarrell@bogusemail.com> ","",02.01.2024, ,5379, "consectetur adipiscing elit","""Mesa, René<rmesa@bogusemail.com> ""","",04.01.2024, ,20826, "sed do eiusmod tempor incididunt","Antonio Bugan<antonio@bogusemail.com> ","",04.01.2024, ,2856, "ut labore et dolore magna aliqua","Crawley Down Tennis Club<hello@bogusemail.com> ","",05.01.2024, ,4453,Outils > Liste :
$2, $4\n
Résultat:
rmfarrell@bogusemail.com, 02/01/2024 rmesa@bogusemail.com, 04/01/2024 antonio@bogusemail.com, 04/01/2024 hello@bogusemail.com, 05/01/2024Aide-mémoire pour l'utilisation des expressions régulières
. - Tout caractère sauf un saut de ligne \d - Chiffre (0-9) \D - Caractère autre qu'un chiffre (0-9) \w - Caractère alphabétique (az, AZ, 0-9, _) \W - Caractère autre qu'un caractère alphabétique \s - Espace (espace, tabulation, saut de ligne) \S - Caractère autre qu'un espace (espace, tabulation, saut de ligne) \b - Limite de mot \B - Caractère autre qu'une limite de mot ^ - Début d'une chaîne $ - Fin d'une chaîne [] - Correspond aux caractères entre crochets [^ ] - Correspond aux caractères hors crochets | - Soit l'un, soit l'autre ( ) - Quantificateurs de groupe : * - 0 ou plus + - 1 ou plus ? - 0 ou 1 {3} - Nombre exact {3,4} - Plage de nombres (minimum, maximum)Source : extraits de code GitHub
Comment protéger les domaines « NO-MAIL » ?
La plupart des entreprises et des organismes publics enregistrent plusieurs noms de domaine.
Les entreprises achètent souvent plusieurs domaines pour se prémunir contre les erreurs d'utilisation et protéger leur image de marque,
ou encore pour promouvoir des événements ou des projets qui méritent une visibilité particulière.
Le nombre de domaines concernés peut varier de quelques dizaines à plusieurs centaines pour une seule activité.
Il va d'environ deux cents dans une municipalité d'une grande ville, jusqu'aux milliers de domaines comme Ferrari et Goldman Sachs.
Des chiffres vertigineux si l'on prend en compte le nombre total de domaines enregistrés,
350 millions de noms de domaine fin 2022 , selon Verisign.
Nombre de ces domaines servent de vitrine. Aucune adresse électronique n'est indiquée sur le site web.
Les demandes de contact sont généralement redirigées vers des formulaires à remplir ou vers les réseaux sociaux.
La gestion des envois d'emails, avec les authentifications nécessaires (SPF, DKIM, DMARC, etc.), devient de plus en plus complexe.
C'est pourquoi, généralement, un seul domaine est utilisé pour les communications externes officielles par email.
Cependant, l'idée de protéger sa présence en ligne peut se révéler à double tranchant.
Des « domaines vitrine » mal configurés peuvent facilement être exploités par des personnes malveillantes.
Ils abusent souvent du nom bien connu de l'expéditeur pour gagner la confiance des destinataires et exiger des actions
qui divulguent des informations confidentielles ou l'ouverture de liens et de pièces jointes.
Les destinataires risquent de compromettre la sécurité de leurs systèmes,
permettant ainsi à des bandes de cybercriminels d'y accéder de l'extérieur.
Les systèmes d'authentification complexes mentionnés ci-dessus présentent également des avantages.
Le protocole DMARC a été conçu pour lutter contre les courriels frauduleux et
empêcher les personnes ou organisations non autorisées d'utiliser nos services d'envoi.
Une configuration rapide permet de déclarer qu'un domaine donné n'est pas utilisé,
avertissant ainsi les destinataires de rejeter tout courriel provenant de ce domaine.
Il suffit d'insérer un enregistrement (une seule ligne) dans le DNS du domaine avec cette indication :
_dmarc.yourdomain.com. TXT "v=DMARC1; p=reject"
L'application de cette règle dépend du système qui reçoit les messages.
Heureusement, le protocole DMARC est une norme IETF depuis mars 2015.
La plupart des services de messagerie en ligne l'utilisent pour protéger leurs utilisateurs.
Les messages provenant de domaines « NO-MAIL » seront automatiquement rejetés.
De cette manière, en plus de protéger votre entreprise contre les abus, vous empêcherez que des « anciens » domaines,
qui ne sont plus autorisés à envoyer de messages ni authentifiés, ne soient utilisés par erreur.
Pourquoi les entreprises utilisent-elles les SMS ?
Le problème : courriels non lus, appels sans réponse
La boîte de réception des courriels regorge d'offres concurrentes pour capter l'attention du consommateur,
ce qui rend d'autant plus difficile pour les entreprises de se faire remarquer par leurs clients et prospects.
Il devient de plus en plus difficile
d'amener quelqu'un à lire un courriel important (ou même à décrocher un appel téléphonique)
48 % des consommateurs ont plus de 50 messages non lus dans leur boîte de réception.
La plupart d'entre eux ne les consultent pas, ce qui explique l'accumulation constante des e-mails.
– Source : ZipWhip, « Pourquoi vos clients ne lisent plus vos e-mails » (pdf 15 Mo)
Certaines mises à jour sont urgentes et peuvent être cruciales. Leur transmission par courriel comporte le risque
que le message ne soit pas lu ou atterrisse dans le dossier des courriers indésirables.
À la question « Combien de comptes de messagerie possédez-vous ? », 77 % ont répondu « deux ou plus ».
Généralement, un seul est configuré sur le smartphone.
Il est de plus en plus fréquent
d'appeler des clients et de ne pas obtenir de réponse,
ou de voir l'appel aboutir sur une messagerie vocale
97 % des consommateurs admettent ignorer les appels d'entreprises et de numéros inconnus.
– Source : ZipWhip, « Pourquoi vos clients ne répondent plus au téléphone » (pdf 15 Mo)
La solution : envoie-moi un SMS
La COVID-19 a accru l'utilisation des appareils électroniques ;
64 % des personnes interrogées ont déclaré : « Je passe plus de temps sur mon téléphone ».
58 % des consommateurs affirment que les SMS constituent le moyen le plus efficace pour les entreprises de les joindre rapidement.
– Source : ZipWhip, État des lieux des SMS 2021 (pdf 21 Mo)
Même dans le commerce électronique, où l'adresse électronique est généralement requise pour l'inscription,
certaines grandes entreprises, dont Amazon, offrent la possibilité de s'inscrire via le numéro de téléphone mobile.
Explication : cinq bonnes raisons d’envoyer des SMS
-
systématiquement
lus, généralement quelques secondes après leur réception.
Le taux d'ouverture dépasse les 95 % (dont 90 % dans les trois minutes suivant l'envoi).
Courts et concis, les SMS permettent une communication essentielle et immédiate. -
C'est simple :
ils n'ont pas besoin de connexion internet pour atteindre leur destinataire.
Cela permet à votre marque de toucher des publics peu à l'aise avec la technologie.
Son utilisation est similaire à celle du contenu vidéo (rapide, instantané, résumé en 160 caractères). -
Le SMS est omniprésent
et compatible avec tous les téléphones mobiles du monde, sans nécessiter l'installation d'applications supplémentaires.
Le smartphone (ou le téléphone mobile plus ancien) est toujours à portée de main, comme le portefeuille et les clés de la maison.
Il offre la possibilité d'interagir avec un client où qu'il soit, via un canal fiable. -
sont économiques :
leur envoi coûte peu cher.
La longueur moyenne des messages envoyés ne dépasse pas 155 caractères (la limite étant de 160 caractères par message).
Utiliser les SMS en complément des appels téléphoniques ou des e-mails permet de gagner du temps lors des échanges avec les clients. -
La communication est interactive
et se déroule via un canal fluide et sans pression.
Les SMS sont perçus comme plus importants et sont donc plus susceptibles d'être ouverts et lus. Ils reçoivent également plus souvent une réponse.
Le langage simple des SMS favorise l'interaction et permet d'atteindre des taux de réponse jusqu'à 45 %.
Comment gérer les e-mails rejetés
Les courriels de retour, ou simplement « rebonds », sont des courriels envoyés automatiquement
par un MTA (agent de transfert de courrier) à l'expéditeur
pour l'informer que le message n'a pas été correctement reçu par le destinataire.
L’objet est généralement « Courrier retourné : voir la transcription pour plus de détails ».
Les informations de retour, un code accompagné d’une description, se trouvent dans le contenu.
Le « code d’état » doit clairement identifier le type d’erreur ayant provoqué le retour,
mais souvent, les codes et descriptions utilisés par chaque fournisseur de services de messagerie
doivent être analysés et interprétés pour classer correctement le rebond.
- Quels sont les risques liés aux e-mails non distribués ?
- Vérifiez le nombre de rebonds
- Nouvelles tendances en matière de gestion des rebonds
- Codes d'état des messages renvoyés
Quels sont les risques liés aux e-mails non distribués ?
L'envoi de courriels à des destinataires erronés ou inactifs est considéré comme un « comportement de spammeur ».
vous ne pouvez pas les ignorer
Si vous souhaitez atteindre le reste de votre liste, il est préférable d'arrêter d'envoyer des messages aux personnes ayant des problèmes de qualité.
On parle parfois de « nettoyage de liste ».
vous devriez comprendre leur signification
Il existe trois types de notifications d'état de livraison (DSN) : Succès - L'e-mail a été livré (la notification est envoyée uniquement à la demande de l'expéditeur).
Rejet permanent - Une erreur permanente s'est produite.
Rejet temporaire - Une erreur temporaire s'est produite.
Rejet permanent (code d'état 5.XXX.XXX) : l'adresse e-mail a généré une erreur permanente
telle que « 550 5.1.1 … Utilisateur inconnu » ou « 5.1.2 … Hôte inconnu ».
Une erreur permanente signifie que vous ne devez plus jamais envoyer d'e-mail à ce destinataire.
Un seul message rejeté doit entraîner le blocage de l'adresse e-mail.
Rejet temporaire (code d'état 4.XXX.XXX) : l'adresse e-mail a généré une erreur temporaire
telle que « 452 4.2.2 … Boîte aux lettres pleine ».
Une erreur temporaire signifie que vous pouvez réessayer la livraison ultérieurement.
Au moins trois messages rejetés à quelques jours d'intervalle doivent entraîner le blocage de l'adresse e-mail.
Vous devriez savoir comment fonctionne la gestion des rebonds (et comment la paramétrer)
- Tous les messages de retour sont téléchargés par une application
et mis à disposition pour une vérification humaine, soit via l'interface de l'application, soit via un fichier JSON.
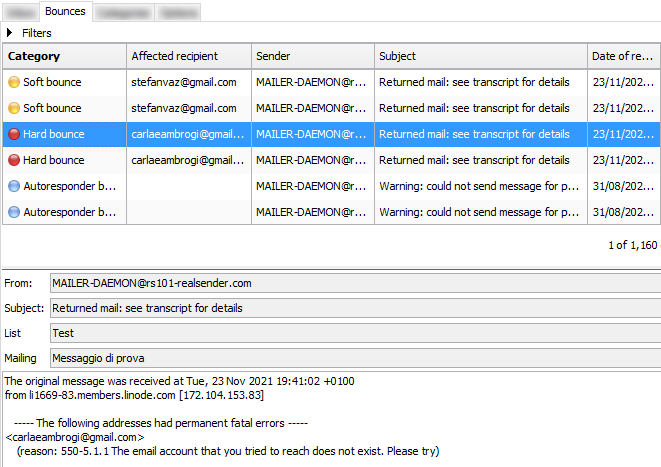
- La classification suit certaines règles, qui peuvent être modifiées
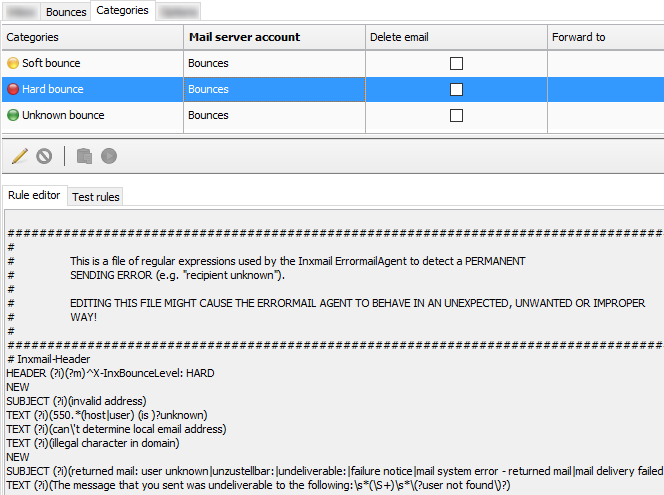
- Les options définissent à quel moment les rebonds souples seront « améliorés » en rebonds durs
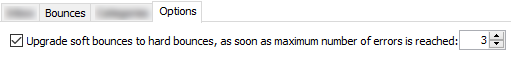
Vérifiez le nombre de rebonds
Parfois, une erreur de configuration, tant du côté de l'expéditeur que du côté du destinataire,
peut provoquer un rebond temporaire, voire un rebond définitif.
Il est judicieux de vérifier régulièrement le nombre de messages rejetés la semaine précédente
afin de comparer les valeurs et de déceler d'éventuelles anomalies.
En cas de problème, vous le remarquerez immédiatement. L'analyse détaillée des rejets vous permettra d'en identifier la cause.
Certains systèmes permettent de définir le nombre de jours (par exemple 180)
après lesquels les informations de rebond d'un abonné sont supprimées.
Le serveur SMTP tentera alors de contacter à nouveau ce destinataire.
Les blocs activés par erreur seront automatiquement supprimés,
mais la réputation du serveur SMTP peut en pâtir.
Nouvelles tendances en matière de gestion des rebonds
En une phrase : mieux vaut prévenir que guérir.
Pour éviter de nuire à la réputation de leurs serveurs SMTP,
de plus en plus d'ESP (fournisseurs de services de messagerie) utilisent une «liste de suppression d'emails»
qui agit avant que les messages n'atteignent la boîte aux lettres du destinataire.
Lorsqu'un client envoie un courriel qui génère une erreur de rejet définitive,
l'adresse courriel à l'origine de cette erreur est ajoutée à la liste de suppression.
La liste d'exclusion s'applique à tous les clients. Autrement dit,
si un client tente d'envoyer un courriel à une adresse figurant sur cette liste,
le serveur SMTP ne l'enverra pas, car l'adresse est exclue.
L'utilisation de serveurs SMTP avec une adresse IP dédiée permet d'éviter certains problèmes liés au partage de réputation.
Par exemple, la liste de blocage des e-mails peut être limitée à votre seule adresse IP ;
ainsi, si un autre client fait blacklister le serveur SMTP et génère des erreurs de distribution,
vos envois ne seront pas affectés.
Codes d'état des messages renvoyés
Les codes d'état utilisés pour identifier les rejets définitifs et les rejets temporaires ont la syntaxe suivante :
code-état = classe « . » sujet « . » détail
Les codes d'état sont composés de trois champs numériques séparés par un point (« . »)
- Le premier sous-code (classe) indique si la tentative de distribution a réussi
- Le deuxième sous-code (sujet) indique la source probable de toute anomalie de livraison
- Le troisième sous-code (détail) indique une condition d'erreur spécifique
Le sous-code (classe) fournit une classification générale du statut.
Les valeurs listées pour chaque classe sont définies comme suit dans les RFC 3463 et RFC 6522 :
2.XXX.XXX Succès (NON envoyé sauf à la demande de l'expéditeur) Le succès indique que le DSN signale une action de livraison positive. Des sous-codes de détail peuvent fournir des informations sur les transformations nécessaires à la livraison. 4.XXX.XXX Échec transitoire persistant Un échec transitoire persistant se produit lorsque le message envoyé est valide, mais qu'une condition temporaire persistante a entraîné l'abandon ou le retard des tentatives d'envoi. Si ce code accompagne un rapport d'échec de livraison, les envois ultérieurs pourront réussir. 5.XXX.XXX Échec permanent Un échec permanent est un échec qui ne peut être résolu par le renvoi du message sous sa forme actuelle. Une modification du message ou de sa destination est nécessaire pour une livraison réussie.Quelques exemples de code et de description :
2.0.0 : Envoyé (Message accepté pour livraison) 4.2.2 : Quota dépassé 4.4.5 : Espace disque insuffisant 5.0.0 : Nom de domaine invalide 5.1.1 : Utilisateur inconnu 5.7.1 : Contenu du message rejetéComment vérifier si mon serveur SMTP est sécurisé ?
Avec la multiplication des attaques de rançongiciels dans les années 2020
, le courrier électronique, notre principal canal de communication sur Internet, est-il sûr ?
Les serveurs SMTP constituent une infrastructure particulièrement sensible.
Ils peuvent diffuser des courriels en notre nom,
que nos interlocuteurs acceptent comme provenant d'expéditeurs de confiance
car ils sont correctement authentifiés par le serveur d'envoi.
Les serveurs SMTP constituent une infrastructure particulièrement sensible.
Ils acheminent les courriels en notre nom,
que nos interlocuteurs acceptent comme provenant d'expéditeurs de confiance
car ils sont correctement authentifiés par le serveur SMTP de l'expéditeur.
Que se passe-t-il si quelqu'un d'autre utilise votre serveur SMTP ?
Comment vérifier si mon serveur SMTP est sécurisé ?
L'utilisation d'infrastructures sensibles sur Internet
exige un niveau élevé de protection afin de prévenir les abus.
Si vous tentez d'envoyer des messages via smtp.gmail.com,
vous serez bloqué et recevrez cette « alerte de sécurité critique » :
Application non sécurisée bloquée. Google a bloqué l'application que vous essayiez d'utiliser car elle ne respecte pas nos normes de sécurité. [...]La seule alternative est d'utiliser OAuth2, un protocole qui ne partage pas les données de mot de passe
mais utilise à la place des jetons d'autorisation pour prouver l'identité.
Les serveurs de messagerie les plus utilisés sur Internet (données d'août 2021) sont :
Exim (58 %), Postfix (35 %), Sendmail (4 %).
Pour continuer à utiliser votre propre serveur de messagerie
tout en réduisant le risque de piratage, voici les exigences minimales à vérifier :
-
Seule une authentification sécurisée est acceptée :
le nom d’utilisateur et le mot de passe doivent être transmis via une connexion sécurisée,
généralement le port 587+TLS , le port 25+TLS ou le port 465+SSL.
La communication de données sensibles en clair est désactivée. -
Il doit y avoir une vérification de l'adresse « Mail-From » (l'expéditeur) ;
seules les personnes que vous avez autorisées pourront accéder au courrier. -
Configurez Fail2ban pour bloquer toutes les attaques externes
afin d'empêcher toute tentative de contournement de vos protections.
Fail2ban doit notamment bloquer toutes les tentatives répétées.
- se connecter avec un nom d'utilisateur ou un mot de passe incorrect
- envoyer des courriels avec un expéditeur non autorisé
- interrompre la connexion SMTP pendant le processus d'authentification
(plusieurs connexions interrompues rendent le service SMTP indisponible pour les utilisateurs légitimes)
Le blocage intervient généralement entre trois et dix tentatives
et bannit l'adresse IP source pendant trois à vingt-quatre heures.
Il est assez facile de tester ces points et de déterminer si
votre infrastructure SMTP nécessite ou non une mise à niveau de sécurité.
Fail2ban protège votre serveur contre les attaques par force brute/DDoS.
Le principe est le suivant : lorsqu’un inconnu frappe à la porte,
après un certain nombre de coups, la porte disparaît.
Un témoignage de Hacker News:
Je gère mon propre serveur de messagerie depuis plusieurs années et je pense que beaucoup d'autres ici utilisent des solutions comme Mail-in-a-box, Mailcow, Mailu, etc. Jusqu'à la pandémie, je n'avais jamais eu de gros problèmes avec mon serveur, mais ces dernières semaines, j'ai enregistré un afflux massif de trafic entrant, trop important pour mon serveur. J'ai dû le redémarrer manuellement à chaque fois… [...] Edit : J'ai modifié mes paramètres Fail2ban et j'ai constaté que j'étais principalement la cible d'attaques par force brute, contre lesquelles je devrais pouvoir me protéger avec des outils comme Fail2banFail2ban est une application d'analyse de journaux qui surveille les journaux système
à la recherche des symptômes d'une attaque automatisée.
Lorsqu'une tentative d'abus est détectée,
Fail2ban ajoute, grâce aux paramètres définis, une nouvelle règle au pare-feu (iptables ou firewalld)
afin de bloquer l'adresse IP de l'attaquant, soit temporairement, soit définitivement.
Fail2ban peut également vous alerter par e-mail en cas d'attaque.
Fail2ban est principalement axé sur les attaques SSH, bien qu'il puisse être configuré
pour fonctionner avec tout service utilisant des fichiers journaux et susceptible d'être compromis.
Il est largement utilisé. Une simple recherche sur Google permet de trouver facilement
des exemples de configuration pour la protection des serveurs de messagerie.
Paramètres DNS pour l'envoi d'e-mails
Quels paramètres DNS de domaine sont nécessaires pour envoyer des e-mails ?
Les fournisseurs de services de messagerie exigent généralement que vous vérifiiez le domaine de l'expéditeur
avant d'utiliser leurs serveurs SMTP. Il y a deux raisons à cela :
-
Prouvez que vous êtes propriétaire du domaine
en gérant le DNS ; vous prouvez ainsi que vous contrôlez le domaine de l’expéditeur
et que vous n’utilisez pas le domaine de quelqu’un d’autre (usurpation d’identité). -
En activant l'authentification SPF et DKIM, vos e-mails
authentifiés
et reconnus par les destinataires comme provenant d'un expéditeur légitime.
Si votre domaine et votre fournisseur SMTP jouissent d'une bonne réputation,
les messages devraient parvenir dans la boîte de réception des destinataires.
Résumé:
- Fournisseurs de services de messagerie électronique : exigences relatives aux expéditeurs vérifiés
- Pourquoi un expéditeur vérifié est-il si important ?
- Qu'est-ce que l'alignement de domaine ?
- Enregistrement CNAME ou enregistrement TXT, lequel est le meilleur ?
- Qu'est-ce qu'une adresse IP dédiée ?
- Devrions-nous gérer directement les paramètres DNS du domaine de l'entreprise ?
Fournisseurs de services de messagerie électronique : exigences relatives aux expéditeurs vérifiés
Vous trouverez ci-dessous, par ordre alphabétique, quelques-uns des principaux fournisseurs que nous avons vérifiés.
Fin juillet 2021, nous avons testé les paramètres de base nécessaires à l'envoi d'e-mails.
Le domaine vérifié était « emailperfect.com ». Enregistré en 2012, il n'avait jamais servi à l'envoi d'e-mails auparavant.
| Nom du fournisseur | Alignement du domaine « From » DKIM |
Alignement du domaine « Mail-From » SPF |
Notes |
|---|---|---|---|
| Amazon SES | oui (3 enregistrements CNAME) | NON (@amazonses.com) | |
| Mailgun | oui (enregistrement TXT) | oui (enregistrement TXT) | Vérification de la livraison Hotmail et Yahoo* |
| Mailjet | oui (enregistrement TXT) | NON (@mailjet.com) | Vérification de la livraison Hotmail et Yahoo* |
| RealSender | oui (2 enregistrements CNAME) | oui (enregistrement TXT) | adresse IP dédiée |
| Sendgrid | oui (2 enregistrements CNAME) | oui (enregistrement CNAME) | Vérification de livraison Hotmail* |
| Smtp2go | oui (1 enregistrement CNAME) | oui (enregistrement CNAME) |
* = Nous avons envoyé un message à chacune des boîtes mail suivantes et noté si un élément justifiait une nouvelle vérification :
Gmail, Hotmail, Yahoo, GMX, Aruba, Tiscali, Exchange Online
Pourquoi un expéditeur vérifié est-il si important ?
En 2021, nous considérons comme obligatoire l'authentification du domaine de l'expéditeur
afin que le destinataire puisse vérifier que l'adresse électronique de l'expéditeur n'a pas été falsifiée.
Ce contrôle d'authentification préventif réduit également considérablement le risque d'utilisation abusive des systèmes d'envoi.
Pour cette raison, nous avons « supprimé » un fournisseur de la liste :
il n’exige pas la validation du domaine avant de l’autoriser à envoyer des messages.
Qu'est-ce que l'alignement de domaine ?
Lors de l'envoi d'un message, nous avons affaire à deux domaines :
- dans l'adresse de l'expéditeur, qui est visible par les destinataires
- dans l'adresse Mail-From (également appelée « expéditeur de l'enveloppe » ou « chemin de retour »),
qui est cachée et gérée directement par le fournisseur de services de messagerie (ESP) pour recevoir les courriers non retournés
L’exigence d’« alignement de domaine » est résumée dans cette phrase :
« lorsqu’un expéditeur authentifie son courriel à l’aide de SPF et/ou DKIM,
au moins l’un des domaines doit correspondre au domaine d’envoi ».
Enregistrement CNAME ou enregistrement TXT, lequel est le meilleur ?
Pour l'authentification DKIM, un enregistrement CNAME est plus simple à mettre en œuvre.
On peut obtenir le même résultat en ajoutant un enregistrement TXT de 2048 bits, mais c'est plus complexe.
De plus, la délégation de l'enregistrement DKIM via CNAME permet à votre fournisseur
de modifier sa clé si nécessaire pour des raisons de sécurité.
Pour l'authentification SPF via un enregistrement CNAME, l'adresse d'envoi (Mail-From)
sera un sous-domaine géré par votre fournisseur de messagerie, par exemple : bounce.votre-nom-d'entreprise.org.
Ce fournisseur se chargera de l'authentification SPF et du traitement des messages de retour.
L'enregistrement TXT pour l'authentification SPF est la solution optimale avec les serveurs de messagerie tels que Zimbra ou Exchange,
où chaque expéditeur reçoit directement les messages d'erreur.
L'authentification de domaine ne nécessite qu'un seul enregistrement TXT,
ce qui peut compliquer sa gestion si vous administrez plusieurs serveurs SMTP.
Qu'est-ce qu'une adresse IP dédiée ?
L’« adresse de protocole Internet » ou « adresse IP »
est similaire à un numéro de téléphone sur votre téléphone fixe ou votre appareil mobile.
La plupart des services SMTP fournissent des adresses IP « partagées » à leurs clients.
Chaque envoi de courriel se voit attribuer une adresse IP différente.
Une « adresse IP dédiée » signifie que votre adresse IP d'envoi d'e-mails restera la même.
Cela vous permet de maîtriser parfaitement votre réputation d'expéditeur, qui ne risque pas d'être compromise par l'utilisation d'adresses IP tierces.
Devrions-nous gérer directement les paramètres DNS du domaine de l'entreprise ?
Pas nécessairement, car cela requiert certaines compétences techniques.
La direction de l'entreprise doit être consciente que quelques modifications des paramètres DNS
peuvent entraîner de graves conséquences, telles que :
- rediriger les visiteurs du site web vers un autre serveur web
- rediriger les messages entrants vers un autre serveur de messagerie
- Enrayer l'authentification des e-mails afin que les messages soient considérés comme du spam ou rejetés
comment gérer les listes de diffusion
Comment gérer ses listes de diffusion avec prévoyance ?
-
Tout d'abord : pourquoi utiliser un gestionnaire de listes de diffusion ?
Les systèmes CRM (comme Salesforce et Microsoft CRM)
et les messageries professionnelles (comme Office 365 et Google Apps Gmail)
ne sont pas adaptés aux envois de masse.
Ils ont été conçus pour la communication individuelle
et imposent souvent des limites d'envoi quotidiennes afin d'éviter les abus. Or,
les entreprises doivent fréquemment envoyer des e-mails à la plupart de leurs contacts ou à des groupes spécifiques.
Les envois en masse nécessitent alors des systèmes dédiés,
capables de traiter de gros volumes de messages et de gérer les désabonnements automatiques. -
Deuxième étape : où trouver ces solutions ?
La réponse la plus simple est de se tourner vers les offres SaaS
(Mailchimp est le système le plus connu, Inxmail, moins répandu, est utilisé par les grandes entreprises).
Le choix entre installation locale et services cloud est toujours crucial.
Nous pensons que l’option locale permet de « reprendre le contrôle de ses emails », ce que nous préconisons.
Même si vous optez pour une application auto-hébergée dans le cloud,
vous pourrez facilement changer de fournisseur tout en conservant la même solution. -
Trois solutions méritent d'être mentionnées :
- Sendy est une solution mature mais « à code source fermé » et payante.
- Listmonk est un logiciel libre. La première version est sortie en 2021. Développé en Go,
il est distribué sous forme de binaire autonome et sa seule dépendance est une base de données PostgreSQL. Sur GitHub, il compte 5 400 étoiles.
- Mailtrain est également un logiciel libre. La première version est sortie en 2016, la deuxième en 2021.
Il utilise une base de données MySQL. Sur GitHub, il compte 4 800 étoiles.
À la recherche d'une interface épurée, d'une solution centrée sur les listes, facile à maintenir
et à restaurer en cas de problème, nous avons considéré Listmonk comme le meilleur choix.
Listmonk est un gestionnaire de listes de diffusion et de newsletters auto-hébergé et performant. Il est fourni sous forme de fichier binaire autonome et sa seule dépendance est une base de données Postgres.
Premières étapes de la demande
Voici l'annonce originale sur Hacker News:
knadh, le 12 juillet 2019 [–] Auteur ici. Pour expliquer pourquoi Listmonk a été créé, dans le cadre de notre activité (secteur financier réglementé), nous devons envoyer régulièrement des e-mails, principalement des mises à jour importantes, à plus de 1,5 million de clients. Nous avons longtemps utilisé phpList, puis testé MailTrain et Sendy, avant de finalement opter pour une solution radicalement différente suite à de nombreux problèmes, dont certains importants sont mentionnés ci-dessous. - Performances : Les délais d'envoi des e-mails étaient excessivement longs. Avec phpList, le traitement d'une campagne pouvait prendre plusieurs jours. Listmonk peut lancer un grand nombre de goroutines (ou threads) et envoyer des e-mails à plusieurs serveurs SMTP. Sur une instance EC2 standard, nous pouvons envoyer plus de 1,5 million d'e-mails en quelques heures. - L'importation des abonnés était extrêmement lente. L'intégration directe pour synchroniser les abonnés avec les CRM externes était complexe. Les insertions directes dans la base de données étaient complexes en raison de la complexité des structures de tables. Listmonk importe 10 000 enregistrements/seconde dans une base de données PostgreSQL sur une instance EC2 standard. – Segmentation : nous devons souvent segmenter rapidement les utilisateurs selon des attributs et des conditions personnalisés, puis leur transmettre une mise à jour. Listmonk prend en charge les expressions SQL pour segmenter les utilisateurs selon leurs attributs définis comme des dictionnaires JSON arbitraires (grâce au type JSONB de PostgreSQL). – Absence de modèles dynamiques : les modèles Listmonk prennent en charge les expressions de modèles Go, ce qui permet d’intégrer une logique dans les messages pour les rendre dynamiques.Kailash Nadhest un développeur très actif dans le domaine des logiciels libres et open source (FOSS).
Il travaille chez Zerodha, le plus grand courtier en bourse d'Inde.
Le blog de l'équipe technique de Zerodha est publié à l' adresse zerodha.tech.
Les détails
Listmonk est bien documenté pour une utilisation standard (via une interface web) et pour les développeurs (via une API).
Cette solution convient aussi bien aux grandes listes (jusqu'à des millions d'abonnés) qu'aux petits groupes.
Grâce à sa fonction d'interrogation et de segmentation des abonnés
elle permet d'interroger et d'exporter une sélection d'abonnés en fonction de leurs profils et attributs.
Les données extraites peuvent ensuite être facilement importées dans une nouvelle liste de diffusion ciblée.
Il lui manque certaines fonctionnalités importantes, comme la gestion des retours d'e-mails.
Mais elles devraient être disponibles dans la prochaine version majeure :
Traitement des retours #166.
Aperçu de la capture d'écran du traitement des retours.
Considérations techniques
Nous avons déjà utilisé une autre application Go : RealSender - DMARC REPORTS.
Source : dmarc-report-converter. Elle a fonctionné immédiatement et sans problème.
« Le système de gestion de bases de données PostgreSQL, fruit de plus de vingt ans de développement, est aujourd'hui la base de données open source la plus avancée au monde. » – Une brève histoire de PostgreSQL - https://www.postgresql.org/docs/9.3/history.htmlNous avions déjà eu un peu d'expérience en la matière lors de l'installation du serveur Inxmail Professional.
En 2017, Inxmail GmbH a annoncé qu'elle ne prendrait plus en charge que PostgreSQL, abandonnant toutes les autres bases de données.
À compter du 1er janvier 2019, nous nous concentrerons sur une infrastructure technique optimale et cesserons la prise en charge des serveurs Windows ainsi que des bases de données MySQL, Oracle et MS SQL Server. Par conséquent, nous n'offrirons plus de support que pour Inxmail Professional installé sur des serveurs Linux et utilisant PostgreSQL. -- Solution de licence Inxmail Professional : Modifications apportées à notre support système https://www.inxmail.de/files/files/de/downloads/Inxmail-Professional-licence-solution-EN.pdfC'est assurément un bon choix et un investissement judicieux pour les débutants souhaitant acquérir de précieuses connaissances.
Les cours en ligne Udemy peuvent faciliter l'installation et la maintenance initiales de PostgreSQL.
L'open source comporte des risques : un projet récent, lancé en 2019, sera-t-il maintenu à l'avenir ?
Nul ne le sait. Dans le pire des cas, un autre développeur prendra peut-être le relais, mais…
- Elle semble essentielle de par ses caractéristiques ; si elle est trop complexe, elle devient difficile à maintenir
- Nous avons soumis un rapport de bug pour listmonk et avons reçu une réponse du développeur en moins de deux heures.
- L'auteur travaille dans une grande entreprise qui l'utilise en interne
délivrabilité des e-mails
Délivrabilité des e-mails, questions et réponses :
hemancuso, le 12 juillet 2019 [–] Des projets comme celui-ci semblent être une excellente idée, mais la délivrabilité paraît être un point crucial, difficile à évaluer sans une expérience significative. Quelles sont les bonnes pratiques pour utiliser/choisir un fournisseur de services de messagerie (ESP) dans le cadre d'un projet de ce type, afin de garantir une délivrabilité satisfaisante ? knadh, le 12 juillet 2019 [–] Je suis l'auteur. Nous utilisons Listmonk en production dans notre entreprise (secteur financier réglementé) depuis plus de six mois pour la diffusion de mises à jour par e-mail, y compris les communications réglementaires. Nous hébergeons nos propres instances SMTP avec Postal sur des instances EC2 et n'avons jamais rencontré de problèmes de délivrabilité. S'il s'agit d'e-mails légitimes, je ne pense pas que ce soit un problème majeur.Nous convenons que l'envoi régulier des communications attendues aux clients devrait permettre d'éviter la plupart des problèmes de distribution.
D'après notre expérience, plus le nombre de destinataires est important, plus le risque de problèmes est élevé.
Les serveurs AWS EC2 sont souvent blacklistés par Gmail ; tous les messages envoyés sont alors automatiquement classés comme spam.
RealSender propose des serveurs SMTP IP dédiés,
fonctionnant dans un environnement fiable et constamment surveillé.
À propos du nom
goberoi le 13 juillet 2019 [–] Question totalement aléatoire : comment avez-vous choisi le nom ? knadh le 13 juillet 2019 [–] Je ne me souviens plus très bien, mais je crois que l’idée était de créer une « gestion de liste simple et paisible ».Essayons-le
Vous pouvez obtenir une installation de démonstration fonctionnelle en quelques minutes grâce à l'image Docker.
Sinon, demandez un compte de démonstration Listmonk.
comment envoyer des newsletters
Après la mise sur liste noire, le service client d'un grand service anti-spam répond souvent :
« Veuillez vérifier la qualité de votre liste afin de garantir l'intérêt des destinataires pour vos envois ».
Les notions d’« hygiène des listes » et d’« intérêt des destinataires » présentent de nombreuses facettes :
A - côté MACHINE - « liste d'hygiène »
-
Pour une gestion efficace des abonnements et des désabonnements,
l'abonné doit avoir validé son adresse électronique (double opt-in) et
les destinataires doivent pouvoir se désabonner facilement et avec certitude (opt-out). -
N’envoyez des messages qu’aux destinataires actifs et pleinement engagés.
d’envoyer des messages à répétition aux destinataires inactifs ou dont la boîte de réception est pleine.
Cessez d’envoyer des messages aux destinataires inactifs ; leur absence d’interaction est un signe clair de désintérêt. -
Le contenu doit être bien paginé (pas une seule image) et adaptatif, afin d'être lisible sur plusieurs appareils.
Dans le cas contraire, les filtres anti-spam risquent de bloquer le message avant qu'il n'atteigne la boîte de réception du destinataire. -
Assurez-vous que les machines reconnaissent l'expéditeur
des e-mails ; l'authentification permet aux serveurs de messagerie de destination d'identifier les messages comme provenant d'expéditeurs de confiance.
B - du côté HUMAIN - « l'intérêt des bénéficiaires »
-
Les abonnés doivent s'attendre à recevoir un contenu de qualité ;
les destinataires doivent avoir hâte de recevoir votre message et l'apprécier. -
Il est important de gérer les réponses des utilisateurs.
Il arrive parfois qu'un problème survienne ou qu'un destinataire ait simplement besoin de communiquer avec vous,
par exemple pour vous informer qu'il ne souhaite plus recevoir de messages, même si un lien de désabonnement est présent.
Côté machine - « liste d'hygiène »
Les points mentionnés ci-dessus sont facilement gérables pour les petites listes, comptant quelques centaines de destinataires.
Souvent, l'expéditeur les connaît individuellement, car ce sont des clients ou des membres d'une association.
La situation se complique lorsque la liste s'allonge, avec des milliers de destinataires
et davantage de personnes travaillant sur les envois.
Dans ce cas, l'utilisation d'outils professionnels est indispensable.
Sur Internet, il existe de nombreuses solutions professionnelles pour le marketing par e-mail,
la plus connue internationalement étant MailChimp.
De nombreux sites Web répertorient également des alternatives à MailChimp.
La mission d'EmailTrends est de « reprendre le contrôle de vos emails »,
c'est pourquoi nous proposons une solution alternative.
Selon W3Techs, WordPress alimente 40 % de tous les sites web sur Internet
et c'est la technologie la plus populaire sur l'ensemble d'Internet dans la catégorie des logiciels libres.
Avec plus de 200 000 installations actives, Mailpoet
est l'un des plugins WordPress les plus utilisés pour les newsletters.
MailPoet est un logiciel libre et, depuis fin 2020,
fait partie des entreprises liées à Automattic, la société mère de WordPress.
Quelques captures d'écran peuvent vous donner une idée de la manière dont les différents points sont abordés :
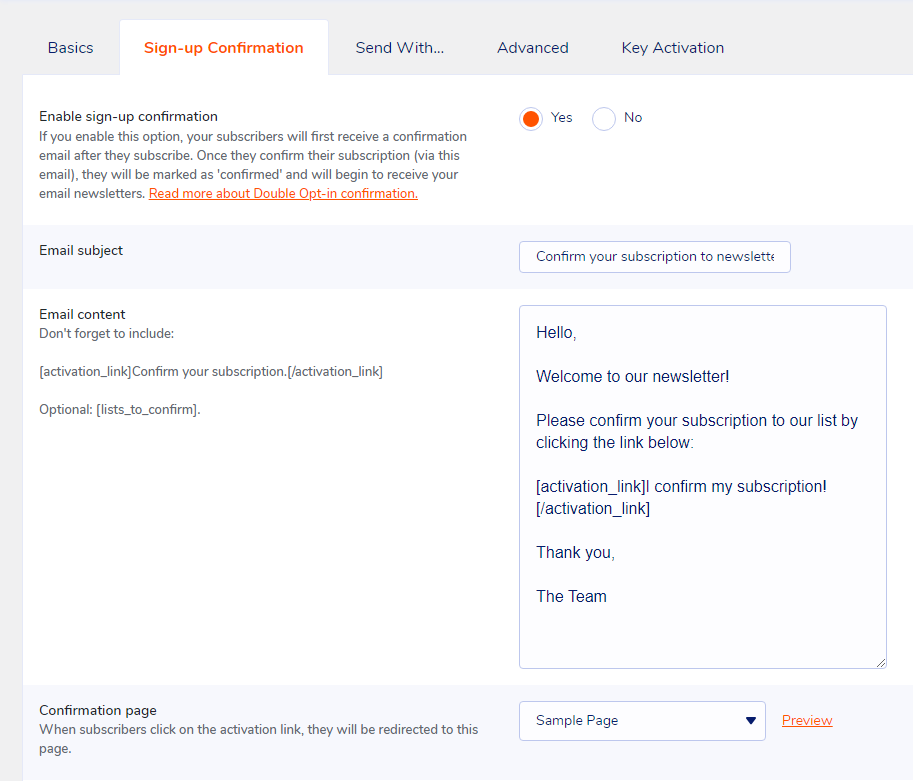
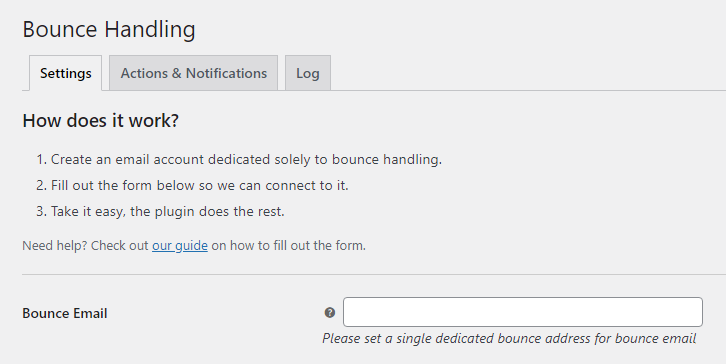
Mailpoet propose un modèle économique « freemium », qui vous permet de choisir l'option :
« Je veux juste la version Premium sans envoi ».
Le serveur SMTP dédié de RealSender peut être configuré via l'option « Envoyer avec… > Autre ».
Le plugin « Bounce Handler MailPoet », associé aux boîtes mail de newsletter fournies par RealSender,
garantit l'authentification correcte des emails envoyés.
Côté humain - « l'intérêt des bénéficiaires »
L'aspect humain est plus difficile à atteindre,
et c'est aussi ce qui fait la différence
lorsque la gestion technique n'est pas parfaite.
« SOYEZ PERTINENT »
est un slogan utilisé il y a quelques années dans le marketing par courriel.
Lorsque vous envoyez des informations importantes à des personnes
que vous connaissez bien après avoir longuement discuté avec elles,
peu importe la qualité de la mise en page
ou si le message atterrit dans le dossier spam.
Ils pardonneront toujours les imperfections techniques,
ils attendront vos courriels, les liront
et cliqueront sur le bouton « non-spam » si nécessaire.
comment envoyer des e-mails privés
Comment envoyer des e-mails privés et cryptés ?
Le courrier électronique n'est ni privé ni sécurisé.
Il n'a pas été conçu dans le respect de la confidentialité et de la sécurité.
Toute personne qui manipule vos courriels pendant leur transit peut les lire,
y compris votre fournisseur d'accès Internet, un pirate informatique ou la NSA (Agence nationale de sécurité des États-Unis).
Résumé:
- Confidentialité des e-mails : que se passe-t-il aujourd’hui ?
- du côté « légal »
- du côté « illégal »
- Confidentialité du courriel : les défis
- Anonymat et confidentialité
- Chiffrement de bout en bout
- Confidentialité du courriel : les solutions
- < technique > Pretty Good Privacy - également connu sous le nom de PGP
- < technique > Comment utiliser le chiffrement PGP
- Alternatives faciles au chiffrement PGP
Que se passe-t-il aujourd'hui ?
du côté « légal »
« La valeur d'une information ne se révèle que lorsqu'on peut la relier
à un autre élément qui arrivera plus tard.
Puisqu'on ne peut relier des points que l'on ne possède pas, cela nous pousse
fondamentalement à tout collecter et à le conserver indéfiniment. »
- - Gus Hunt de la CIA parle de Big Data, sur le Huffington Post
- - Gus Hunt de la CIA parle de Big Data, sur YouTube
« Ils disent que ce ne sont que des métadonnées, que des métadonnées, […]
avec qui vous parlez, quand vous leur parlez, où vous avez voyagé.
Ce sont tous des événements de métadonnées.
PRISM concerne le contenu. […] Ils peuvent tous le voir car il n'est pas chiffré. »
Des dizaines d'études psychologiques prouvent
que lorsqu'une personne sait qu'elle est potentiellement surveillée,
son comportement devient beaucoup plus conformiste et docile.
[…] La surveillance de masse crée une prison mentale […]
du côté « illégal »
Les escrocs peuvent également utiliser des logiciels malveillants pour infiltrer le réseau informatique d'une entreprise
et accéder aux échanges de courriels concernant des questions financières.
L’escroquerie au faux ordre de virement (BEC), également appelée compromission de compte de messagerie (EAC),
est l’un des crimes en ligne les plus coûteux.
Dans une escroquerie BEC, les criminels envoient un courriel qui semble provenir d’une source connue et
qui formule une demande légitime […]
les défis
Anonymat et confidentialité
L'anonymat est différent de la confidentialité
[…] nous chiffrons les messages
afin que, même si l'on voit que nous avons envoyé un message,
on ne puisse pas le lire ;
mais parfois, nous ne voulons même pas que l'on voie que nous avons envoyé un message.
L'anonymat sur Internet est difficile à atteindre.
Il exige une connaissance approfondie des outils que l'on choisit d'utiliser.
Ce guide vous donnera peut-être une idée de sa complexité :
Fournisseurs de messagerie privée
La confidentialité est plus facile à obtenir.
Même si vous n'avez rien à cacher, l'utilisation du chiffrement
contribue à protéger la vie privée des personnes avec lesquelles vous communiquez
et complique la tâche des systèmes de surveillance de masse.
Si vous avez quelque chose d'important à cacher, vous êtes en bonne compagnie ;
ce sont les mêmes outils que les lanceurs d'alerte utilisent pour protéger leur identité
tout en mettant en lumière les violations des droits de l'homme, la corruption et autres crimes.
La première étape essentielle consiste à se protéger
et à rendre la surveillance de ses communications aussi difficile que possible.
Chiffrement de bout en bout
Le chiffrement de bout en bout (e2ee) des courriels peut être utilisé pour garantir
que seuls l'expéditeur et les destinataires d'un message peuvent en lire le contenu.
Sans cette protection, il est facile pour les administrateurs réseau,
les fournisseurs de messagerie et les agences gouvernementales de lire vos messages.
La mise en œuvre du chiffrement de bout en bout (E2EE) exige une vigilance constante de la part de l'expéditeur et du destinataire.
Une simple erreur de l'une des parties concernées peut suffire à compromettre la sécurité du chiffrement E2EE.
Les métadonnées des courriels, telles que l'adresse de l'expéditeur, celle du destinataire, la date et l'heure, ne peuvent être protégées par le chiffrement de bout en bout.
L'objet du courriel peut également rester vulnérable et facilement lisible, même avec le chiffrement de bout en bout.
les solutions
< technique > Pretty Good Privacy - également connu sous le nom de PGP
Le logiciel PGP suit la norme de chiffrement OpenPGP
(RFC 4880) pour le chiffrement et le déchiffrement des données.
PGP chiffre le corps de votre courriel en un code
que seule la personne autorisée peut lire.
PGP fonctionne sur quasiment tous les ordinateurs et smartphones.
Sa licence est libre et son utilisation est gratuite.
Chaque utilisateur possède une clé publique et une clé privée uniques,
qui sont des chaînes de chiffres aléatoires.
Votre clé publique n'est pas une clé physique, car elle se trouve dans un répertoire en ligne où chacun peut la télécharger.
On utilise votre clé publique, associée à PGP, pour chiffrer les courriels qu'on vous envoie.
Votre clé privée est comparable à une clé physique, car vous la conservez sur votre ordinateur.
Vous utilisez PGP et votre clé privée pour déchiffrer les courriels chiffrés que d'autres personnes vous envoient.
Si un courriel chiffré avec PGP tombe entre de mauvaises mains, il sera totalement illisible.
Sans la clé privée du destinataire légitime, il est quasiment impossible de le lire.
Pour nous protéger de la surveillance, nous devons apprendre quand utiliser PGP
et commencer à partager nos clés publiques chaque fois que nous partageons des adresses électroniques.
< technique > Comment utiliser le chiffrement PGP
Pour utiliser PGP, vous aurez besoin d'une clé publique et d'une clé privée (appelées ensemble paire de clés).
Chacune est une longue chaîne de chiffres et de lettres générée aléatoirement et qui vous est propre.
Vos clés publique et privée sont liées par une fonction mathématique spécifique.
Une application permettant de gérer les clés et le chiffrement/déchiffrement des messages est nécessaire ;
voici une sélection des plus populaires :
-
Mailvelope est une extension de navigateur gratuite et open source, disponible pour Mozilla Firefox et Google Chrome.
C'est probablement la manière la plus simple d'aborder PGP.
« Mailvelope » est un tutoriel bien réalisé. -
L'application Mozilla Thunderbird intègre tout le nécessaire pour envoyer des messages signés PGP.
Introduction au chiffrement de bout en bout dans Thunderbird. -
GnuPG est une implémentation complète et gratuite du standard OpenPGP.
Un guide PGP pour débutants utilisant Gpg4Win [Installation facile en 5 minutes] explique comment l'utiliser.
Alternatives faciles au chiffrement PGP
PGP est la meilleure solution pour sécuriser les communications avec un partenaire qui l'utilise déjà.
Demander à votre interlocuteur de passer à PGP peut s'avérer difficile.
Les services qui permettent de partager un secret une seule fois constituent une alternative.
Lorsqu'il s'agit d'envoyer un message unique, il existe des applications web open source
qui permettent de saisir des informations qui ne peuvent être consultées qu'une seule fois.
Une fois la page ouverte par le destinataire, les informations sont supprimées
et il ne reste plus qu'un lien brisé dans vos journaux de discussion ou vos e-mails.
Ce n'est pas aussi fiable que l'utilisation de PGP par toute l'équipe, mais c'est beaucoup plus simple à configurer et à expliquer.
Nous avons pu l'utiliser pour envoyer des informations de connexion à des personnes peu versées en informatique, et elles l'ont trouvé facile à utiliser.
Exemple (sans ajouter de mot de passe) :
Imaginons que vous ayez un mot de passe. Vous voulez le communiquer à votre collègue, Jane. Vous pourriez le lui envoyer par courriel, mais il se retrouverait alors dans sa boîte de réception, qui est peut-être sauvegardée, et probablement stockée sur un dispositif contrôlé par la NSA. Si Jane reçoit un lien vers le mot de passe et ne le consulte jamais, le mot de passe est perdu. Si la NSA s'empare du lien et consulte le mot de passe… eh bien, elle l'obtient. Jane ne peut plus récupérer le mot de passe, mais elle sait désormais que quelqu'un consulte non seulement sa messagerie, mais aussi les liens qu'elle clique.Certains de ces services, tous gratuits et open source, sont listés ci-dessous.
Vous pouvez également choisir d'héberger une instance sur votre propre serveur web.
PrivateBin (une version sécurisée de Pastebin) est développé en PHP.
Son code source est disponible sur GitHub (3100 étoiles).
Les instructions d'utilisation sont disponibles sur un autre site web.
OneTimeSecret est développé en Ruby.
Le code et les instructions de OneTimeSecret sont publiés sur GitHub - 1200 étoiles
SnapPass est écrit en Python. Il a été initialement développé par Pinterest.
Le code et les instructions SnapPass sont publiés sur Github - 600 étoiles
Comment envoyer et limiter les e-mails en copie cachée (BCC)
Comment envoyer et limiter les e-mails en copie cachée (Bcc) ?
« Cc » signifie « Copie carbone » au sens (ancien) de faire une copie
sur une machine à écrire en utilisant du papier carbone.
Le champ « Cci » des courriels (Cci signifiant « Copie carbone invisible »)
contient les adresses des destinataires du message
qui ne doivent pas être divulguées aux autres destinataires.
– IETF RFC 2822 « Format des messages Internet »
La différence entre Cci et Cc réside dans la confidentialité du destinataire.
Avec la fonction Cc, les adresses électroniques figurant dans le champ Cc
sont visibles par tous les destinataires du courriel.
Un destinataire en copie cachée (Bcc) peut voir le destinataire direct (À :), mais
il ne pourra pas savoir qui d'autre a été mis en copie cachée dans le courriel.
La fonction Cci est souvent perçue comme un système d'envoi massif d'e-mails facile à utiliser. Vous
trouverez ci-dessous une brève analyse des avantages et des inconvénients de son utilisation.
En fin de page, les conclusions et quelques suggestions sont présentées.
AVANTAGES
C'est facile : tout le monde peut l'utiliser.
- C'est un moyen facile de contacter plusieurs destinataires par e-mail
- Toute personne disposant d'un client de messagerie peut l'utiliser
- Utilisée correctement, elle respecte la vie privée des destinataires en ne divulguant pas leurs adresses électroniques
CONS
Le courrier électronique est un moyen d'envoi sans vérification préalable.
La copie cachée (Bcc) permet d'atteindre des centaines, voire des milliers de contacts.
La fonction Cci doit être considérée comme un
outil de communication à haut risque, potentiellement dangereux.
- C'est un processus sujet aux erreurs, les risques sont les suivants :
- L'ajout par erreur de destinataires en copie cachée (Bcc) dans le champ copie (Cc)
nuit généralement gravement à l'image de marque.
Un nouveau message d'excuses est la solution la plus courante
. Les noms de tous les destinataires sont rendus publics
. L'utilisation involontaire (et parfois intentionnelle) de la fonction « Répondre à tous »
génère des chaînes d'e-mails incontrôlables
. Une personne pourrait signaler un incident de confidentialité au regard du RGPD
si l'objet ou le corps du message contient des données personnelles appartenant à des « catégories particulières »
(par exemple, maladie, orientation sexuelle ou convictions). - ajouter par erreur une personne comme destinataire principal (visible)
- oublier d'ajouter quelqu'un ou ajouter quelqu'un qui ne devrait pas recevoir le message
- L'ajout par erreur de destinataires en copie cachée (Bcc) dans le champ copie (Cc)
- Il y a une forte probabilité que votre message soit classé comme spam
- Le problème, c'est que la plupart des spammeurs utilisent la copie cachée (Bcc) pour envoyer
des messages, or les serveurs de messagerie de destination sont prudents quant à l'acceptation de ces messages. - Si je vous envoie un message en utilisant la copie cachée (Bcc),
vous recevez un courriel qui ne vous est pas destiné ;
cela constitue un élément défavorable pour l’évaluation du spam. - Le même message sera envoyé
simultanément à plusieurs adresses électroniques appartenant au même domaine ; il est donc facile de les compter et de les bloquer.
- Le problème, c'est que la plupart des spammeurs utilisent la copie cachée (Bcc) pour envoyer
- Il n'y a aucun contrôle sur les adresses erronées
- Il peut y avoir plusieurs adresses e-mail enregistrées pour un même destinataire ;
cela affecte l'envoi de courriels à ce destinataire, même si une ou plusieurs adresses sont correctes. - Les adresses syntaxiquement incorrectes sont acceptées sans avertissement
, par exemple si le symbole @ est absent ou s'il y a des espaces.
- Il peut y avoir plusieurs adresses e-mail enregistrées pour un même destinataire ;
- Aucune personnalisation / faible impact / peu ou pas de réactions
- Le message sera nécessairement standard et « anonyme » ;
aucune communication individuelle n’est possible, pas de formule de politesse comme « Cher Monsieur/Madame… » - Vos destinataires en copie cachée recevront un message adressé à une autre personne
à laquelle ils ne prêteront probablement pas attention ni ne réagiront.
- Le message sera nécessairement standard et « anonyme » ;
- Il est très probable qu'il y ait des problèmes techniques
- Toute action abusive de la part de spammeurs ou de pirates informatiques peut rapidement impacter de nombreux destinataires
et compromettre la réputation du serveur SMTP (c.-à-d. mise sur liste noire du serveur). - La boîte mail de l'expéditeur peut être saturée de messages d'erreur (expéditeur inconnu, boîte mail pleine, etc.),
leur nombre pouvant varier entre 5 % et 20 % des emails envoyés. - L'envoi peut avoir un impact négatif sur les systèmes de messagerie (serveurs SMTP), par exemple :
de nombreuses réponses « veuillez réessayer plus tard », un grand nombre de messages dans la file d'attente, voire un plantage du système.
- Toute action abusive de la part de spammeurs ou de pirates informatiques peut rapidement impacter de nombreux destinataires
CONCLUSIONS
- Fixez les limites
- Vérifiez le nombre de destinataires autorisé par votre fournisseur de messagerie.
Pour être sûr à 100 %, faites le test vous-même.
RealSender met à votre disposition une liste de 300 adresses @bogusemail.net pour les tests.
Les messages arriveront sur un serveur de messagerie « trou noir » :
bogusemail-test.txt
- Limiter le nombre de destinataires d'un même message à un petit nombre, par exemple 20,
permet d'envoyer facilement des messages
à des milliers d'adresses électroniques, en les divisant simplement en petits groupes, par exemple, lorsqu'il y
- Passez au niveau professionnel
- autoriser uniquement l'envoi massif d'emails via différents canaux
- Utilisez une adresse d'expéditeur différente pour l'envoi de nombreux messages
, par exemple un autre sous-domaine comme @news.nomdelentreprise.com.
Seules les personnes autorisées y auront accès
et la traiteront avec plus de précaution.
- Dans les bureaux structurés, où de nombreuses personnes utilisent la messagerie électronique et
des applications dédiées pour l'envoi de courriels en masse,
les systèmes professionnels disposent d'un flux d'approbation
et d'un contrôle étape par étape, conçus pour éviter les erreurs.
mesurer le marketing par e-mail
Comment mesurer la performance de vos campagnes d'emailing ?
Les informations suivantes sont issues de nos quinze années d'expérience
avec la plateforme d'emailing Inxmail.
Que sont les « campagnes de marketing par e-mail » ?
Il s'agit d'e-mails envoyés en masse avec le consentement ,
du destinataire
et grâce auxquels l'expéditeur peut obtenir des données de retour d'information basées sur le comportement des destinataires.
Les réponses, ou « données de retour d’information », constituent la base des indicateurs
de performance des rapports sur les campagnes d’emailing.
Voici en détail ce qu’ils sont et comment ils sont mesurés :
- suivi des réactions des utilisateurs
- deux niveaux d'autorisation (questions liées à la protection de la vie privée)
- Comment fonctionne le suivi des utilisateurs
- Comment fonctionne la mesure du taux d'ouverture ?
Les meilleurs outils techniques sont inutiles si les messages n'atteignent pas la boîte de réception du destinataire.
C'est là que la « délivrabilité des e-mails » entre en jeu :
- délivrabilité des e-mails
- emails de semences
- taux de rebond
- indicateurs de performance en marketing par e-mail
campagnes de marketing par e-mail
marketing basé sur l'autorisation
Le marketing basé sur l'autorisation, également appelé « marketing dialogique »,
est un concept introduit par Seth Godin en 1999 dans son best-seller « Permission marketing ».
Dans l'ouvrage, il est défini comme l'opposé du « marketing d'interruption »
généralement utilisé dans les médias de masse traditionnels tels que la télévision et les journaux.
Elle vise à créer une communication personnelle et directe,
une relation entre les deux parties et à activer un dialogue « humain »
dont l’expérience soit utile et enrichissante pour les deux.
suivi des réactions des utilisateurs
Deux niveaux d'autorisation - problèmes liés à la confidentialité
En fonction des autorisations de confidentialité recueillies, l'expéditeur peut enregistrer :
- données agrégées
- données de l'utilisateur individuel (par exemple, qui a ouvert l'e-mail, qui a cliqué)
Les données agrégées
permettent de recueillir des commentaires et des informations à l'échelle mondiale sur les tendances générales
(par exemple, le nombre de personnes ayant ouvert l'e-mail, le nombre de personnes ayant cliqué).
Les données individuelles
permettent d'obtenir des informations personnalisées
en collectant des données personnelles, puis d'envoyer des messages personnalisés,
basés sur les interactions précédentes et le comportement de l'utilisateur.
Comment fonctionne le suivi des utilisateurs
Le suivi des liens consiste à remplacer l'URL finale d'un site web
par une adresse fictive, ce qui enregistre la visite et redirige l'utilisateur vers la page de destination.
Dans les e-mails, seuls les clics sur les liens peuvent être suivis.
Les images externes, celles pour lesquelles le client de messagerie demande une confirmation avant téléchargement,
sont traitées comme des liens ; il suffit donc de suivre l’URL d’une image externe
pour connaître le taux d’ouverture des e-mails.
Le suivi n'enregistre généralement que l'« identifiant du courrier »,
un identifiant unique du courrier envoyé.
Le suivi personnalisé est réalisé en ajoutant aux pages visitées
un ou plusieurs paramètres générés par le logiciel,
tels que : example.com/test.html?id=54725788327466628654
le paramètre « id » fait référence à un utilisateur spécifique et à un lien particulier dans le message.
Les informations obtenues peuvent
mettre à jour automatiquement les données du destinataire dans l'application de marketing par courriel
ou transmettre les détails de l'origine du clic à la plateforme d'analyse Web.
Par exemple, une agence de voyages pourrait mesurer
le nombre de clics d'un utilisateur sur des actualités concernant la mer ou la montagne,
en incrémentant un compteur au fil du temps.
Les données recueillies indiqueront la destination préférée du destinataire.
Comment fonctionne la mesure du taux d'ouverture ?
Les taux d'ouverture sont mesurés en combinant les données des clics sur les liens suivis
et les « clics cachés » générés par les images suivies qui ont été téléchargées.
Si un message est ouvert dans l'aperçu du client de messagerie,
sans télécharger les images ni cliquer sur aucun lien,
il est impossible de savoir qu'il a été ouvert.
Depuis 2003, Outlook, puis la plupart des clients de messagerie,
ont commencé à bloquer le téléchargement automatique des images,
afin de protéger la vie privée de leurs utilisateurs
. Ce blocage permettait de suivre la lecture de chaque courriel.
Depuis 2013, les images s'affichent automatiquement par défaut dans Gmail.
Le téléchargement est effectué par un serveur tiers, appelé « proxy »,
qui masque le terminal de l'utilisateur tout en permettant aux opérateurs marketing
de savoir que l'image a été téléchargée et le message ouvert.
Pour plus d'informations, consultez :
Comment fonctionne le nouveau proxy d'images Gmail et quelles sont ses conséquences pour vous ?
L'enregistrement des taux d'ouverture n'est pas précis et
affiche une valeur inférieure au nombre réel d'ouvertures.
Il est néanmoins judicieux de les mesurer,
ne serait-ce que pour comparer les résultats de différentes campagnes.
délivrabilité des e-mails
emails de semences
Il faut tout d'abord vérifier si les courriels arrivent dans les boîtes aux lettres
des principaux domaines de messagerie gratuite présents dans votre liste
, ainsi que dans la boîte de réception des deux principaux fournisseurs de boîtes aux lettres d'entreprise :
Google Apps et Office 365.
Les filtres anti-spam activés par le contenu sont généralement déclenchés par les domaines présents dans les URL (http…).
donc conseillé d'utiliser un seul domaine dans les liens de vos messages.
Ce domaine doit être identique à celui de l'adresse de l'expéditeur ;
cette pratique, appelée « alignement de domaine », réduit les risques liés aux filtres anti-phishing.
Pour la même raison, si les liens sont suivis, ils doivent utiliser un sous-domaine
du domaine de l'adresse de l'expéditeur.
Pour réaliser des tests concrets, il suffit de créer une boîte mail « test » chez chaque fournisseur de messagerie,
puis d'activer le transfert des messages vers votre adresse mail.
Envoyez à chaque boîte mail un message dont l'objet est « Message de test »
et le contenu « Message de test » suivi du lien vers votre domaine.
Si le message passe les filtres anti-spam, vous devriez le recevoir dans votre boîte de réception.
taux de rebond
Il est normal de recevoir des courriels non distribués.
Cela peut être dû à la présence d'adresses inactives,
de boîtes aux lettres pleines ou à d'autres problèmes techniques.
En fonction de la « qualité » de votre liste,
le taux de rebond peut varier entre 5 % et 20 %.
Face à l'augmentation du nombre d'emails non distribués, la gestion manuelle devient impossible.
Les applications d'email marketing intègrent une fonctionnalité appelée « gestionnaire de rebonds »
qui télécharge automatiquement les messages rejetés,
les analyse et les classe selon leur contenu.
L'adresse e-mail de destination est automatiquement désactivée
après un certain nombre de « rebonds permanents », erreurs persistantes telles que « utilisateur inconnu » et « hôte inaccessible »,
ou après un plus grand nombre de « rebonds temporaires », erreurs transitoires telles que « boîte aux lettres pleine ».
Il est important de surveiller le taux de rebond (messages rejetés)
ou le taux de distribution (messages acceptés). Leur somme est égale à 100 %.
Toute variation de cette valeur est un signe qui doit faire l'objet d'une investigation.
indicateurs de performance en marketing par e-mail
Les principales plateformes de marketing par e-mail publient des chiffres de référence
basés sur les données collectées auprès de tous leurs clients.
Termes techniques utilisés dans les rapports :
- Ouvertures : nombre de destinataires ayant cliqué
sur au moins un lien suivi ou ouvert au moins une image suivie - Taux d'ouverture : Ouvertures / Nombre de destinataires (après déduction des rebonds)
- Clics uniques : nombre de destinataires ayant cliqué au moins une fois sur un lien
- Taux de clics (CTR) : Clics uniques / Nombre de destinataires (après déduction des rebonds)
- Taux de clics par ouverture (CTOR) : Clics uniques / Ouvertures
Voici une courte liste, la plupart des exemples concernent les États-Unis :
-
Les clients de Mailchimp vont des startups unipersonnelles aux
petites entreprises, en passant par les sociétés du classement Fortune 500 ;
tout le spectre est représenté dans ces données. -
Analyse comparative et statistiques du marketing par courriel par secteur d'activité
-
Campaign Monitor a analysé plus de 100 milliards d'e-mails envoyés dans le monde entier
entre janvier et décembre 2020. -
le huitième rapport annuel de référence sur la délivrabilité de Return Path
pour savoir combien d'e-mails ont été distribués dans la boîte de réception, classés comme spam ou bloqués.
du rapport de référence sur la délivrabilité 2020 (PDF) : -
Qu’est-ce que la délivrabilité et comment la mesure-t-on ?
-
Que peut-il arriver à un e-mail après avoir cliqué sur « Envoyer » ?
-
À l'échelle mondiale, combien de courriels arrivent en moyenne dans la boîte de réception et dans le filtre anti-spam ?
-
Statistiques de délivrabilité pour 30 pays différents
ce qui est considéré comme du SPAM
Quels utilisateurs et serveurs de messagerie sont considérés comme des spams ?
En nous appuyant sur notre expérience avec RealSender,
nous avons essayé de résumer les principaux points susceptibles d'affecter la délivrabilité des e-mails en boîte de réception.
- Réactions des utilisateurs :
les messages devraient être attendus/souhaités par leurs destinataires
- Points techniques :
une configuration de base est nécessaire pour que les messages électroniques soient acceptés. - de l'adresse IP et de la classe d'adresses IP
- Configuration correcte du serveur SMTP
- AUTHENTIFICATION correcte de l'email
- Vérification SPAMASSASSIN
- Essayez et voyez ce qui se passe.
Le seul moyen infaillible de savoir si un courriel est classé comme spam est…
de l’envoyer et de voir comment il apparaît à destination.
Il est inutile d'évaluer les autres points
si les messages ne sont pas attendus/souhaités par leurs destinataires.
Réactions des utilisateurs
L'expéditeur doit se mettre à la place du destinataire et tenter d'anticiper la réception du message.
Les plaintes des utilisateurs peuvent entraîner le blocage du serveur SMTP ou du nom de domaine, ce qui compromet la distribution des messages ultérieurs.
- Les utilisateurs peuvent généralement gérer leur boîte de réception : tout ce que chaque utilisateur considère comme du spam est considéré comme tel.
* = de nombreux fournisseurs de messagerie gratuite ne proposent pas la possibilité de se désinscrire de leur « publicité interne ». - L'utilisateur exprime son choix en cliquant sur le bouton « Signaler comme spam » (dans Gmail)
ou sur le bouton « Courrier indésirable » (dans Outlook/Hotmail). - Les filtres anti-spam des serveurs de messagerie modernes sont tous liés aux signalements des utilisateurs. Après un certain nombre de clics sur « Signaler comme spam »,
tous les messages au contenu similaire seront directement placés dans le dossier Spam.
Des paramètres techniques de base sont nécessaires pour que les messages électroniques soient acceptés.
de l'adresse IP et de la classe d'adresses IP
- Pour bloquer l'adresse IP de votre serveur SMTP, vous trouverez de nombreux outils en ligne en recherchant « vérification de liste noire » sur Google
- Réputation de classe des adresses IP des serveurs SMTP : consultez notre article de blog pour plus d’informations. L’importance de la réputation des adresses IP SMTP.
- Si les messages sont envoyés depuis un ordinateur personnel, la réputation de l'adresse IP publique de la connexion Internet doit également être vérifiée
(certains fournisseurs de serveurs SMTP masquent l'adresse IP de la connexion Internet, de sorte que le système du destinataire ne voit que sa propre adresse IP).
Configuration correcte du serveur SMTP
- Utilisez le DNS inverse
pour vous assurer que l'adresse IP de votre serveur de messagerie pointe vers le nom de domaine que vous utilisez pour envoyer des e-mails. - L'agent de transfert de courrier, l'application qui achemine et distribue les courriels,
doit être correctement configuré conformément à la dernière RFC publiée par l'IETF (
voir par exemple : « Making Postfix RFC Compliant »)
AUTHENTIFICATION correcte de l'email
Utilisez des méthodes d'authentification comme SPF et DKIM pour prouver que vos adresses e-mail et votre nom de domaine sont bien associés.
De plus, vous contribuez ainsi à empêcher l'usurpation de votre domaine de messagerie.
- SPF est un protocole d'authentification de courriel basé sur le chemin d'accès qui permet aux destinataires de déterminer si l'expéditeur est autorisé à utiliser les domaines figurant dans l'en-tête du message. Pour ce faire, SPF évalue l'adresse IP du serveur de messagerie sortant (MTA) de l'expéditeur à partir des informations publiées par ce dernier dans les enregistrements DNS TXT. SPF est défini dans la RFC 4408 de l'IETF.
- DKIM est un protocole d'authentification des e-mails qui permet à l'expéditeur d'utiliser la cryptographie à clé publique pour signer les e-mails sortants de manière à ce que le destinataire puisse les vérifier. DKIM est défini dans la RFC 4871 de l'IETF. La norme DKIM est adoptée par Gmail et d'autres grandes entreprises afin d'éliminer complètement le phishing et l'usurpation d'identité dans les e-mails.
- DMARC s'appuie sur les normes SPF et DKIM établies pour l'authentification des courriels. Les serveurs de messagerie destinataires traitent les courriels non authentifiés en fonction de la politique DMARC de l'expéditeur et lui communiquent le résultat. DMARC est défini dans la RFC 7489, document publié par l'IETF (Internet Engineering Task Force).
Vérification SPAMASSASSIN
- SpamAssassin est un logiciel serveur utilisé pour filtrer les courriels indésirables. Il emploie diverses techniques de détection de spam.
Chaque test est associé à un score, positif ou négatif : positif pour « spam », négatif pour « ham » (courrier légitime).
Le seuil de score par défaut pour le destinataire est de 5. Si le score d'un courriel dépasse ce seuil, il est considéré comme du spam.
Son utilisation est si répandue que la vérification du score avant l'envoi de courriels devrait être obligatoire. - Deux outils en ligne peuvent vous aider à vérifier votre score SpamAssassin : n'est pas du spam et testeur de courrier
- Vous devez envoyer le message à l'adresse électronique fournie
- Après quelques secondes, cliquez sur les boutons « Afficher votre rapport » ou « Vérifier votre score ».
Le seul moyen infaillible de savoir si un courriel est classé comme spam est…
de l’envoyer et de voir comment il apparaît à destination.
Essayez et voyez ce qui se passe
- Si vous recevez un message d'erreur, les dernières lignes peuvent s'avérer très utiles, car elles décrivent généralement le problème à l'origine du rejet.
Si l'explication est incompréhensible, essayez d'envoyer un message avec pour objet « Message de test » et vérifiez s'il est accepté.
Dans ce cas, envoyez le même message plusieurs fois en réduisant progressivement son contenu, jusqu'à identifier la partie qui déclenche le filtre anti-spam. - Disposer d'un journal d'envoi détaillé peut vous aider à vérifier si les messages sont acceptés ou rejetés.
Des exemples d'informations sont disponibles dans le journal. - Dans certains cas (rares), une sorte de « liste blanche » est nécessaire.
Certains systèmes anti-spam apprennent des interactions des utilisateurs avec les messages reçus.
Si le destinataire signale un courriel comme non indésirable,
le système en déduira qu'il s'agit d'un message légitime et le déposera dans le dossier « Boîte de réception » plutôt que dans le dossier « Courrier indésirable ».
L'autre solution consiste à ce que l'expéditeur figure dans le carnet d'adresses du destinataire ou que ce dernier ait déjà échangé des courriels avec lui.
Clients de messagerie open source
Comment reprendre le contrôle de ses e-mails grâce à des clients de messagerie open source prêts à l'emploi ?
Au cours de la dernière décennie, nous avons assisté à un changement quasi complet des boîtes aux lettres d'entreprise,
passant des serveurs de messagerie sur site aux services cloud comme Exchange Online (Office 365) ou Gmail pour les entreprises (Google Apps).
Les principales raisons sont les suivantes :
- la nécessité d'accéder aux courriels depuis des interfaces mobiles et Web
- la nécessité de protéger les boîtes aux lettres contre les spams et les logiciels malveillants
Ainsi, la vie des professionnels de l'informatique s'est trouvée simplifiée grâce au transfert
de la responsabilité de la gestion de l'infrastructure de messagerie aux « géants de la tech ».
Le risque d'abandonner les compétences de base en matière de messagerie électronique peut nous amener à considérer la messagerie électronique
comme quelque chose qui fonctionne comme par magie, simplement parce que Microsoft et Google s'en occupent.
Nous pouvons reprendre le contrôle de nos e-mails en décomposant les composants de la messagerie et en les gérant individuellement :
- le serveur de courrier entrant
- le client de messagerie
- le serveur de messagerie sortante
Cela permet d'isoler et de segmenter les services, ce qui améliore considérablement la sécurité.
Par conséquent, la réduction de la surface d'attaque par l'isolation et la segmentation est considérée comme une bonne pratique.
De plus, cela accroît l'évolutivité et la stabilité.
Les clients de messagerie constituent l'interface principale des boîtes aux lettres. Il s'agit d'un logiciel complexe qui interagit avec les utilisateurs.
De nombreuses solutions sont disponibles sur le marché ; nous les avons sélectionnées en fonction de deux critères :
- projets multiplateformes, activement gérés et open source
- prêts à l'emploi, afin que les administrateurs système puissent les gérer facilement
Nous avons retenu deux options :
-
 Mozilla Thunderbird est un client de messagerie open source et multiplateforme pour ordinateurs personnels. Développé par la Fondation Mozilla,
il prend en charge les protocoles IMAP et POP (stockage local des courriels sur votre disque dur pour un accès hors ligne).
Il offre d'excellentes fonctionnalités de filtrage et de gestion du courrier.
Thunderbird gère efficacement plusieurs comptes et identités, notamment grâce à la signature automatique.
Des versions prêtes à installer sont disponibles pour Windows, macOS et Linux. Pour y accéder à distance, les utilisateurs doivent se connecter à leur ordinateur. -
 La nouvelle version dérivée de Rainloopest un client de messagerie web simple, moderne, léger et rapide.
Elle peut gérer un grand nombre de comptes de messagerie sans nécessiter de connexion à une base de données.
Elle prend en charge les protocoles SMTP et IMAP pour envoyer et recevoir des e-mails facilement et sans problème.
En 2020, le projet SnappyMail a été publié sur GitHub.
Il s'agit d'une version considérablement améliorée et sécurisée de RainLoop Webmail Community Edition.
Voici une démonstration du client de messagerie SnappyMail. Si vous souhaitez essayer l'interface d'administration, contactez-nous.
Courriel professionnel et confidentialité
Avertissement : ce sujet a d’importantes implications juridiques. Veuillez contacter des consultants qualifiés pour vérifier la réglementation et son application.La messagerie professionnelle est un outil de travail
qui contient une quantité impressionnante d'informations liées à l'activité professionnelle.
Les entreprises peuvent faire ce qu'elles veulent des courriels,
qui sont un outil de travail professionnel, mais sont-ils rédigés et lus par les employés ?
Peuvent-ils les lire ? Peuvent-ils les sauvegarder ? Peuvent-ils les archiver ?
Résumé:
- deux types d'adresses e-mail professionnelles
- Adresses e-mail professionnelles génériques, sans contraintes
- boîte aux lettres personnelle de l'entreprise, comme les voitures de société
- lignes directrices comportementales
- lecture uniquement sous certaines conditions
- informer l'employé
- Les contrôles massifs sont interdits
- exigences légales
- obligation d'archiver les messages électroniques
- obligation d'informer l'employé
- obligation de supprimer les messages électroniques
- obligation de désactiver les boîtes aux lettres
Adresses e-mail professionnelles génériques, sans contraintes
La boîte mail professionnelle a un caractère ambivalent :
c'est un outil appartenant à l'employeur, mais utilisé par l'employé.
Il convient de faire la distinction entre deux types différents d'adresses électroniques professionnelles :
- boîte mail personnelle de l'entreprise, par exemple nom.nom@nomdelentreprise.com
- boîte mail générique de l'entreprise, comme les boîtes aux lettres d'information, d'assistance, de vente, de marketing, de facturation, etc.,
c'est-à-dire toutes celles qui ne sont PAS liées à une seule personne.
Les boîtes mail génériques de l'entreprise ne posent aucun problème ;
l'entreprise les consulte, lit tous les messages et n'a aucune contrainte.
boîte aux lettres personnelle de l'entreprise, comme les voitures de société
Les boîtes mail personnelles, telles que nom.prénom@nomdelentreprise.com,
peuvent contenir des données personnelles de l'employé que l'employeur doit protéger.
Si nous choisissons d'utiliser ce type de boîte aux lettres,
en tant qu'employeur, nous devons savoir quelles normes techniques adopter
et quels outils utiliser pour pouvoir traiter correctement les données.
La boîte aux lettres peut être comparée à la voiture de fonction :
elle est mise à la disposition de l'employé pour un usage dans le cadre de ses tâches professionnelles.
L’employeur peut par exemple vérifier le kilométrage parcouru afin de s’assurer que le salarié
n’a pas fait un usage abusif de cet outil de travail à des fins personnelles.
L’employeur ne peut toutefois pas surveiller systématiquement et sans raisons spécifiques
ce que fait l’employé à l’intérieur du véhicule de l’entreprise.
La boîte aux lettres est l'équivalent de la voiture de fonction, un outil de travail appartenant à l'entreprise,
mis à la disposition de l'employé pour son travail, afin d'accomplir ses tâches.
Ce que l'employé envoie et reçoit, même pendant les heures de travail, est comparable à ce qui se passe
dans le cockpit d'une voiture de fonction et est assimilé à une correspondance privée.
lecture uniquement sous certaines conditions
L'entreprise ne peut pas lire le contenu des courriels ;
cela ne peut se faire de manière systématique et sans raison précise.
Même en cas de motivation particulière, cela n'est possible que sous certaines conditions.
Trois intérêts différents sont en jeu et doivent être équilibrés :
- l'intérêt de l'employeur à accéder à ce contenu
pour des raisons organisationnelles/de production, de sécurité au travail ou autres
- l'attente légitime des employés
qui considèrent ce contenu comme confidentiel
- Les tiers qui écrivent à cette entreprise
peuvent ignorer que le contenu de leur correspondance n'est PAS privé et confidentiel.
(La mention légale standard en bas des courriels avertit généralement que le contenu peut être lu par d'autres personnes.)
informer l'employé
Le salarié doit être informé, par une communication écrite adéquate, que les messages électroniques
ne peuvent être utilisés qu'à des fins liées à la relation de travail, par exemple en interdisant toute utilisation personnelle.
Le document doit contenir les instructions d'utilisation des outils de l'entreprise,
notamment la messagerie électronique, et préciser que, conformément à la réglementation sur la protection des données :
- Les messages électroniques seront archivés afin de se conformer à la loi et de protéger les actifs de l'entreprise
- L'entreprise peut, dans certains cas, effectuer des vérifications du contenu de la boîte aux lettres de l'employé
Les contrôles massifs sont interdits
Les contrôles dits « massifs » sont interdits,
comme par exemple la lecture systématique du contenu de la boîte aux lettres d'un employé.
Les limites du contrôle de l'employeur reposent sur trois principes fondamentaux :
-
L'une d'elles est la bonne foi, qui permet à l'employeur de vérifier
la boîte mail professionnelle de l'employé uniquement s'il existe un motif légitime
, par exemple pour protéger les actifs de l'entreprise susceptibles d'être compromis ou mis en danger par un virus ;
ou, en cas de suspicion d'infidélité de la part de l'employé, pour effectuer des contrôles préventifs. -
Les autres sont la proportionnalité dans le contrôle et la limitation dans le temps et dans l'objet de la recherche
obligation d'archiver les messages électroniques
La réglementation exige que l'employeur prouve
avoir adopté des mesures de sécurité adéquates et efficaces
pour protéger les données de l'entreprise, telles que l'archivage des courriels d'entreprise.
obligation d'informer l'employé
Accès aux données par l'employeur
si cet accès est effectué en l'absence d'informations détaillées sur l'entreprise :
-
Cela constitue une violation très grave.
Des données sensibles peuvent se trouver dans l'espace personnel de l'employé,
par exemple des informations relatives aux tendances politiques, religieuses, sexuelles ou syndicales,
qui doivent être garanties avec la plus grande confidentialité. -
Il s'agit d'une infraction pénale ;
il existe également un risque que toutes les données acquises illégalement
soient inutilisables dans le cadre de toute procédure judiciaire.
obligation de supprimer les messages électroniques
La correspondance commerciale doit généralement être conservée pendant dix ans maximum,
afin de préserver le patrimoine de l'entreprise et de pouvoir se défendre en cas de litige.
La conservation et le traitement des données personnelles ne sont autorisés que pour une finalité spécifique.
Si cette finalité cesse d'exister après un certain délai, par exemple après dix ans, ces données doivent être supprimées.
obligation de désactiver les boîtes aux lettres
En cas de licenciement ou de démission d'un employé,
la boîte mail nom.prénom doit être désactivée dans un court délai.
L'entreprise peut activer une réponse automatique informant l'expéditeur que le compte a été désactivé et
l'invitant à écrire à une autre adresse électronique interne.
Les archives historiques des messages internes des employés licenciés
ne peuvent être conservées que si l'employé a été informé que ses messages étaient archivés.
Protéger les courriels contre le spam
Comment protéger les courriels professionnels contre le spam ?
Il est presque impossible de parler de courrier électronique sans évoquer le problème du spam.
Nous avons tenté de résumer la situation actuelle et les stratégies à adopter :
- Quel est le pourcentage de spams dans le trafic de courriels ?
- Quels sont les coûts du spam ?
- Quelles sont les dernières techniques anti-spam ?
Quel est le pourcentage de spams dans le trafic de courriels ?
Une source réputée est SenderBase, maintenant appelée Talos,
qui indique qu'environ 85 % des courriels étaient des spams et 15 % des courriels légitimes
par rapport au trafic de courriels enregistré en septembre 2020.
Ce pourcentage est resté stable, avec peu de variations au cours des douze derniers mois.
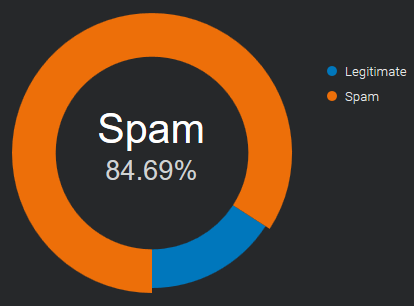
Source : Données sur les courriels et les spams - Volume total mondial de courriels et de spams.
Quels sont les coûts du spam ?
Parfois, les spams servent uniquement à des fins promotionnelles, et l'expéditeur
cherche simplement à attirer plus de clients,
ce qui engendre des distractions et une perte de temps. Ils peuvent saturer votre boîte de réception
au point qu'il devienne difficile de retrouver les courriels importants.
Tous les spams ne sont pas de simples courriels promotionnels.
Dans de nombreux cas, les intentions sont malveillantes et visent à endommager ou à pirater les systèmes des utilisateurs.
Les variantes les plus courantes de spams malveillants dans le monde incluent les chevaux de Troie, les logiciels espions et les rançongiciels.
Quelles sont les dernières techniques anti-spam ?
Imaginez les boîtes mail de votre entreprise comme la porte de votre maison :
vous devez décider qui peut entrer et qui vous laissez sortir.
Aucune technique ne constitue une solution miracle au problème du spam.
Chacune présente des inconvénients, notamment le risque de rejeter à tort des courriels légitimes (faux positifs)
et celui de ne pas rejeter des spams (faux négatifs)
, ainsi que les coûts associés en temps, en efforts et en argent liés au blocage injustifié de courriels de qualité.
Les techniques anti-spam peuvent être divisées en deux domaines : la prévention et le traitement.
Prévention du spam (avant qu'il ne se produise)
Limitez la disponibilité de vos adresses électroniques afin de réduire les risques de recevoir des spams.
-
Soyez discret :
ne communiquez pas votre adresse e-mail à tout le monde.
Moins elle est connue, moins vous recevrez de spams.
Dans la mesure du possible, utilisez une adresse e-mail différente pour vos inscriptions en ligne. -
Les formulaires de contact
ne publient pas votre adresse e-mail en ligne ;
n’importe qui peut la voir. Les robots spammeurs les interceptent constamment
pour vous contacter en ligne. Utilisez des formulaires web sécurisés* / des formulaires de contact.
* = protégés contre les robots qui les remplissent automatiquement.
Solution contre le spam (pendant qu'il se produit)
Une fois que les spammeurs ont votre adresse e-mail, la lutte se déplace vers votre serveur de messagerie et votre boîte de réception.
-
Les systèmes de notation similaires à SpamAssassin
utilisent plusieurs techniques de détection de spam, notamment les listes noires d'emails basées sur le DNS
(communément appelées listes noires en temps réel, DNSBL ou RBL), l'analyse de texte et le filtrage bayésien.
Chaque test attribue un score, positif ou négatif : un score positif indique un email « spam », un score négatif un email « ham » (non-spam).
Le seuil de score par défaut pour le destinataire est de 5. Si le score d'un email dépasse ce seuil, il est considéré comme du spam.
De nombreux tests de type « SpamAssassin » sont disponibles en ligne,
permettant aux spammeurs de vérifier leurs messages avant de les envoyer. -
Fonctionnant grâce à la contribution des utilisateurs,
ces systèmes permettent de signaler les courriels entrants comme légitimes ou indésirables. Ces signalements sont enregistrés dans une base de données centrale.
Lorsqu'un certain nombre d'utilisateurs signalent un courriel comme indésirable, le filtre le bloque automatiquement et l'empêche d'atteindre les boîtes de réception des autres membres de la communauté.
Les retours des utilisateurs sont parfois intégrés à des contrôles automatisés, comme le nombre d'interactions avec le contenu des messages (
clics sur les liens, téléchargements d'images, etc.) ou le nombre d'occurrences d'un même message dans plusieurs boîtes de réception.
Lorsqu'un système de filtrage collaboratif repose sur une large base d'utilisateurs actifs,
il peut bloquer rapidement une vague de spam, parfois en quelques minutes seulement.
Ce type de filtre est difficilement contournable par les spammeurs. -
L'authentification des e-mails
(SPF, DKIM et DMARC) est une technique permettant de vérifier l'authenticité de l'expéditeur.
Largement utilisées en 2020, ces techniques constituent un excellent moyen d'identifier les expéditeurs de confiance.
Il est essentiel de connaître à l'avance le domaine exact d'origine des e-mails,
car une simple modification d'une lettre peut facilement induire en erreur.
Les spammeurs peuvent en effet contourner l'authentification des e-mails
pour que leurs messages semblent provenir d'expéditeurs légitimes. -
Expéditeurs autorisés, liste blanche.
Une liste blanche permet de spécifier une série d'adresses ou de domaines de confiance.
Au début, votre carnet d'adresses personnel et vos anciens e-mails seront d'une grande aide.
Si un expéditeur figure sur cette liste, tous les contrôles sont ignorés et le message est reçu sans délai.
Cette méthode est facile à mettre en œuvre et très efficace lorsqu'elle est associée à l'authentification des e-mails, afin d'éviter l'usurpation d'adresse électronique*.
* = utilisation d'un faux expéditeur pour faire croire que le message provient d'une autre source.
Une fois votre liste de contacts de confiance complétée, aucun expéditeur inconnu n'atteindra votre boîte de réception.
Tous les messages indésirables peuvent être redirigés vers une autre boîte de réception à consulter une fois par jour, voire moins souvent.
Les spammeurs auront du mal à identifier les expéditeurs de confiance de chaque destinataire.
Et même s'ils y parviennent, les contrôles d'authentification des e-mails vous alerteront de toute utilisation frauduleuse.
Fonctionnement de DMARC - mise à jour
Comment DMARC fonctionne-t-il avec Gmail et Office 365 ? (mise à jour)
Nous avons de nouveau testé l'impact de l'authentification des e-mails sur la livraison
vers les boîtes aux lettres Google Mail et Office 365, les fournisseurs de messagerie professionnelle les plus populaires.
Les résultats peuvent être divisés en deux groupes :
livraison des e-mails
(Impact de SPF, DKIM et DMARC sur la distribution des messages envoyés)
# Gmail : les e-mails sont toujours acceptés, l’authentification SPF ne semble pas être prise en compte.
La signature DKIM n’est évaluée que si elle correspond à l’adresse e-mail de l’expéditeur et si l’enregistrement DMARC est configuré avec la règle « quarantaine » ou « rejet ».
# Office 365 : prend pleinement en charge SPF. Lorsqu’un message réussit le contrôle SPF, il arrive dans la boîte de réception.
La signature DKIM n’est prise en compte que si elle correspond à l’adresse e-mail de l’expéditeur ; sinon, elle est ignorée.
Remarque : durant la dernière semaine d’août, Office 365 a présenté un comportement étrange :
seuls les messages signés avec DKIM (domaine de signature aligné sur l’adresse de l’expéditeur)
et disposant d’un enregistrement DMARC (quelle que soit la règle) étaient distribués dans la boîte de réception.
protection contre l'usurpation d'identité
(Comment SPF, DKIM et DMARC protègent l'adresse e-mail de l'expéditeur contre l'usurpation d'identité*)
* = faire apparaître le message comme provenant d'une autre source que la source réelle.
# Google Mail : avec DMARC activé, les expéditeurs usurpés sont filtrés vers le dossier Spam (avec p=quarantine) ou rejetés (avec p=reject).
Si la stratégie est définie sur « none » (p=none), aucun effet n'est produit ; dans ce cas, tous les messages arrivent dans la boîte de réception.
# Office 365 : un résultat « spf fail » ou « spf softfail » suffit à envoyer les faux expéditeurs dans le dossier Courrier indésirable.
exigences d'authentification
Les exigences suggérées en matière d'authentification des courriels sont résumées comme suit :
| livraison des e-mails | protection contre l'usurpation d'identité | |
|---|---|---|
| Courriel Google | mot de passe dkim (alignement de domaine) | dmarc défini avec p=quarantine ou p=reject |
| Office 365 | Passage SPF et passage DKIM (alignement de domaine) | Ensemble SPF et ensemble DMARC (pour une sécurité accrue) |
résultats des tests de distribution d'e-mails
Vous trouverez ci-dessous la liste complète des tests effectués
| Courriel Google | Gmail (ensemble DMARC) |
Office 365 | Office 365 (ensemble dmarc) |
||
|---|---|---|---|---|---|
| Passe au SPF | dkim aucun | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| échec du SPF | dkim aucun | boîte de réception | courrier indésirable | ordure | ordure |
| échec logiciel SPF | dkim aucun | boîte de réception | courrier indésirable | ordure | ordure |
| FPS aucun | dkim aucun | boîte de réception | courrier indésirable | ordure | ordure |
| Passe au SPF | dkim diff | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| échec du SPF | dkim diff | boîte de réception | courrier indésirable | ordure | ordure |
| échec logiciel SPF | dkim diff | boîte de réception | courrier indésirable | ordure | ordure |
| FPS aucun | dkim diff | boîte de réception | courrier indésirable | ordure | ordure |
| Passe au SPF | Passe dkim | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| échec du SPF | Passe dkim | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| échec logiciel SPF | Passe dkim | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| FPS aucun | Passe dkim | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| Passe au SPF | DKIM invalide | boîte de réception | boîte de réception | boîte de réception | boîte de réception |
| échec du SPF | DKIM invalide | boîte de réception | courrier indésirable | ordure | ordure |
| échec logiciel SPF | DKIM invalide | boîte de réception | courrier indésirable | ordure | ordure |
| FPS aucun | DKIM invalide | boîte de réception | courrier indésirable | ordure | ordure |
Remarques :
- L'adresse de l'expéditeur (adresse visible de l'expéditeur) et l'adresse de retour (également appelée « adresse d'envoi » ou « adresse de retour ») sont identiques ; elles font référence au même domaine
- « dkim pass » : le domaine de signature DKIM est identique à celui de l’adresse d’envoi (le domaine est aligné).
- « dkim diff » : le domaine de signature DKIM est différent de celui de l'adresse d'envoi (le domaine n'est PAS aligné).
Domaine DKIM pour DMARC
Comment l'alignement du domaine DKIM affecte-t-il l'authentification DMARC ?
DMARC (Domain-based Message Authentication, Reporting and Conformance)
est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité de domaine.
Dans le chapitre « 3.1. Alignement des identifiants », il est indiqué :
Les technologies d'authentification du courrier électronique authentifient différents aspects (parfois disparates) d'un message. Par exemple, DKIM authentifie le domaine ayant apposé une signature au message, tandis que SPF peut authentifier soit le domaine figurant dans l'en-tête Mail-From (RFC 5321.MailFrom) du protocole SMTP, soit le domaine EHLO/HELO (RFC 5321.EHLO/HELO), soit les deux. Ces domaines peuvent être différents et ne sont généralement pas visibles pour l'utilisateur final. DMARC authentifie l'utilisation du domaine From (RFC 5322.From) en exigeant qu'il corresponde à un identifiant authentifié. -- https://tools.ietf.org/html/rfc7489#section-3.1Cela signifie simplement :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoiNous ne savions pas clairement si un message pouvait échouer au contrôle SPF ou DKIM
et réussir malgré tout l'authentification DMARC.
Nous l'avons testé à l'aide d'un outil accessible à tous : une boîte mail Gmail.
Pour voir le résultat, ouvrez le message et sélectionnez « Afficher l'original ».
Test 1 - message transféré : échec SPF, réussite DKIM (aligné)
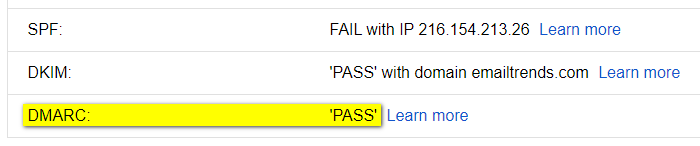
Test 2 - clé DKIM défectueuse : échec DKIM, réussite SPF (aligné)
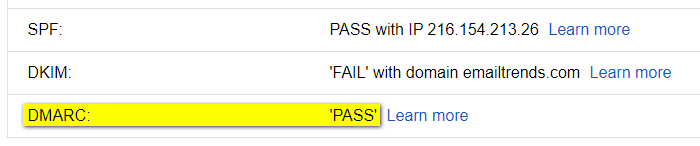
Le résultat est évident : le message réussit l’authentification DMARC si elle a lieu :
alignement SPF et de domaine <OR> DKIM et alignement de domaine
Pour réussir le contrôle DMARC, il est donc important dans certains cas de valider la signature DKIM :
le domaine de signature (d=example.com) doit être aligné avec le domaine From.
Exemples de résultats « DMARC-PASS » qui n'auraient pas fonctionné autrement :
Cas 1 - Le transfert interrompt l'authentification SPF
-
Échec SPF : Les contrôles d’authentification SPF échoueront majoritairement,
car l’e-mail transféré provient d’une nouvelle entité, non incluse dans l’enregistrement SPF de l’expéditeur d’origine. -
DKIM-PASS (aligné) : Le transfert d’e-mails n’affecte pas la signature DKIM
Résultat : L’alignement DKIM permet au message de passer le contrôle DMARC.
Cas 2 - Le domaine SPF fourni par le fournisseur de services de messagerie (ESP)
ne peut pas être aligné avec le domaine d'origine.
-
SPF~PASS (NON aligné) : L’authentification SPF échoue en raison d’un échec d’alignement de domaine,
car le domaine utilisé par le fournisseur de services de messagerie (ESP) dans l’adresse Mail-From est différent de celui de l’expéditeur (From). -
DKIM-PASS (aligné) : la signature DKIM utilise le même domaine que l’expéditeur
Résultat : L’alignement DKIM permet au message de passer le contrôle DMARC.
fournisseurs de messagerie électronique les plus populaires
Quels sont les fournisseurs de messagerie électronique les plus populaires en 2020 ?
Pour contrôler la délivrabilité des e-mails, il est important de savoir quels fournisseurs de messagerie utilisent vos destinataires.
Relations interentreprises
Dans le secteur B2B, nous ne disposons pas de chiffres précis. La plupart des messageries professionnelles migrent vers les suites bureautiques en nuage, où le marché se partage entre G Suite et Office 365.
Ensemble, elles représentent plus de 90 % des parts de marché mondiales de la messagerie professionnelle, selon les données de datanyze.com.
Il est assez facile de recueillir ces informations pour une entreprise.
À partir de l'enregistrement MX du domaine de l'entreprise, nous pouvons voir le fournisseur de messagerie utilisé :
aspmx.l.google.com pour « G Suite »
et mail.protection.outlook.com pour « Office 365 ».
Si votre entreprise opère dans le secteur B2B, il est recommandé de surveiller régulièrement la boîte mail de chacun de ces deux fournisseurs.
Un troisième acteur est Zoho (mx.zoho.com), sa part de marché est d'environ 2 % (source : ciodive.com).
Entreprise à consommateur
Dans le secteur B2C, l'analyse est plus complexe. Il n'existe pas de données publiques sur l'ouverture des e-mails basées sur le trafic internet.
Le seul moyen d'obtenir des informations sur les destinataires d'emails est de les extraire de notre liste de contacts ou de les récupérer auprès des principaux fournisseurs de services de messagerie. Certains d'entre eux publient des rapports annuels qu'ils partagent avec la communauté internet.
Les données ci-dessous présentent les trois principaux fournisseurs de messagerie électronique dans vingt-cinq pays ; ces informations proviennent de l’étude « 2019 Email Benchmark and Engagement Study » publiée par Sendgrid.
Pays
Argentine, Australie, Belgique, Brésil, Canada, Chili, Chine, Colombie, Danemark, France, Allemagne, Inde, Indonésie, Italie, Japon, Mexique, Nouvelle-Zélande, Russie, Arabie saoudite, Espagne, Afrique du Sud, Suède, Suisse, Royaume-Uni, États-Unis
Argentine
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| AR | gmail.com | 45.8% | hotmail.com | 33.7% | yahoo.com.ar | 8.2% | 87.7% |
Australie
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| AU | gmail.com | 38.0% | hotmail.com | 18.7% | bigpond.com | 5.4% | 62.1% |
Belgique
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ÊTRE | gmail.com | 30.6% | hotmail.com | 23.0% | telenet.be | 9.8% | 63.4% |
Brésil
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| BR | gmail.com | 52.9% | hotmail.com | 22.5% | yahoo.com.br | 6.1% | 81.5% |
Canada
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Californie | gmail.com | 38.6% | hotmail.com | 18.8% | yahoo.com | 4.5% | 61.9% |
Chili
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CL | gmail.com | 67.3% | hotmail.com | 18.2% | Yahoo.es | 1.7% | 87.2% |
Chine
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CN | NetEase (126.com 163.com) | n / A. | Tencent (qq.com) | n / A. | Sina (sina.com) | n / A. | n / A. |
Remarque : informations tirées de « Aperçu du pays : Chine » par ReturnPath
Colombie
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CO | gmail.com | 41.3% | hotmail.com | 38.7% | yahoo.com | 4.3% | 84.3% |
Danemark
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| DK | gmail.com | 35.8% | hotmail.com | 14.0% | live.dk | 3.7% | 53.5% |
France
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| FR | gmail.com | 36.0% | hotmail.fr | 9.8% | orange.fr | 8.2% | 54.0% |
Allemagne
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| DE | gmail.com | 20.8% | gmx.de | 10.0% | web.de | 9.5% | 40.3% |
Inde
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| DANS | gmail.com | 82.4% | yahoo.com | 3.4% | yahoo.co.in | 1.6% | 87.4% |
Indonésie
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| IDENTIFIANT | gmail.com | 82.6% | yahoo.com | 7.1% | yahoo.co.id | 1.0% | 90.7% |
Italie
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| IL | gmail.com | 46.8% | libero.it | 9.9% | hotmail.it | 7.2% | 63.9% |
Japon
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| JP | gmail.com | 33.8% | yahoo.co.jp | 12.7% | docomo.ne.jp | 8.6% | 55.1% |
Mexique
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| MX | gmail.com | 42.6% | hotmail.com | 31.5% | yahoo.com.mx | 4.0% | 78.1% |
Pays-Bas
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| NL | gmail.com | 35.4% | hotmail.com | 19.5% | live.nl | 2.5% | 57.4% |
Nouvelle-Zélande
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Nouvelle-Zélande | gmail.com | 46.3% | hotmail.com | 10.9% | xtra.co.nz | 9.0% | 66.2% |
Russie
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| RU | mail.ru | 34.8% | gmail.com | 22.7% | yandex.ru | 19.6% | 77.1% |
Arabie Saoudite
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| SA | gmail.com | 47.0% | hotmail.com | 31.0% | yahoo.com | 7.8% | 85.8% |
Espagne
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ES | gmail.com | 50.2% | hotmail.com | 25.8% | Yahoo.es | 3.8% | 79.8% |
Afrique du Sud
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ZA | gmail.com | 65.5% | yahoo.com | 4.1% | hotmail.com | 2.9% | 72.5% |
Suède
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| SE | gmail.com | 33.2% | hotmail.com | 21.0% | live.se | 3.0% | 57.2% |
Suisse
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CH | gmail.com | 25.5% | bluewin.ch | 14.6% | hotmail.com | 10.5% | 50.6% |
Royaume-Uni
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ROYAUME-UNI | gmail.com | 30.8% | hotmail.com | 10.4% | hotmail.co.uk | 9.2% | 50.4% |
États-Unis
| ISO | Fournisseur n° 1 | % | Fournisseur n° 2 | % | Fournisseur n° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| NOUS | gmail.com | 41.9% | yahoo.com | 15.1% | hotmail.com | 5.3% | 62.3% |
Comment fonctionne DMARC
Comment DMARC fonctionne-t-il avec Google Mail et Office 365 en 2020 ?
Nous avons testé l'impact de l'authentification des e-mails sur la livraison
vers Google Mail et Office 365, les fournisseurs de messagerie professionnelle les plus populaires.
Les résultats peuvent être divisés en deux groupes :
-
Distribution des e-mails
(impact de SPF, DKIM et DMARC sur la réception des messages envoyés)
Gmail : les e-mails sont toujours acceptés, l’authentification ne semble pas être prise en compte.
Office 365 : répond généralement aux protocoles SPF et DKIM. Pour obtenir des résultats constants et une réception optimale dans la boîte de réception, il est nécessaire de les associer à DMARC.
-
Protection contre l'usurpation d'identité
(comment SPF, DKIM et DMARC protègent l'adresse e-mail de l'expéditeur contre l'usurpation*)
* = faire apparaître le message comme provenant d'une autre source que la source réelle.
Gmail : en combinant DMARC et SPF (qualificateurs « fail » ou « softfail »), les expéditeurs usurpés sont filtrés vers le dossier Spam ou rejetés (selon vos paramètres DMARC).
Office 365 : SPF (qualificateurs « fail » ou « softfail ») suffit à envoyer les expéditeurs frauduleux dans le dossier Courrier indésirable.
Elles sont résumées comme suit :
| livraison des e-mails | protection contre l'usurpation d'identité | |
|---|---|---|
| Courriel Google | toujours accepté, l'authentification n'est pas du tout prise en compte | dmarc + spf (échec ou échec logiciel) |
| Office 365 | dmarc + passe spf ou dmarc + passe dkim | spf (échec ou échec logiciel) |
Vous trouverez ci-dessous la liste complète des tests effectués.
| Courriel Google | Office 365 | |
|---|---|---|
| Passe SPF - DKIM aucun | boîte de réception | boîte de réception |
| Échec du SPF - dkim aucun | boîte de réception | ordure |
| Échec logiciel SPF - dkim aucun | boîte de réception | ordure |
| FPS neutre - DKIM aucun | boîte de réception | boîte de réception |
| FPS aucun - DKIM aucun | boîte de réception | ordure |
| Passe SPF - Pass DKIM | boîte de réception | ordure* |
| Échec SPF - réussite DKIM | boîte de réception | ordure |
| Échec logiciel SPF - mot de passe DKIM | boîte de réception | ordure* |
| SPF neutre - Pass DKIM | boîte de réception | ordure* |
| SPF aucun - DKIM Pass | boîte de réception | ordure* |
| Mot de passe SPF - DKIM invalide | boîte de réception | ordure |
| Échec SPF - DKIM invalide | boîte de réception | ordure |
| Échec logiciel SPF - DKIM invalide | boîte de réception | ordure |
| FPS neutre - DKIM invalide | boîte de réception | ordure |
| SPF aucun - DKIM invalide | boîte de réception | ordure |
| spf Pass - dkim invalide - rejet de dmarc | boîte de réception | boîte de réception |
| Échec SPF - DKIM invalide - Rejet DMARC | dsn=5.0.0, stat=Service indisponible | ordure |
| Échec logiciel SPF - DKIM invalide - rejet DMARC | dsn=5.0.0, stat=Service indisponible | ordure |
| spf Neutre - dkim invalide - rejet de dmarc | boîte de réception | boîte de réception |
| SPF aucun - DKIM invalide - rejet DMARC | dsn=5.0.0, stat=Service indisponible | ordure |
| spf Pass - dkim pass - dmarc rejeter | boîte de réception | boîte de réception |
| Échec SPF - réussite DKIM - rejet DMARC | boîte de réception | boîte de réception |
| spf SoftFail - passe dkim - rejet de dmarc | boîte de réception | boîte de réception |
| spf Neutre - passe dkim - rejet de dmarc | boîte de réception | boîte de réception |
| spf aucun - passe dkim - rejet de dmarc | boîte de réception | boîte de réception |
| spf Pass - dkim diff - dmarc rejeter | boîte de réception | boîte de réception |
| Échec SPF - diff DKIM - rejet DMARC | dsn=5.0.0, stat=Service indisponible | ordure |
| Échec logiciel SPF - différence DKIM - rejet DMARC | dsn=5.0.0, stat=Service indisponible | ordure |
| spf Neutre - dkim diff - dmarc rejeter | boîte de réception | boîte de réception |
| spf aucun - dkim diff - rejet de dmarc | dsn=5.0.0, stat=Service indisponible | ordure |
Remarques :
- L'adresse de l'expéditeur (adresse visible de l'expéditeur) et l'adresse de retour (adresse de retour) proviennent du même domaine
- « dkim pass » : le domaine de signature DKIM est identique à celui de l’adresse d’envoi.
- « dkim diff » : le domaine de signature DKIM est différent de celui de l'adresse d'envoi
- Les astérisques dans le deuxième groupe signifient que les résultats n'ont pas été constants au fil du temps