Comment vérifier si mon serveur SMTP est sécurisé ?
Avec la multiplication des attaques de rançongiciels dans les années 2020
, le courrier électronique, notre principal canal de communication sur Internet, est-il sûr ?
Les serveurs SMTP constituent une infrastructure particulièrement sensible.
Ils peuvent diffuser des courriels en notre nom,
que nos interlocuteurs acceptent comme provenant d'expéditeurs de confiance
car ils sont correctement authentifiés par le serveur d'envoi.
Les serveurs SMTP constituent une infrastructure particulièrement sensible.
Ils acheminent les courriels en notre nom,
que nos interlocuteurs acceptent comme provenant d'expéditeurs de confiance
car ils sont correctement authentifiés par le serveur SMTP de l'expéditeur.
Que se passe-t-il si quelqu'un d'autre utilise votre serveur SMTP ?
Comment vérifier si mon serveur SMTP est sécurisé ?
L'utilisation d'infrastructures sensibles sur Internet
exige un niveau élevé de protection afin de prévenir les abus.
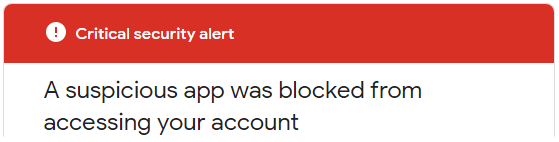
Si vous tentez d'envoyer des messages via smtp.gmail.com,
vous serez bloqué et recevrez cette « alerte de sécurité critique » :
Application non sécurisée bloquée. Google a bloqué l'application que vous essayiez d'utiliser car elle ne respecte pas nos normes de sécurité. [...]La seule alternative est d'utiliser OAuth2, un protocole qui ne partage pas les données de mot de passe
mais utilise à la place des jetons d'autorisation pour prouver l'identité.
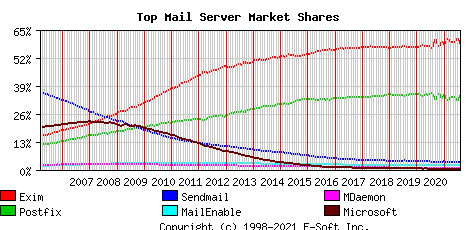
Les serveurs de messagerie les plus utilisés sur Internet (données d'août 2021) sont :
Exim (58 %), Postfix (35 %), Sendmail (4 %).
Pour continuer à utiliser votre propre serveur de messagerie
tout en réduisant le risque de piratage, voici les exigences minimales à vérifier :
-
Seule une authentification sécurisée est acceptée :
le nom d’utilisateur et le mot de passe doivent être transmis via une connexion sécurisée,
généralement le port 587+TLS , le port 25+TLS ou le port 465+SSL.
La communication de données sensibles en clair est désactivée. -
Il doit y avoir une vérification de l'adresse « Mail-From » (l'expéditeur) ;
seules les personnes que vous avez autorisées pourront accéder au courrier. -
Configurez Fail2ban pour bloquer toutes les attaques externes
afin d'empêcher toute tentative de contournement de vos protections.
Fail2ban doit notamment bloquer toutes les tentatives répétées.
- se connecter avec un nom d'utilisateur ou un mot de passe incorrect
- envoyer des courriels avec un expéditeur non autorisé
- interrompre la connexion SMTP pendant le processus d'authentification
(plusieurs connexions interrompues rendent le service SMTP indisponible pour les utilisateurs légitimes)
Le blocage intervient généralement entre trois et dix tentatives
et bannit l'adresse IP source pendant trois à vingt-quatre heures.
Il est assez facile de tester ces points et de déterminer si
votre infrastructure SMTP nécessite ou non une mise à niveau de sécurité.
Fail2ban protège votre serveur contre les attaques par force brute/DDoS.
Le principe est le suivant : lorsqu’un inconnu frappe à la porte,
après un certain nombre de coups, la porte disparaît.
Un témoignage de Hacker News:
Je gère mon propre serveur de messagerie depuis plusieurs années et je pense que beaucoup d'autres ici utilisent des solutions comme Mail-in-a-box, Mailcow, Mailu, etc. Jusqu'à la pandémie, je n'avais jamais eu de gros problèmes avec mon serveur, mais ces dernières semaines, j'ai enregistré un afflux massif de trafic entrant, trop important pour mon serveur. J'ai dû le redémarrer manuellement à chaque fois… [...] Edit : J'ai modifié mes paramètres Fail2ban et j'ai constaté que j'étais principalement la cible d'attaques par force brute, contre lesquelles je devrais pouvoir me protéger avec des outils comme Fail2banFail2ban est une application d'analyse de journaux qui surveille les journaux système
à la recherche des symptômes d'une attaque automatisée.
Lorsqu'une tentative d'abus est détectée,
Fail2ban ajoute, grâce aux paramètres définis, une nouvelle règle au pare-feu (iptables ou firewalld)
afin de bloquer l'adresse IP de l'attaquant, soit temporairement, soit définitivement.
Fail2ban peut également vous alerter par e-mail en cas d'attaque.
Fail2ban est principalement axé sur les attaques SSH, bien qu'il puisse être configuré
pour fonctionner avec tout service utilisant des fichiers journaux et susceptible d'être compromis.
Il est largement utilisé. Une simple recherche sur Google permet de trouver facilement
des exemples de configuration pour la protection des serveurs de messagerie.