Domaine DKIM pour DMARC
Comment l'alignement du domaine DKIM affecte-t-il l'authentification DMARC ?
DMARC (Domain-based Message Authentication, Reporting and Conformance)
est une norme d'authentification des e-mails, développée pour lutter contre l'usurpation d'identité de domaine.
Dans le chapitre « 3.1. Alignement des identifiants », il est indiqué :
Les technologies d'authentification du courrier électronique authentifient différents aspects (parfois disparates) d'un message. Par exemple, DKIM authentifie le domaine ayant apposé une signature au message, tandis que SPF peut authentifier soit le domaine figurant dans l'en-tête Mail-From (RFC 5321.MailFrom) du protocole SMTP, soit le domaine EHLO/HELO (RFC 5321.EHLO/HELO), soit les deux. Ces domaines peuvent être différents et ne sont généralement pas visibles pour l'utilisateur final. DMARC authentifie l'utilisation du domaine From (RFC 5322.From) en exigeant qu'il corresponde à un identifiant authentifié. -- https://tools.ietf.org/html/rfc7489#section-3.1Cela signifie simplement :
Lorsqu'un expéditeur authentifie son courriel à l'aide de SPF et/ou DKIM, au moins un des domaines doit correspondre au domaine d'envoiNous ne savions pas clairement si un message pouvait échouer au contrôle SPF ou DKIM
et réussir malgré tout l'authentification DMARC.
Nous l'avons testé à l'aide d'un outil accessible à tous : une boîte mail Gmail.
Pour voir le résultat, ouvrez le message et sélectionnez « Afficher l'original ».
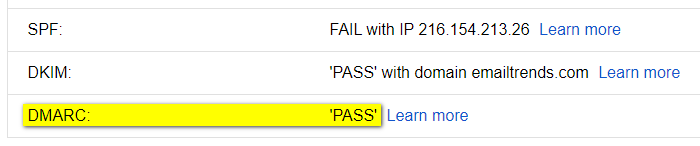
Test 1 - message transféré : échec SPF, réussite DKIM (aligné)
Test 2 - clé DKIM défectueuse : échec DKIM, réussite SPF (aligné)
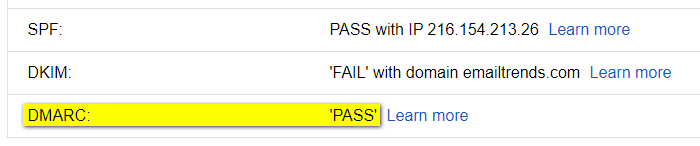
Le résultat est évident : le message réussit l’authentification DMARC si elle a lieu :
alignement SPF et de domaine <OR> DKIM et alignement de domaine
Pour réussir le contrôle DMARC, il est donc important dans certains cas de valider la signature DKIM :
le domaine de signature (d=example.com) doit être aligné avec le domaine From.
Exemples de résultats « DMARC-PASS » qui n'auraient pas fonctionné autrement :
Cas 1 - Le transfert interrompt l'authentification SPF
-
Échec SPF : Les contrôles d’authentification SPF échoueront majoritairement,
car l’e-mail transféré provient d’une nouvelle entité, non incluse dans l’enregistrement SPF de l’expéditeur d’origine. -
DKIM-PASS (aligné) : Le transfert d’e-mails n’affecte pas la signature DKIM
Résultat : L’alignement DKIM permet au message de passer le contrôle DMARC.
Cas 2 - Le domaine SPF fourni par le fournisseur de services de messagerie (ESP)
ne peut pas être aligné avec le domaine d'origine.
-
SPF~PASS (NON aligné) : L’authentification SPF échoue en raison d’un échec d’alignement de domaine,
car le domaine utilisé par le fournisseur de services de messagerie (ESP) dans l’adresse Mail-From est différent de celui de l’expéditeur (From). -
DKIM-PASS (aligné) : la signature DKIM utilise le même domaine que l’expéditeur
Résultat : L’alignement DKIM permet au message de passer le contrôle DMARC.